
Stand: 2026-10-09
Was Blackfort Technology für Sie leistet
Sie beauftragen die Bausteine, die Sie brauchen. Der empfohlene erste Auftrag ist die Gap-Analyse zum Festpreis für den Umfang, den wir im kostenlosen Erstgespräch vereinbaren; danach entscheiden Sie mit belastbaren Fakten, wie weit das Vorhaben geht.
- CRA-Gap-Analyse: Produktregister, Rollen, Produktklassen und ein Lückenbericht je Produkt mit priorisiertem Maßnahmenplan.
- Threat Modeling und Risikobewertung: die Risikobewertung nach Art. 13 Abs. 2 bis 4, als Bedrohungsmodell im Code gepflegt und bei einem geänderten Release erneut ausführbar.
- SBOM und Schwachstellenmanagement: eine Software-Stückliste je Release aus der Build-Pipeline und eine Kette für Schwachstellenbefunde. Für eine schnelle Prüfung einer vorhandenen SBOM: SBOM-Gap-Report.
- Meldeprozess und PSIRT: Rollen, Ablaufplan und Entscheidungshilfe für die Meldepflicht nach Art. 14, die seit dem 11. September 2026 gilt.
- Technische Dokumentation und Konformität: Anhang VII, Nutzerinformationen und Vorbereitung der Konformitätsbewertung bis zur EU-Konformitätserklärung.
- Externer Product Security Officer: ein benannter Ansprechpartner, der Backlog, Abnehmeranfragen und Nachweise laufend koordiniert.
- CRA Readiness Audit für die Geschäftsführung: Läuft Ihr CRA-Programm schon, prüfen wir es unabhängig von der Projektleitung anhand von Stichproben und bewerten den Stand je Produkt.
- Ergänzend: CRA und IEC 62443, EN 18031 für Funkanlagen, CRA-Workshop und CRA-Förderung für KMU.
Seit 11. September 2026: Die Meldepflichten des Cyber Resilience Act gelten
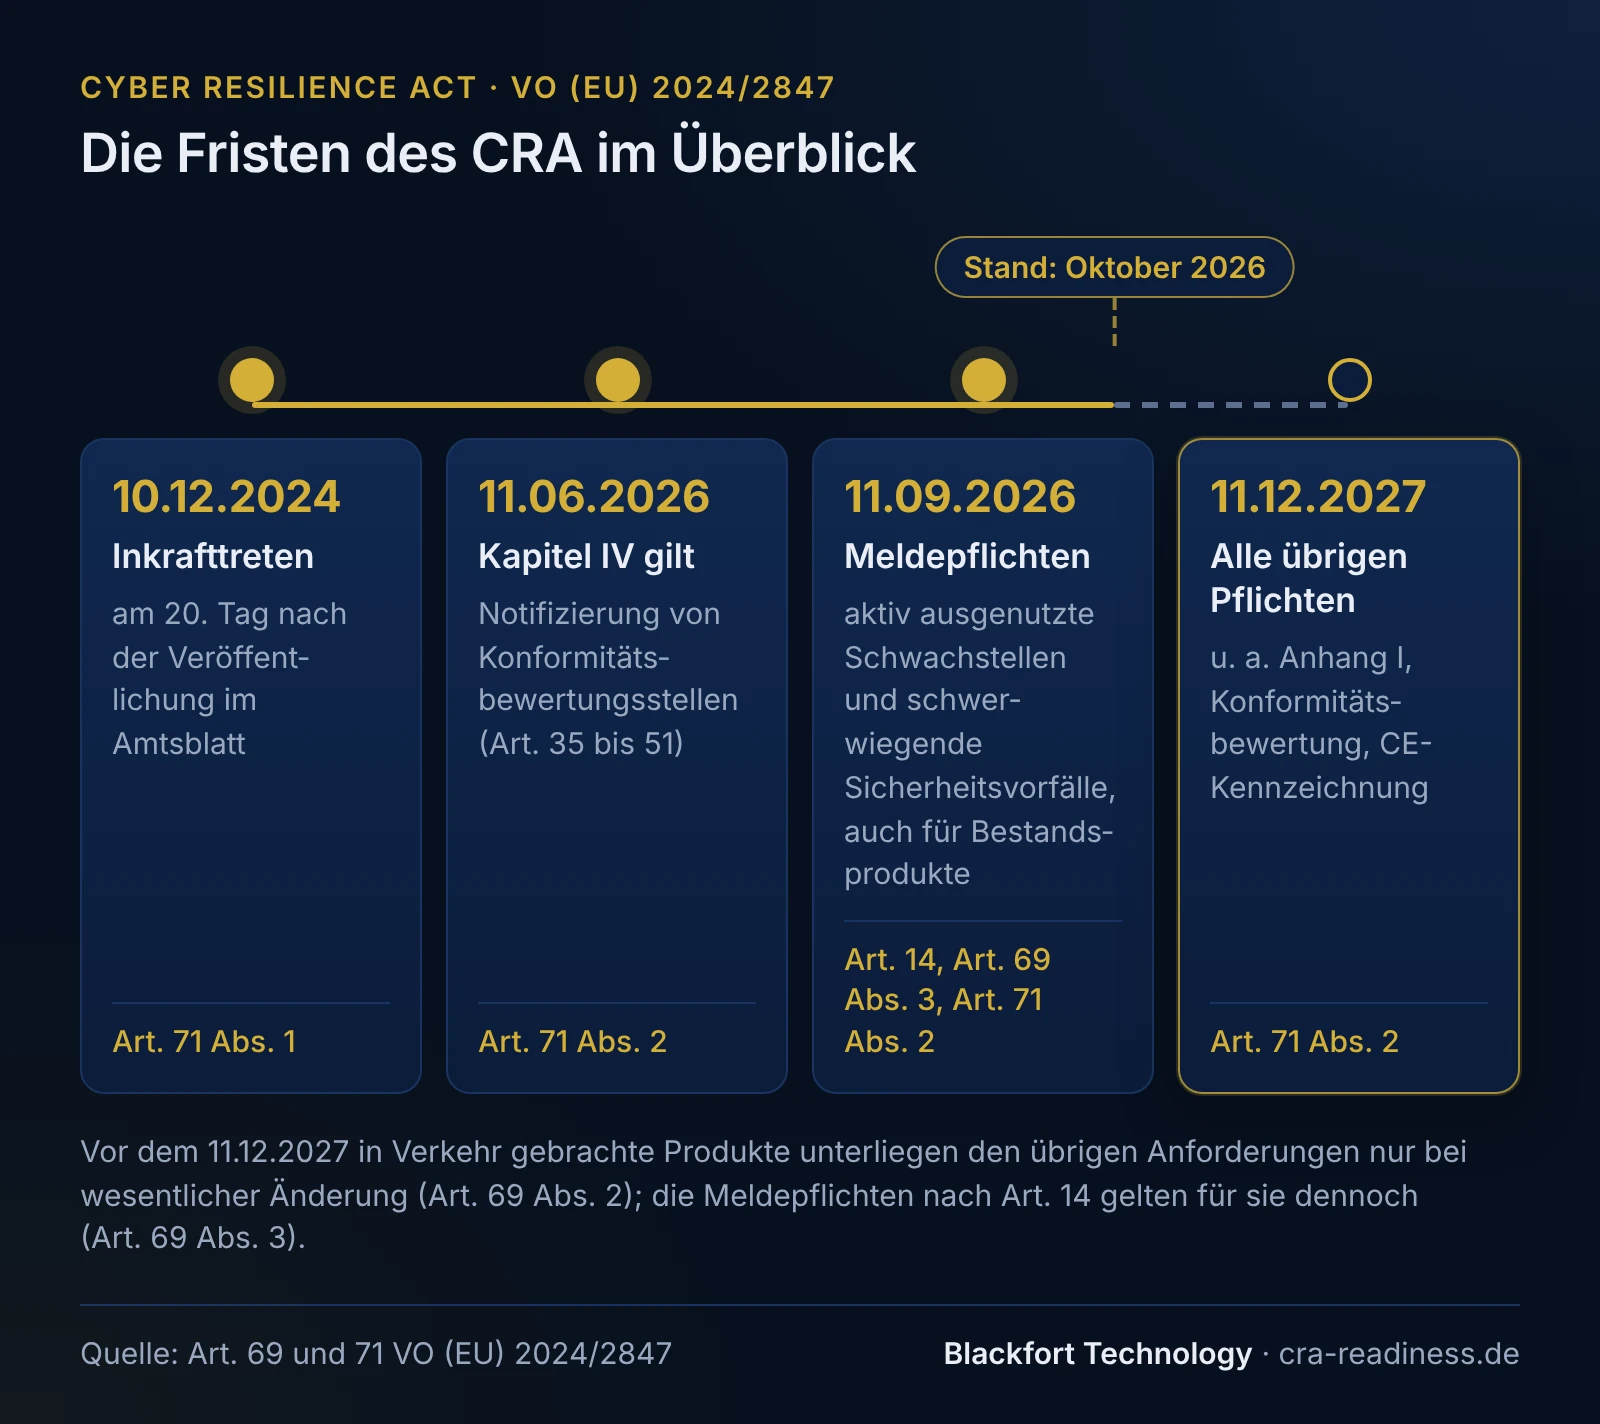
Seit dem 11. September 2026 gelten für Hersteller von Produkten mit digitalen Elementen verbindliche Melde- und Berichtspflichten nach der Verordnung (EU) 2024/2847, dem Cyber Resilience Act (CRA). Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle müssen über die einheitliche Meldeplattform gleichzeitig dem als Koordinator benannten CSIRT und der ENISA gemeldet werden: Frühwarnung unverzüglich, spätestens 24 Stunden nach Kenntnis, Meldung spätestens nach 72 Stunden, Abschlussbericht 14 Tage nach Verfügbarkeit einer Korrekturmaßnahme (Schwachstellen) bzw. einen Monat nach der Meldung (Sicherheitsvorfälle).
Die übrigen Herstellerpflichten gelten ab dem 11. Dezember 2027. Harmonisierte Normen erleichtern später den Nachweis; Meldeprozess, Produktregister und SBOM lassen sich schon heute ohne sie aufbauen.
Bin ich überhaupt betroffen? Jetzt prüfen.
Der CRA betrifft Hersteller, Einführer und Händler von Produkten mit digitalen Elementen, die im Rahmen einer Geschäftstätigkeit auf dem EU-Markt bereitgestellt werden, entgeltlich oder unentgeltlich (Art. 3 Nr. 22). Prüfen Sie den Anwendungsbereich früh, auch für Software, Zubehör und Komponenten.
Mit dem interaktiven Betroffenheits-Check erhalten Sie in wenigen Minuten eine erste Einschätzung: Welche Rolle nehmen Sie ein (Hersteller, Einführer, Händler)? Fällt Ihr Produkt unter den CRA? Und wenn ja: In welche Produktklasse fällt es schematisch?
Mittelstand: Keine Größenausnahme, aber klare Prioritäten
Der Cyber Resilience Act kennt keine grundsätzliche Ausnahme für KMU. Auch kleinere Hersteller von Produkten mit digitalen Elementen sind in Scope. Allerdings gibt es punktuelle Erleichterungen für Kleinst- und Kleinunternehmen, etwa ein vereinfachtes Format für die technische Dokumentation (Art. 33 Abs. 5). Ob Art. 64 Abs. 10 sie von Geldbußen für eine versäumte 24-Stunden-Frühwarnung freistellt, ist nach dem Wortlaut eine Auslegungsfrage, weil die Vorschrift nur von den Absätzen 3 bis 9 abweicht; Erwägungsgrund 120 spricht dafür.
Für den Mittelstand zählt vor allem: Was zuerst? Meldeprozesse (Pflicht seit September 2026) haben Vorrang vor SBOM-Vollständigkeit und CE-Kennzeichnung (Frist: Dezember 2027). Wer die Prioritäten kennt, vermeidet unnötigen Aufwand.
Wissen: Hintergründe und technische Details
- CRA-Meldepflicht seit 11. September 2026: 24h/72h erklärt
- Bin ich vom Cyber Resilience Act betroffen? Rollen und Ausnahmen
- CRA-Produktklassen: Standard, Klasse I/II und kritisch
- SBOM-Anforderungen im CRA: CycloneDX, SPDX, TR-03183-2
- Cyber Resilience Act für den Mittelstand: priorisierter Umsetzungsplan
Häufige Fragen
Ab wann gilt der Cyber Resilience Act?+
Bin ich als Softwarehersteller vom CRA betroffen?+
Was muss ich als Hersteller für die Meldepflicht konkret umsetzen?+
Gilt der CRA auch für KMU und kleine Softwareunternehmen?+
Was ist eine SBOM und warum ist sie für den CRA relevant?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act) - EUR-Lex
- Durchführungsverordnung (EU) 2025/2392 (Kategoriebeschreibungen Anhang III/IV)
- Europäische Kommission - Cyber Resilience Act (Themenseite)
- Europäische Kommission - Zusammenfassung des Cyber Resilience Act
- Europäische Kommission - Meldepflichten nach dem CRA
- Europäische Kommission - Konformitätsbewertung nach dem CRA
- ENISA - Einheitliche Meldeplattform (Single Reporting Platform)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).