
Stand: 2026-10-09
Was ist der Cyber Resilience Act?
Der Cyber Resilience Act (CRA) ist die Verordnung (EU) 2024/2847. Sie ist am 10. Dezember 2024 in Kraft getreten und legt verbindliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen fest, die im Rahmen einer Geschäftstätigkeit auf dem EU-Markt bereitgestellt werden, entgeltlich oder unentgeltlich, und deren Zweck oder vorhersehbare Verwendung eine Datenverbindung mit einem Gerät oder Netz einschließt. Pflichten treffen Hersteller, Einführer und Händler, jeweils nach ihrer Rolle.
Kurz gesagt: Wer Software, Hardware oder Produkte mit Netzwerkverbindung in der EU vermarktet, muss Cybersicherheit von Anfang an als Teil des Produkts nachweisen. Ob Ihr Produkt betroffen ist, können Sie mit unserem Betroffenheits-Check prüfen.
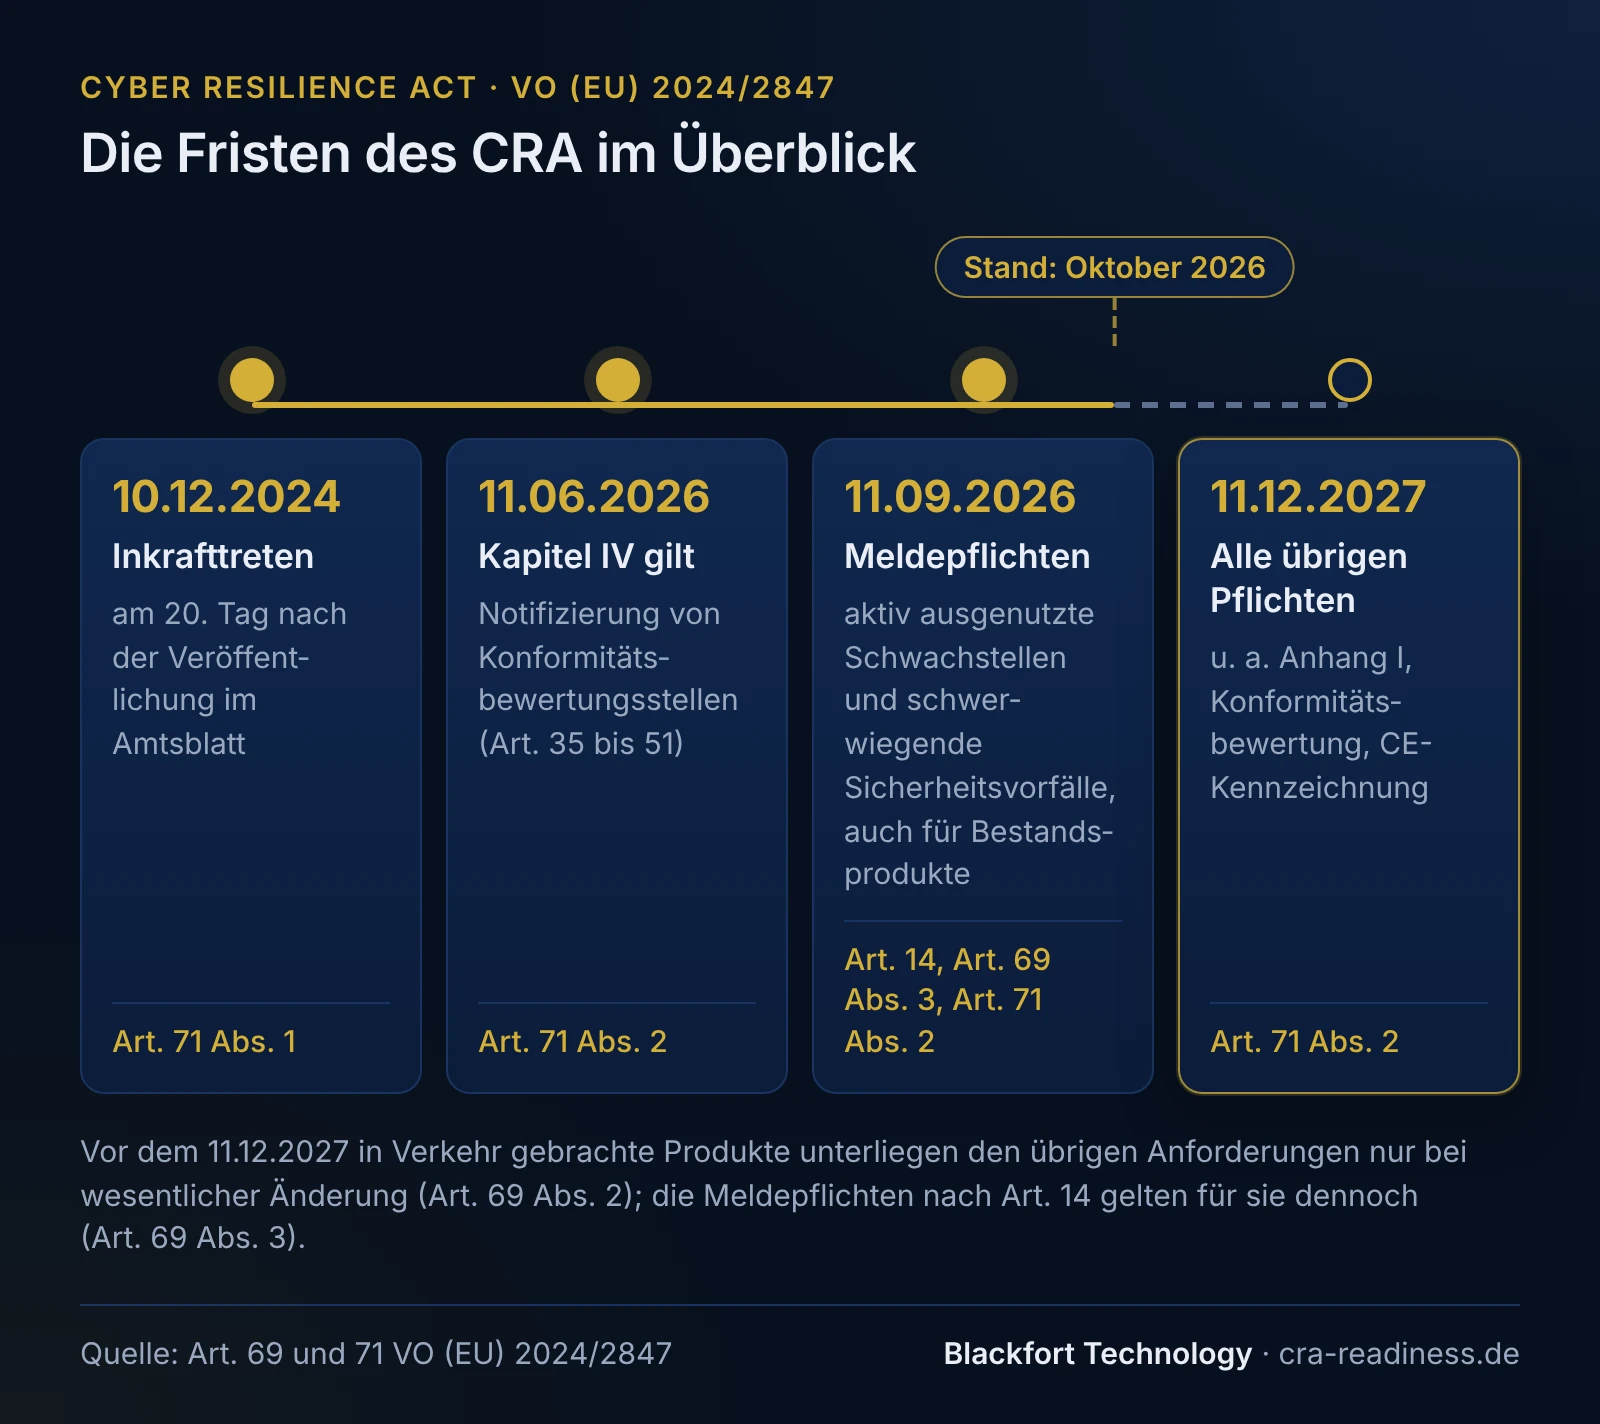
Die drei Stichtage der Geltung
Der CRA gilt in Stufen. Für die Praxis sind drei Daten zentral:
| Datum | Was gilt ab dann? |
|---|---|
| 11. Juni 2026 | Vorschriften zu notifizierten Stellen (Conformity Assessment Bodies) sind anwendbar. |
| 11. September 2026 | Melde- und Berichtspflichten für aktiv ausgenutzte Schwachstellen und schwere Vorfälle (Art. 14 CRA). Dies ist die erste harte operative Frist für Hersteller. |
| 11. Dezember 2027 | Volle Anwendbarkeit aller übrigen Produktanforderungen: Security-by-Design, SBOM, CE-Kennzeichnung, technische Dokumentation, EU-Konformitätserklärung. |
Ohne funktionierenden Meldeprozess lässt sich die Frist nach Art. 14 CRA bei einem meldepflichtigen Ereignis kaum einhalten, auch wenn die übrigen Produktanforderungen erst ab Dezember 2027 gelten. Mehr dazu: CRA-Meldepflicht seit 11. September 2026: was jetzt gilt.
Wen trifft der CRA?
Der CRA richtet sich an alle Wirtschaftsakteure entlang der Lieferkette, die Produkte mit digitalen Elementen auf dem EU-Markt bereitstellen:
- Hersteller: Wer ein Produkt entwickelt oder entwickeln lässt und es unter eigenem Namen oder eigener Marke vermarktet - auch bei kostenloser Abgabe.
- Einführer (Importeure): in der EU ansässige Unternehmen, die ein Produkt unter dem Namen oder der Marke eines Herstellers außerhalb der EU in Verkehr bringen.
- Händler: Wer ein Produkt auf dem EU-Markt bereitstellt, ohne Hersteller oder Einführer zu sein - mit abgestuften Pflichten.
Ein Produkt mit digitalen Elementen ist ein Software- oder Hardwareprodukt samt Datenfernverarbeitung (Art. 3 Nr. 1). Unter den CRA fällt es, wenn sein bestimmungsgemäßer Zweck oder seine vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt (Art. 2 Abs. 1). Das umfasst mobile Apps, Industriesteuerungen, Netzwerkgeräte, Sicherheitssoftware und viele weitere Kategorien.
Keine Größenausnahme: Auch KMU und Kleinstunternehmen sind grundsätzlich betroffen. Für Kleinst- und Kleinunternehmen gibt es punktuelle Erleichterungen, etwa ein vereinfachtes Format für die technische Dokumentation (Art. 33 Abs. 5). Ob Art. 64 Abs. 10 sie von Geldbußen für eine versäumte 24-Stunden-Frühwarnung freistellt, ist nach dem Wortlaut eine Auslegungsfrage, weil die Vorschrift nur von den Absätzen 3 bis 9 abweicht; Erwägungsgrund 120 spricht dafür. Die Meldepflicht selbst gilt unabhängig von der Unternehmensgröße. Eine vollständige Bereichsausnahme gibt es nicht. Mehr dazu: CRA für den Mittelstand.
Ausgenommen sind unter anderem Medizinprodukte und In-vitro-Diagnostika (MDR/IVDR), Fahrzeuge nach der Verordnung (EU) 2019/2144, nach der Verordnung (EU) 2018/1139 zertifizierte Luftfahrtprodukte und Schiffsausrüstung (Art. 2 Abs. 2 bis 4); weitere Ausnahmen gelten für Ersatzteile und Produkte für die nationale Sicherheit (Art. 2 Abs. 6 und 7). Für alle übrigen Produkte entscheidet das Verbindungskriterium.
Noch unsicher, ob Ihr Produkt betroffen ist? Betroffenheit jetzt prüfen - oder lesen Sie den ausführlichen Artikel: Cyber Resilience Act - bin ich betroffen? Rollen & Ausnahmen erklärt.
Produktklassen: Was gilt für welches Produkt?
Der CRA unterscheidet Standardprodukte, wichtige Produkte der Klassen I und II und kritische Produkte. Die Einordnung bestimmt, welches Konformitätsbewertungsverfahren erforderlich ist:
| Klasse | Typische Produkte (Beispiele) | Konformitätsbewertung |
|---|---|---|
| Standard | Speicherchips, mobile Apps, Computerspiele | Selbstbewertung (interne Kontrolle, Modul A) möglich |
| Wichtig - Klasse I (Anhang III) | Identitäts- und Zugriffsmanagement-Software, Browser, Passwortmanager, VPN, SIEM, PKI, Netzmanagementsysteme, Malware-Erkennung, Router/Modems/Switches | Selbstbewertung (Modul A) nur bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Cybersicherheitszertifizierungsschemas (mindestens Stufe „mittel“); sonst Drittprüfung durch notifizierte Stelle (Modul B+C oder H) |
| Wichtig - Klasse II (Anhang III) | Hypervisoren, Container-Runtimes, Firewalls, IDS/IPS, manipulationssichere Mikroprozessoren/-controller | Notifizierte Stelle (Modul B+C oder H) oder, sofern verfügbar, europäisches Cybersicherheitszertifizierungsschema mindestens Stufe „mittel“ |
| Kritisch (Anhang IV) | Smartcards, Secure Elements, Smart-Meter-Gateways | Notifizierte Stelle in jedem Fall verpflichtend oder verpflichtendes EU-Zertifizierungsschema |
Die technischen Beschreibungen für wichtige und kritische Produkte werden durch die Durchführungsverordnung (EU) 2025/2392 konkretisiert. Die Zuordnung eines spezifischen Produkts zu einer Klasse kann im Einzelfall auslegungsbedürftig sein - pauschale Selbstauskünfte sind hier fehl am Platz. Mehr zur Klassifizierung: CRA-Produktklassen: Einordnung & Prüfwege.
Meldepflichten seit 11. September 2026
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Vorfälle melden, die die Sicherheit ihrer Produkte beeinträchtigen. Die Meldefristen sind eng:
- 24 Stunden: Frühwarnung unverzüglich, spätestens 24 Stunden nach Kenntnis
- 72 Stunden: Meldung unverzüglich, spätestens 72 Stunden nach Kenntnis, mit den verfügbaren allgemeinen Informationen und den ergriffenen Korrektur- oder Risikominderungsmaßnahmen
- 14 Tage: Abschlussbericht bei Schwachstellen - spätestens 14 Tage nach Verfügbarkeit einer Korrekturmaßnahme
- 1 Monat: Abschlussbericht bei schweren Vorfällen - innerhalb eines Monats nach der 72-Stunden-Meldung
Gemeldet wird zentral über die einheitliche Meldeplattform (Single Reporting Platform, SRP), die ENISA nach Art. 16 CRA einrichtet. Die Meldung geht gleichzeitig an das als Koordinator benannte CSIRT, in der Regel das des Mitgliedstaats der Hauptniederlassung, und an ENISA.
Wer diese Fristen einhalten will, braucht vorab: einen etablierten PSIRT-Prozess, eine gepflegte SBOM als Grundlage für schnelle Schwachstellenidentifikation und klare interne Eskalationswege. Ohne diese Basis lässt sich die 24-Stunden-Frist bei einem meldepflichtigen Ereignis kaum einhalten.
Details und Handlungsempfehlungen: CRA-Meldepflicht seit 11. September 2026: 24h/72h/14-Tage erklärt.
Die Kernpflichten der Hersteller
Für Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht werden, gelten die vollständigen Anforderungen aus Art. 13 sowie Anhang I und II der Verordnung; vorher in Verkehr gebrachte Produkte erfasst der CRA insoweit nur bei einer wesentlichen Änderung (Art. 69 Abs. 2):
- Security-by-Design und Security-by-Default: Cybersicherheit muss von Anfang an in Produktdesign und -entwicklung eingebettet sein - als Vorgabe, nicht als Option.
- Cybersicherheits-Risikobewertung: Systematische Bewertung über den gesamten Lebenszyklus (Planung, Konzeption, Entwicklung, Herstellung, Lieferung und Wartung).
- Schwachstellenmanagement über den Supportzeitraum: Coordinated Vulnerability Disclosure, Patch-Bereitstellung, Kommunikation von Support-Enddaten.
- Software-Stückliste (SBOM): in einem gängigen maschinenlesbaren Format, zumindest mit den obersten Abhängigkeiten, als Teil der technischen Dokumentation und Grundlage für die Schwachstellenbehandlung.
- Technische Dokumentation: Für Marktüberwachungsbehörden bereitzuhalten.
- CE-Kennzeichnung: Nach bestandener Konformitätsbewertung.
- EU-Konformitätserklärung: Formeller Nachweis der Einhaltung der CRA-Anforderungen.
- Nutzerinformationen (Anhang II): Transparente Kommunikation über Sicherheitseigenschaften und Supportzeitraum.
Die SBOM-Anforderungen im Detail - Formate, Archivierungspflicht, Tiefe: SBOM-Anforderungen im CRA: CycloneDX vs. SPDX, TR-03183-2 & Archivierung.
CRA Readiness: Wo stehen Ihre Prozesse heute?
Der erste operative Stichtag (11. September 2026) ist verstrichen. CRA Readiness heißt, die Maßnahmen in der richtigen Reihenfolge anzugehen:
- Betroffenheit und Produktklasse klären - Was gilt für welches Produkt?
- Meldeprozesse aufbauen - PSIRT, Eskalationswege, SRP-Anbindung - sofort, denn die Meldepflicht gilt seit September 2026.
- SBOM-Grundlage schaffen - Komponenten-Inventar, Dependency-Tracking, Format wählen (die BSI TR-03183-2 verlangt CycloneDX ≥ 1.6 / SPDX ≥ 3.0.1).
- Security-by-Design verankern - Risikobewertung in die Entwicklungsprozesse integrieren.
- Konformitätsbewertung vorbereiten - Technische Dokumentation, ggf. notifizierte Stelle einbeziehen.
Welche Schritte für Ihr Produkt in welcher Reihenfolge sinnvoll sind, hängt von Ihrer Ausgangslage ab. Der priorisierte Umsetzungsplan für KMU und Mittelstand: Cyber Resilience Act Mittelstand: Priorisierter Umsetzungsplan 2026/2027.
Wie Blackfort Technology bei der CRA-Umsetzung unterstützt
Blackfort Technology unterstützt Hersteller, Importeure und Händler technisch-organisatorisch auf dem Weg zur CRA Readiness. Blackfort Technology bringt praktische Umsetzungserfahrung aus PKI-Projekten, DORA- und NIS2-Mandaten sowie ISMS-Aufbau und Schwachstellen- und Patchmanagement-Projekten mit. Blackfort Technology ist über ihren Geschäftsführer im Expertenkreis KI-Sicherheit der Allianz für Cyber-Sicherheit vertreten; er ist Mitautor des dort erschienenen Leitfadens für Penetrationstests von Large Language Models.
Die Schwerpunkte der Unterstützung:
- Betroffenheitsanalyse und Produktklassifizierung: Technische Einschätzung der Produktklasse je Produkt auf Basis des CRA-Textes und der Durchführungsverordnung (EU) 2025/2392; Rechtsfragen markieren wir zur Prüfung durch Ihre Rechtsabteilung.
- SBOM-Aufbau und Gap-Analyse: Inventarisierung aller Software-Komponenten, Wahl des geeigneten Formats, Integration in bestehende Entwicklungsprozesse. Für eine initiale Einschätzung: SBOM Gap-Report anfragen (cra-sbom.de).
- Schwachstellenmanagement und PSIRT-Aufbau: Prozessdesign und operative Begleitung beim Aufbau eines Product Security Incident Response Teams, das die 24h/72h-Meldefristen einhalten kann.
- Security-by-Design-Integration: Einbettung von Cybersicherheits-Risikobewertungen in bestehende Entwicklungs- und Qualitätssicherungsprozesse.
- Vorbereitung der Konformitätsbewertung: Technische Dokumentation, Selbstbewertung (Modul A) oder Begleitung bei der Einbeziehung einer notifizierten Stelle.
Für den Mittelstand priorisieren wir die Maßnahmen nach Fristen und Risiko, in verständlicher Sprache. Unser KMU-Angebot im Überblick.
Weiterführende Artikel
- Cyber Resilience Act - bin ich betroffen? Rollen & Ausnahmen erklärt
- CRA-Meldepflicht seit 11. September 2026: 24h/72h-Fristen und PSIRT-Aufbau
- SBOM-Anforderungen im CRA: CycloneDX vs. SPDX, TR-03183-2 & Archivierung
- CRA-Produktklassen: Standard, Klasse I/II und kritisch - Einordnung & Prüfwege
- Cyber Resilience Act Mittelstand: Priorisierter Umsetzungsplan 2026/2027
Häufige Fragen
Ab wann gilt der Cyber Resilience Act?+
Bin ich als Softwarehersteller vom CRA betroffen?+
Was ist eine SBOM und warum ist sie für den CRA relevant?+
Was passiert, wenn ich die seit September 2026 geltenden Meldepflichten nicht erfülle?+
Gilt der CRA auch für Open-Source-Software?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act) - EUR-Lex
- Europäische Kommission - Zusammenfassung des Cyber Resilience Act
- Europäische Kommission - Meldepflichten nach dem CRA
- Europäische Kommission - Konformitätsbewertung nach dem CRA
- Europäische Kommission - Cyber Resilience Act (Themenseite)
- ENISA - Einheitliche Meldeplattform (Single Reporting Platform)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).