
Stand: 2026-10-09
Gilt der CRA auch für Ihr Unternehmen? Ja - die Meldepflicht gilt bereits.
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) kennt keine Größenausnahme für Hersteller. Wenn Sie ein Produkt mit digitalen Elementen - Hardware oder Software - auf dem EU-Markt bereitstellen, gelten die Pflichten grundsätzlich für Sie. Unabhängig davon, ob Sie 10 oder 10.000 Mitarbeitende beschäftigen.
Für Kleinst- und Kleinunternehmen gibt es punktuelle Erleichterungen, etwa ein vereinfachtes Format für die technische Dokumentation (Art. 33 Abs. 5). Ob Art. 64 Abs. 10 sie von Geldbußen für eine versäumte 24-Stunden-Frühwarnung freistellt, ist nach dem Wortlaut eine Auslegungsfrage, weil die Vorschrift nur von den Absätzen 3 bis 9 abweicht; Erwägungsgrund 120 spricht dafür. Die Meldepflicht gilt unabhängig von der Unternehmensgröße.
Die gute Nachricht: Mit dem richtigen Einstieg lässt sich der CRA strukturiert und ohne überdimensionierten Aufwand angehen - wenn Sie jetzt beginnen.
Zwei Fristen, die zählen
| Datum | Was gilt ab dann? | Priorität für KMU |
|---|---|---|
| 11. September 2026 | Melde- und Berichtspflichten für aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle | Sofort - gilt bereits, operativer Prozess muss stehen |
| 11. Dezember 2027 | Volle Produktanforderungen: Security-by-Design, SBOM, CE-Kennzeichnung, technische Dokumentation, EU-Konformitätserklärung | Mittel bis hoch - Vorlaufzeit für Produktentwicklung einplanen |
Die erste Frist, der 11. September 2026, ist bereits verstrichen und damit die dringlichere. Sie verlangt funktionierende Prozesse, keine fertige Produktdokumentation. Wer heute noch keinen definierten Ablauf hat, wenn eine Schwachstelle gemeldet wird oder ein Sicherheitsvorfall eintritt, kann die Meldepflicht schon heute nicht verlässlich erfüllen.
Was Sie seit September 2026 operativ bereitstellen müssen
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle über die einheitliche Meldeplattform (Single Reporting Platform) melden, gleichzeitig an das als Koordinator benannte CSIRT und an ENISA:
- 24 Stunden: Frühwarnung unverzüglich, spätestens 24 Stunden nach Kenntnis
- 72 Stunden: Meldung unverzüglich, spätestens 72 Stunden nach Kenntnis, mit den verfügbaren allgemeinen Informationen und den ergriffenen Korrektur- oder Risikominderungsmaßnahmen
- Abschlussbericht: 14 Tage, nachdem eine Korrekturmaßnahme verfügbar ist (aktiv ausgenutzte Schwachstellen); 1 Monat nach der 72-Stunden-Meldung (schwere Sicherheitsvorfälle)
Prüfen Sie vorab: Gibt es einen definierten Ansprechpartner für Sicherheitsmeldungen, einen Eskalationsweg und eine Vorlage für den Abschlussbericht? Diese Prozesse aufzubauen braucht Zeit, lässt sich aber schlank halten.
Mehr zu den Meldefristen und -wegen: CRA Meldepflicht seit 11. September 2026.
Typische Fallstricke für mittelständische Hersteller
„Wir machen nur Software - das gilt sicher nicht für uns."
Software ist ein Produkt mit digitalen Elementen. Sie fällt unter den CRA, wenn ihr bestimmungsgemäßer Zweck oder ihre vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte Datenverbindung mit einem Gerät oder Netz einschließt (Art. 2 Abs. 1). Rein offline genutzte Software ohne jede Datenverbindung kann ausgenommen sein; die Grenze ist im Einzelfall zu prüfen.
„Wir sind zu klein für eine notifizierte Stelle."
Standard-Produkte können ihre Konformität per Selbstbewertung nachweisen. Allerdings hängt das von der Produktkategorie ab. Wichtige Produkte (Anhang III, Klasse I und II) unterliegen strengeren Anforderungen - bis hin zur verpflichtenden Beteiligung einer notifizierten Stelle. Welcher Weg für Ihr Produkt gilt, sollte frühzeitig geklärt werden. Mehr dazu: CRA-Produktklassen: Einordnung und Prüfwege.
„Die SBOM-Pflicht kommt erst 2027 - das hat Zeit."
Ja und nein. Die Pflicht gilt ab Dezember 2027. Eine SBOM in einem gängigen maschinenlesbaren Format, die zumindest die obersten Abhängigkeiten zeigt, aus dem Build heraus aufzubauen, dauert, wenn die Abhängigkeiten noch nie systematisch erfasst wurden. Mehr zu Formaten und Anforderungen: SBOM-Anforderungen im CRA.
„Wir verkaufen auch außerhalb der EU - der CRA gilt nur im Inland."
Der CRA knüpft an die Bereitstellung auf dem EU-Markt an. Wenn Sie in der EU verkaufen, kann er gelten, sofern die übrigen Voraussetzungen erfüllt sind - unabhängig davon, wo Sie Ihren Hauptsitz haben oder wohin Sie zusätzlich exportieren.
Priorisierter Fahrplan: Was zuerst, wenn Budget und Zeit begrenzt sind
Kein KMU muss alles auf einmal tun. Die folgende Priorisierung orientiert sich an den Fristen und am Risiko.
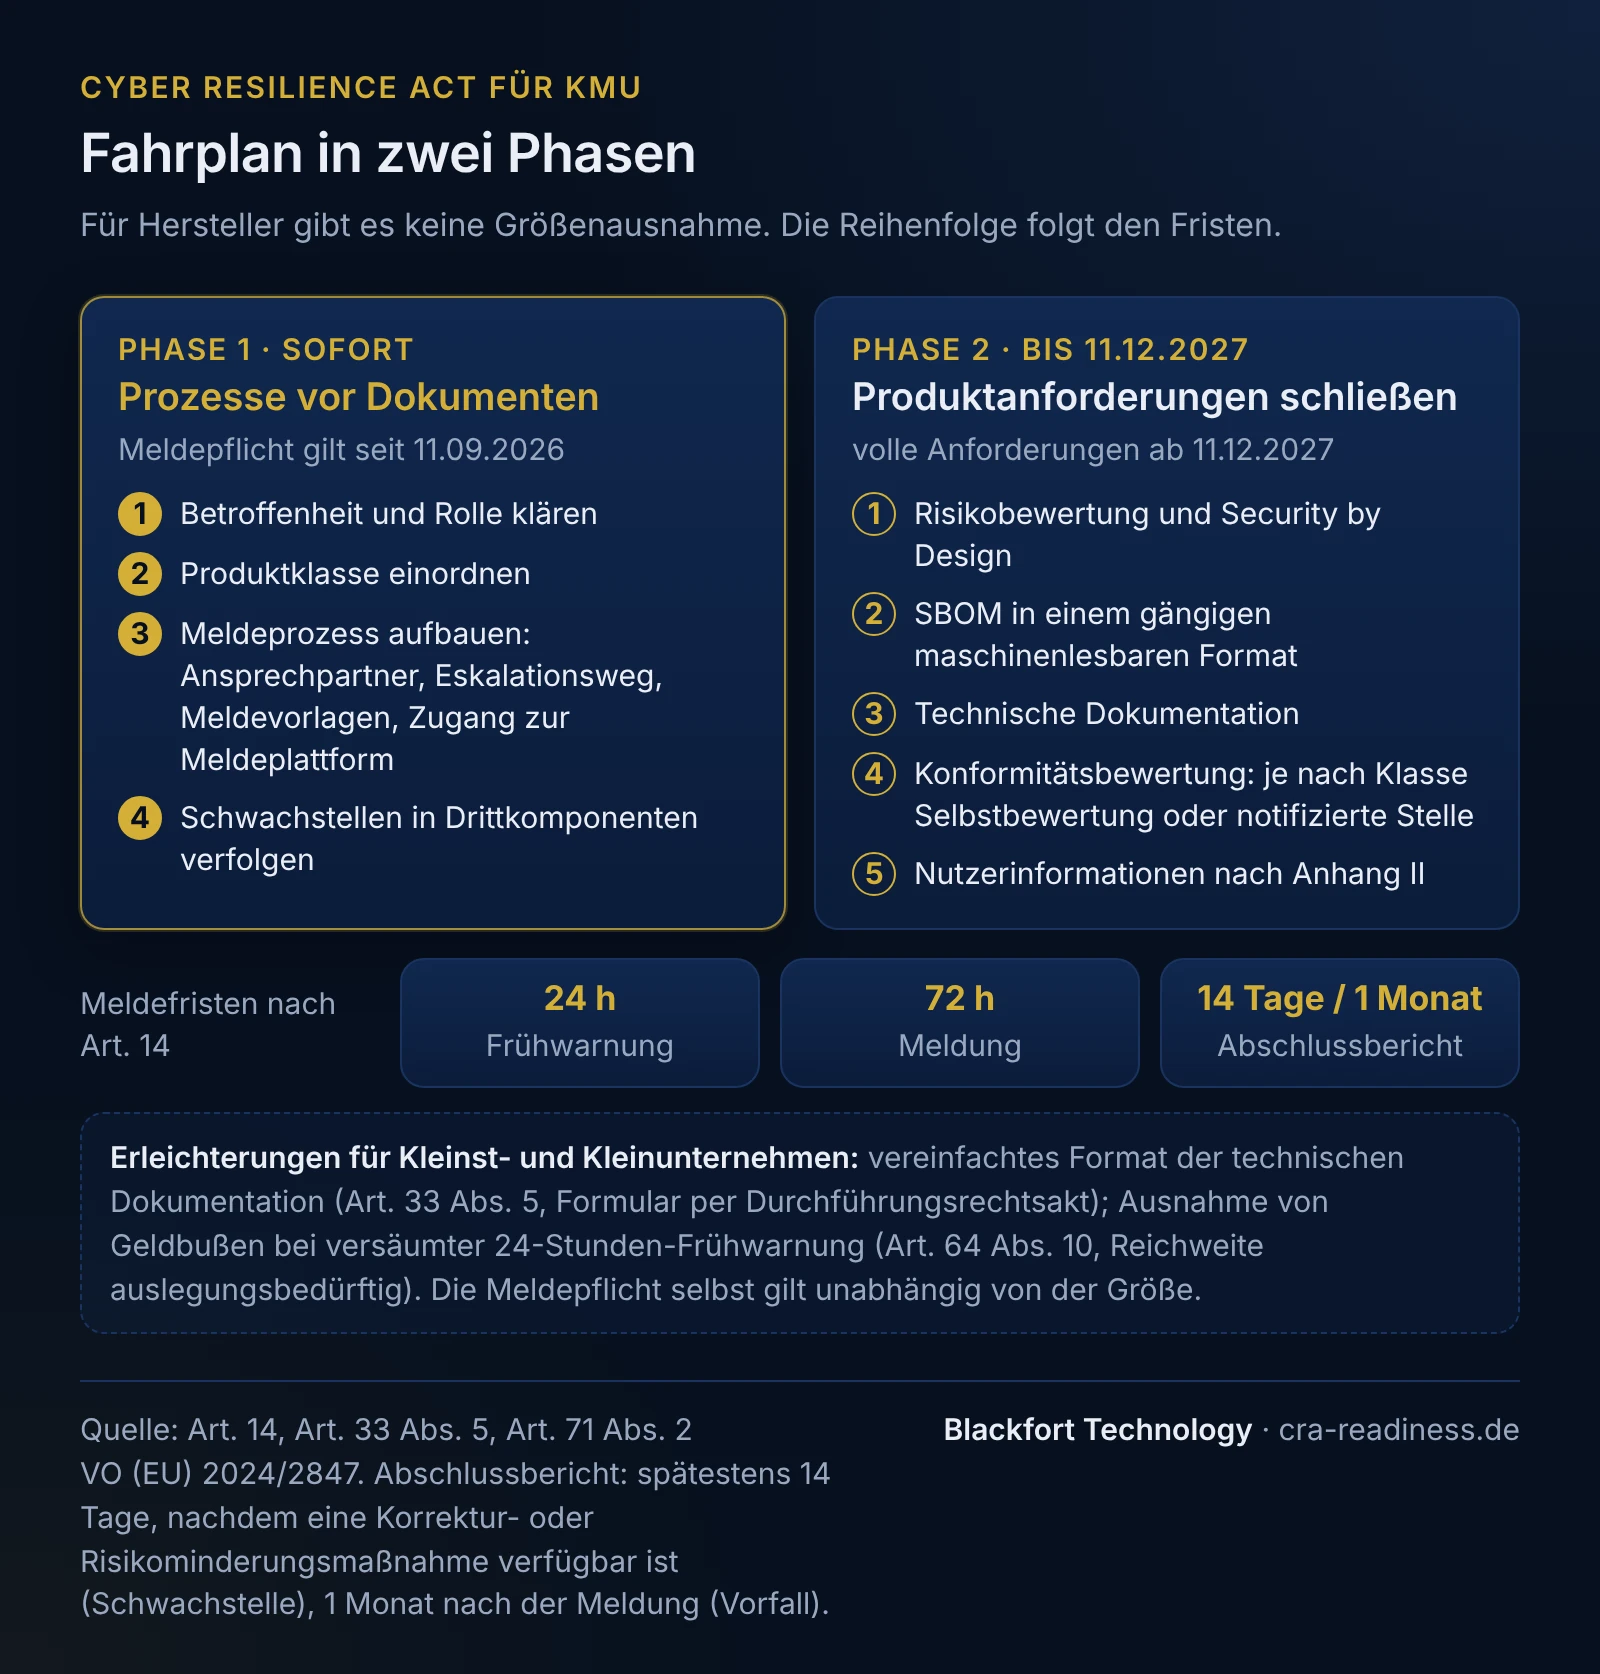
Phase 1 - Sofort: Prozesse vor Dokumenten (Meldepflicht gilt seit September 2026)
- Betroffenheit klären: Gilt der CRA für Ihr Produkt? Welche Rolle nehmen Sie ein (Hersteller, Einführer, Händler)? → Interaktiver Betroffenheits-Check
- Produktklasse einordnen: Standard, wichtig Klasse I, wichtig Klasse II oder kritisch? Das bestimmt den Konformitätspfad.
- Meldeprozess aufbauen: Ansprechpartner benennen, Eskalationsweg definieren, Meldevorlagen erstellen, Zugang zur CRA Single Reporting Platform vorbereiten.
- Schwachstellen-Tracking einführen: Wer meldet intern was an wen? Wie werden bekannte Schwachstellen in genutzten Drittkomponenten überwacht?
Phase 2 - Bis Dezember 2027: Produktanforderungen systematisch schließen
- Risikobewertung und Security-by-Design: Cybersicherheits-Risikobewertung über Planung, Konzeption, Entwicklung, Herstellung, Lieferung und Wartung - kann an bestehende Prozesse angedockt werden.
- SBOM aufbauen: Software-Stückliste in einem gängigen maschinenlesbaren Format erstellen, zumindest mit den obersten Abhängigkeiten (die BSI TR-03183-2 verlangt CycloneDX ≥ 1.6 oder SPDX ≥ 3.0.1), Aufbewahrungspflicht beachten (mindestens zehn Jahre oder Unterstützungszeitraum, je nachdem, was länger ist). Gap-Report anfragen: Ihre SBOM auf CRA-Tauglichkeit prüfen
- Technische Dokumentation aufbauen: Grundlage für CE-Kennzeichnung und EU-Konformitätserklärung.
- Konformitätsbewertung durchführen: Je nach Klasse Selbstbewertung oder Einbindung einer notifizierten Stelle.
- Nutzerinformationen (Anhang II): Sicherheitsrelevante Produktinformationen für Endnutzer bereitstellen.
Was Blackfort Technology für KMU-Hersteller übernimmt
Blackfort Technology unterstützt mittelständische Hersteller von der ersten Einordnung bis zur vorbereiteten Konformitätsbewertung, mit einem Umfang, der zur Größe Ihres Unternehmens passt.
- Betroffenheits- und Klassenanalyse: technische Einschätzung, ob und in welchem Umfang Ihre Produkte unter den CRA fallen, Rechtsfragen markiert für Ihre Rechtsabteilung
- Meldeprozess-Setup: Aufbau eines schlanken PSIRT-Prozesses (Product Security Incident Response), der die seit September 2026 geltende Meldepflicht abdeckt
- SBOM Gap-Report: Analyse Ihrer Software-Stückliste gegen CRA-Anforderungen, Tooling-Empfehlung
- Technische Dokumentation: Erstellung oder Review der für CE-Kennzeichnung erforderlichen Unterlagen
- Begleitung der Konformitätsbewertung: Vorbereitung auf Selbstbewertung oder Abstimmung mit notifizierter Stelle
Blackfort Technology ist über ihren Geschäftsführer im Expertenkreis KI-Sicherheit der Allianz für Cyber-Sicherheit vertreten; er ist Mitautor des dort erschienenen Leitfadens für Penetrationstests von Large Language Models. Blackfort Technology bringt ihre Umsetzungserfahrung aus PKI-, DORA-, NIS2-, ISMS- und Schwachstellenmanagement-Projekten direkt in die CRA-Arbeit ein.
Weiterführende Inhalte für KMU-Hersteller
Ausführlicher Schritt-für-Schritt-Plan: Cyber Resilience Act Mittelstand: Priorisierter Umsetzungsplan.
Gesamtüberblick über alle CRA-Pflichten: Cyber Resilience Act: Anforderungen, Fristen und Pflichten im Überblick.
Häufige Fragen
Gilt der Cyber Resilience Act auch für sehr kleine Unternehmen mit weniger als 10 Mitarbeitenden?+
Wir entwickeln eine SaaS-Lösung - fällt Software ohne Hardware unter den CRA?+
Was passiert, wenn wir die seit September 2026 geltende Meldepflicht nicht erfüllen?+
Müssen wir für die Meldepflicht zwingend eine eigene Sicherheitsabteilung aufbauen?+
Wie aufwendig ist eine Software Bill of Materials (SBOM) für ein typisches KMU-Produkt?+
Wir verkaufen unser Produkt hauptsächlich in den USA - müssen wir trotzdem CRA-konform werden?+
Quellen
- Europäische Kommission - Zusammenfassung des Cyber Resilience Act
- Europäische Kommission - Meldepflichten nach dem CRA
- Europäische Kommission - Konformitätsbewertung nach dem CRA
- Europäische Kommission - Cyber Resilience Act (Themenseite)
- Verordnung (EU) 2024/2847 (Cyber Resilience Act) - EUR-Lex
- ENISA - Einheitliche Meldeplattform (Single Reporting Platform)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).