
Stand: 2026-10-09
Der Cyber Resilience Act (CRA), die Verordnung (EU) 2024/2847, führt erstmals horizontale Cybersicherheitsanforderungen für „Produkte mit digitalen Elementen“ ein. Für den Maschinenbau und die industrielle Automatisierung ist das mehr als eine Rechtsfrage: Steuerungen, Netzwerkkomponenten, Embedded-Firmware und vernetzte Komponenten fallen in den Anwendungsbereich, sobald sie eine direkte oder indirekte logische oder physische Datenverbindung zu einem Gerät oder Netz haben (Art. 2 Abs. 1). Diese Seite gibt eine technisch-organisatorische Orientierung - keine Rechtsberatung; die konkrete Einordnung Ihrer Produkte ist stets einzelfallabhängig.
Kurz gesagt: Der CRA ist am 10. Dezember 2024 in Kraft getreten, entfaltet aber gestaffelt Wirkung. Die allgemeine Anwendung inklusive CE-Kennzeichnung gilt ab dem 11. Dezember 2027. Prüfen Sie unverbindlich Ihre Betroffenheit und verschaffen Sie sich einen Überblick im CRA-Überblick.
Zeitplan: Diese Fristen sind für Maschinenbauer relevant
Der CRA gilt nicht „ab Inkrafttreten“. Die Pflichten gelten gestaffelt (Art. 71 Abs. 2). Für die Produktplanung im Maschinenbau sind vor allem zwei Termine wichtig, und die Reihenfolge zur Maschinenverordnung ist bewusst zu beachten.
| Datum | Was gilt |
|---|---|
| 10. Dezember 2024 | Inkrafttreten (Art. 71 Abs. 1) - noch keine durchsetzbaren Produktpflichten |
| 11. Juni 2026 | Vorschriften zu notifizierten Stellen / Konformitätsbewertungsstellen (Kapitel IV) |
| 11. September 2026 | Meldepflichten der Hersteller bei aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen (Art. 14) |
| 20. Januar 2027 | Anwendung der Maschinenverordnung (EU) 2023/1230 - vor der allgemeinen CRA-Anwendung |
| 11. Dezember 2027 | Allgemeine Anwendung: grundlegende Anforderungen (Anhang I), Konformitätsbewertung, CE-Kennzeichnung |
Wichtig: Die Meldepflichten nach Art. 14 gelten bereits seit dem 11. September 2026 und betreffen auch Produkte, die bereits am Markt sind. Für Maschinen im Feld heißt das: Sie müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle schon jetzt erkennen, bewerten und fristgerecht melden können.
Produkteinordnung: Wo landen Automatisierungskomponenten schematisch?
Der CRA kennt vier Stufen (Art. 32, Anhang VIII): den Standardfall (Selbstbewertung), wichtige Produkte Klasse I (Anhang III-I), wichtige Produkte Klasse II (Anhang III-II) und kritische Produkte (Anhang IV). Die folgende Einordnung ist bewusst mit Vorbehalt formuliert; es kommt auf den Einzelfall und die Kategoriebeschreibung der Durchführungsverordnung (EU) 2025/2392 an.
- Industrielle Komponenten - etwa Mikrocontroller mit Sicherheitsfunktionen, Netzwerkverwaltung, Router/Modems/Switches oder Betriebssysteme - können als wichtiges Produkt der Klasse I einzuordnen sein.
- Bestimmte Sicherheitskomponenten - Firewalls, IDS/IPS sowie manipulationssichere Mikroprozessoren/-controller - fallen in die Klasse II.
- Produkte der Standardkategorie dürfen sich selbst bewerten (Modul A). Klasse I kann sich selbst bewerten, sofern harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Cybersicherheitszertifizierungsschema (mindestens Vertrauenswürdigkeitsstufe „mittel“) vollständig angewandt werden; andernfalls ist ein Dritter einzubinden (Modul B+C oder H). In jedem Fall vorgesehen ist eine Bewertung durch Dritte für Klasse II und kritische Produkte, bei Klasse I immer dann, wenn Normen, gemeinsame Spezifikationen oder ein Schema nicht vollständig angewandt werden.
Diese Übersicht ersetzt keine Einordnung im Einzelfall. Details und Beispiele finden Sie im Artikel zu den CRA-Produktklassen.
Was der CRA inhaltlich verlangt (Anhang I)
Unabhängig von der Klasse müssen alle betroffenen Produkte die grundlegenden Anforderungen des Anhangs I erfüllen. Teil I betrifft Produkteigenschaften: ein angemessenes Cybersicherheitsniveau auf Basis einer Risikobewertung, Auslieferung ohne bekannte ausnutzbare Schwachstellen, sichere Standardkonfiguration, Schutz von Vertraulichkeit und Integrität sowie Angriffsflächen-Minimierung. Teil II betrifft die Schwachstellenbehandlung über den gesamten Unterstützungszeitraum - einschließlich SBOM, verpflichtender koordinierter Offenlegung (CVD) und sicherer Update-Verteilung.
Für vernetzte Maschinen ist besonders relevant, dass diese Anforderungen nicht mit der Auslieferung enden. Die Risikobewertung nach Anhang I ist zu dokumentieren und in der technischen Dokumentation (Anhang VII) auf die konkreten Maßnahmen abzubilden - ein durchgängiger Nachweis „von der Konstruktion bis zum Feld“.
Zusammenspiel mit der Maschinenverordnung (EU) 2023/1230
Maschinenhersteller mit vernetzten Produkten müssen beide Regelwerke erfüllen: die Maschinenverordnung (EU) 2023/1230, die ab dem 20. Januar 2027 gilt, und den CRA ab dem 11. Dezember 2027. Beide adressieren sich überschneidende Cybersicherheitsrisiken; der CRA erkennt dieses Zusammenspiel ausdrücklich an (Erwägungsgrund 53).
Praktisch nutzbar: Ein Zertifikat oder eine Konformitätserklärung im Rahmen eines Schemas für die Cybersicherheitszertifizierung nach dem Cybersecurity Act (Verordnung (EU) 2019/881), dessen Fundstelle im Amtsblatt veröffentlicht ist, begründet eine Konformitätsvermutung für die Anforderungen an den Schutz gegen Korrumpierung und an die Sicherheit und Zuverlässigkeit von Steuerungssystemen (Anhang III Abschnitte 1.1.9 und 1.2.1 Maschinenverordnung), soweit es diese Anforderungen abdeckt (Art. 20 Abs. 9 Maschinenverordnung). Nach Erwägungsgrund 53 CRA kann die Erfüllung der CRA-Anforderungen die Erfüllung dieser Anforderungen erleichtern; den Nachweis führt der Hersteller, etwa über harmonisierte Normen.
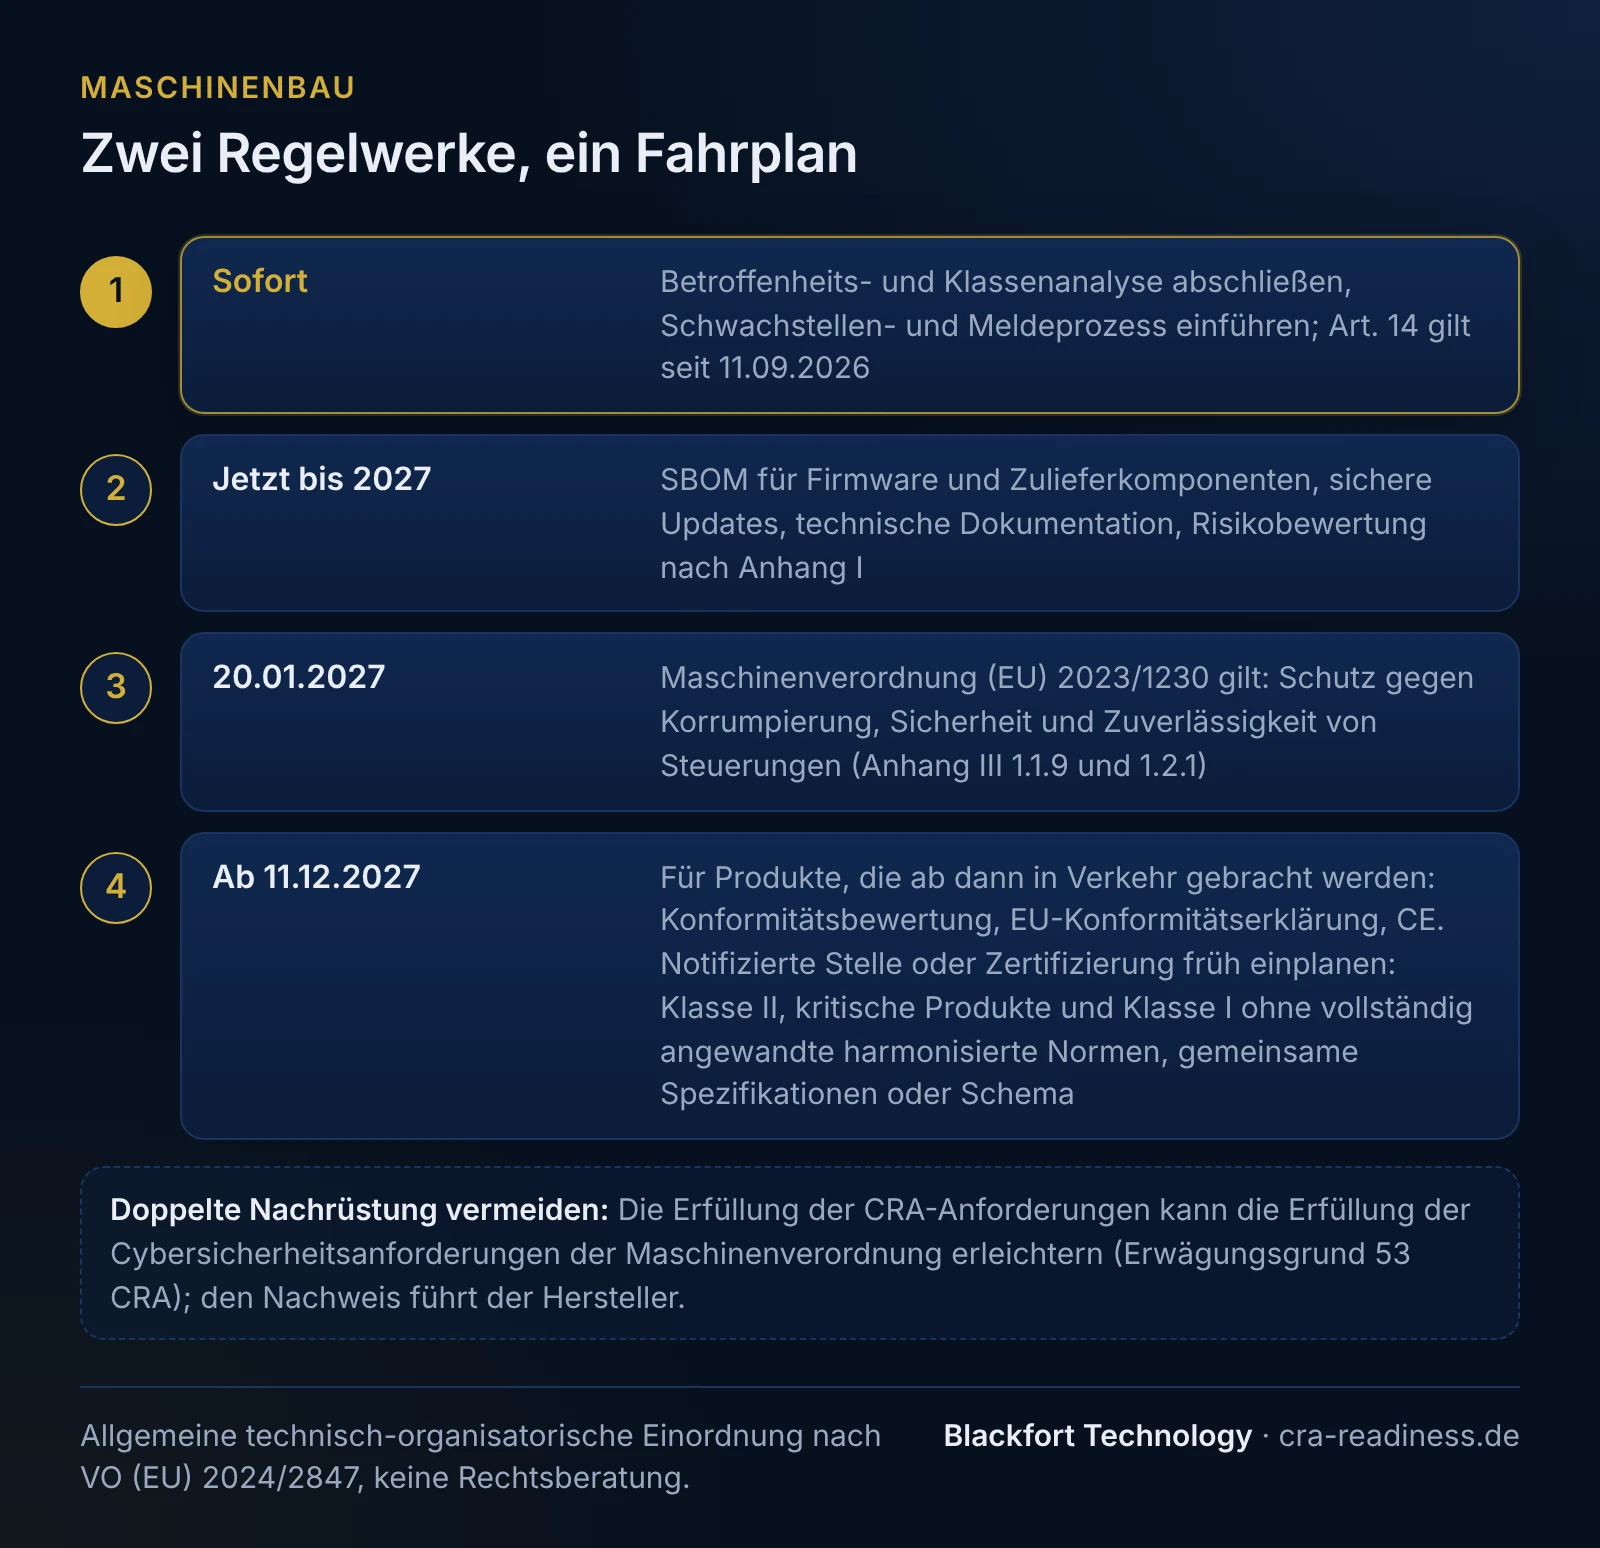
Weil die Maschinenverordnung vor dem CRA anwendbar wird, empfiehlt es sich, die Cybersicherheitsmaßnahmen von Anfang an so zu gestalten, dass sie beiden Regelwerken genügen. So vermeiden Sie eine doppelte Nachrüstung.
Besondere Herausforderungen für Maschinen im Feld
Der Maschinenbau bringt Rahmenbedingungen mit, die bei der Umsetzung besondere Aufmerksamkeit brauchen:
- Lange Produktlebenszyklen und Unterstützungszeitraum: Der Hersteller legt den Unterstützungszeitraum so fest, dass er die voraussichtliche Nutzungsdauer widerspiegelt, mindestens aber 5 Jahre (kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer). Bei Maschinen, die lange im Einsatz sind, ist das bei Architektur, Komponentenwahl und Update-Weg früh zu berücksichtigen.
- SBOM für Embedded-Firmware: Anhang I Teil II verlangt eine Software-Stückliste (SBOM) in einem gängigen, maschinenlesbaren Format, mindestens für die Abhängigkeiten der obersten Ebene. Je mehr Zulieferkomponenten ein Embedded-System enthält, desto mehr wird das zur Aufgabe für das Datenmanagement. Ein konkretes Format schreibt die Verordnung nicht vor.
- Sichere Updates im Feld: Sicherheitsupdates sind unverzüglich und kostenlos zu verbreiten, sofern mit dem gewerblichen Nutzer für ein maßgeschneidertes Produkt nichts anderes vereinbart ist, und sicher zu verteilen; Sicherheits- von Funktionsupdates sind, soweit technisch machbar, zu trennen. Für Maschinen ohne dauerhafte Netzanbindung braucht es dafür einen festgelegten, dokumentierten Update-Weg.
- Technische Dokumentation (Anhang VII): Produktbeschreibung, Architektur, SBOM, CVD-Politik, Risikobewertung nach Anhang I, Angaben zum Unterstützungszeitraum. Aufbewahrung mindestens 10 Jahre oder für die Dauer des Unterstützungszeitraums, je nachdem, was länger ist.
Handlungsfelder und eine realistische Roadmap
1. Betroffenheit & Einordnung
Produktportfolio sichten: Welche Komponenten sind Produkte mit digitalen Elementen? Vorläufige Einordnung nach Anhang III/IV - mit Vorbehalt und dokumentierter Begründung.
2. Schwachstellen & Meldung
Prozess zur Schwachstellenbehandlung, koordinierte Offenlegung (CVD-Politik ist verpflichtend) und Meldewege nach Art. 14 aufbauen - sofort, denn die Meldepflicht gilt seit dem 11. September 2026.
3. SBOM & sichere Updates
SBOM für Firmware und Zulieferkomponenten etablieren, Update-Verteilung absichern, Sicherheits- von Funktionsupdates trennen.
4. Dokumentation & Konformität
Technische Dokumentation (Anhang VII), EU-Konformitätserklärung (Art. 28, Anhang V) und den passenden Konformitätsbewertungspfad (Art. 32) vorbereiten - abgestimmt mit der Maschinenverordnung.
- Sofort: Betroffenheits- und Klassenanalyse abschließen, Schwachstellen- und Meldeprozess einführen (Art. 14 gilt seit 11.09.2026).
- Jetzt bis 2027: SBOM, sichere Updates, technische Dokumentation und Risikobewertung nach Anhang I aufbauen; Cybersicherheit im Einklang mit der Maschinenverordnung (ab 20.01.2027) gestalten.
- Vor dem 11.12.2027: Konformitätsbewertung durchführen, EU-Konformitätserklärung erstellen, CE-Kennzeichnung vorbereiten. Für Klasse II, kritische Produkte und Klasse I ohne vollständig angewandte harmonisierte Normen, gemeinsame Spezifikationen oder europäisches Schema eine notifizierte Stelle frühzeitig einplanen.
Für Verstöße gegen Anhang I sowie gegen Art. 13 und 14 sieht Art. 64 Abs. 2 Geldbußen bis zu 15 Mio. Euro oder 2,5 % des weltweiten Jahresumsatzes vor, je nachdem, welcher Betrag höher ist. Die Mitgliedstaaten regeln die Sanktionen im Einzelnen.
Häufige Fragen
Fällt eine industrielle Steuerung überhaupt unter den Cyber Resilience Act?+
Braucht meine Maschine eine notifizierte Stelle für die Konformitätsbewertung?+
Seit wann muss ich Schwachstellen und Vorfälle melden?+
Wie hängen CRA und Maschinenverordnung (EU) 2023/1230 zusammen?+
Was bedeutet der Unterstützungszeitraum bei langlebigen Maschinen?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).