
Stand: 2026-10-09
Für Hersteller im Gesundheitsumfeld ist eine der ersten und folgenreichsten Fragen zum Cyber Resilience Act (Verordnung (EU) 2024/2847): Fällt mein Produkt überhaupt darunter? Der CRA nimmt Medizinprodukte ausdrücklich aus, die Ausnahme reicht aber nur so weit, wie MDR oder IVDR anwendbar sind. Diese Seite ordnet die Grenze technisch-organisatorisch ein. Sie ist eine Orientierung, keine rechtsverbindliche Einordnung Ihres konkreten Produkts.
Warum Medizinprodukte ausgenommen sind
Der CRA ist eine horizontale Cybersicherheitsverordnung für „Produkte mit digitalen Elementen“ (PDE). Er gilt nach Art. 2 Abs. 2 Buchst. a nicht für Produkte, auf die die MDR Anwendung findet, und nach Art. 2 Abs. 2 Buchst. b nicht für Produkte, auf die die IVDR Anwendung findet. Der Grund ist, Doppelregulierung zu vermeiden: MDR und IVDR stellen bereits grundlegende Anforderungen an programmierbare Systeme, einschließlich Cybersicherheit, für die MDR etwa in Anhang I Abschnitt 17. Diese Produkte bleiben also in einem eigenen Regelwerk mit eigenen Cybersicherheitsanforderungen.
Ausgenommen vs. im Anwendungsbereich
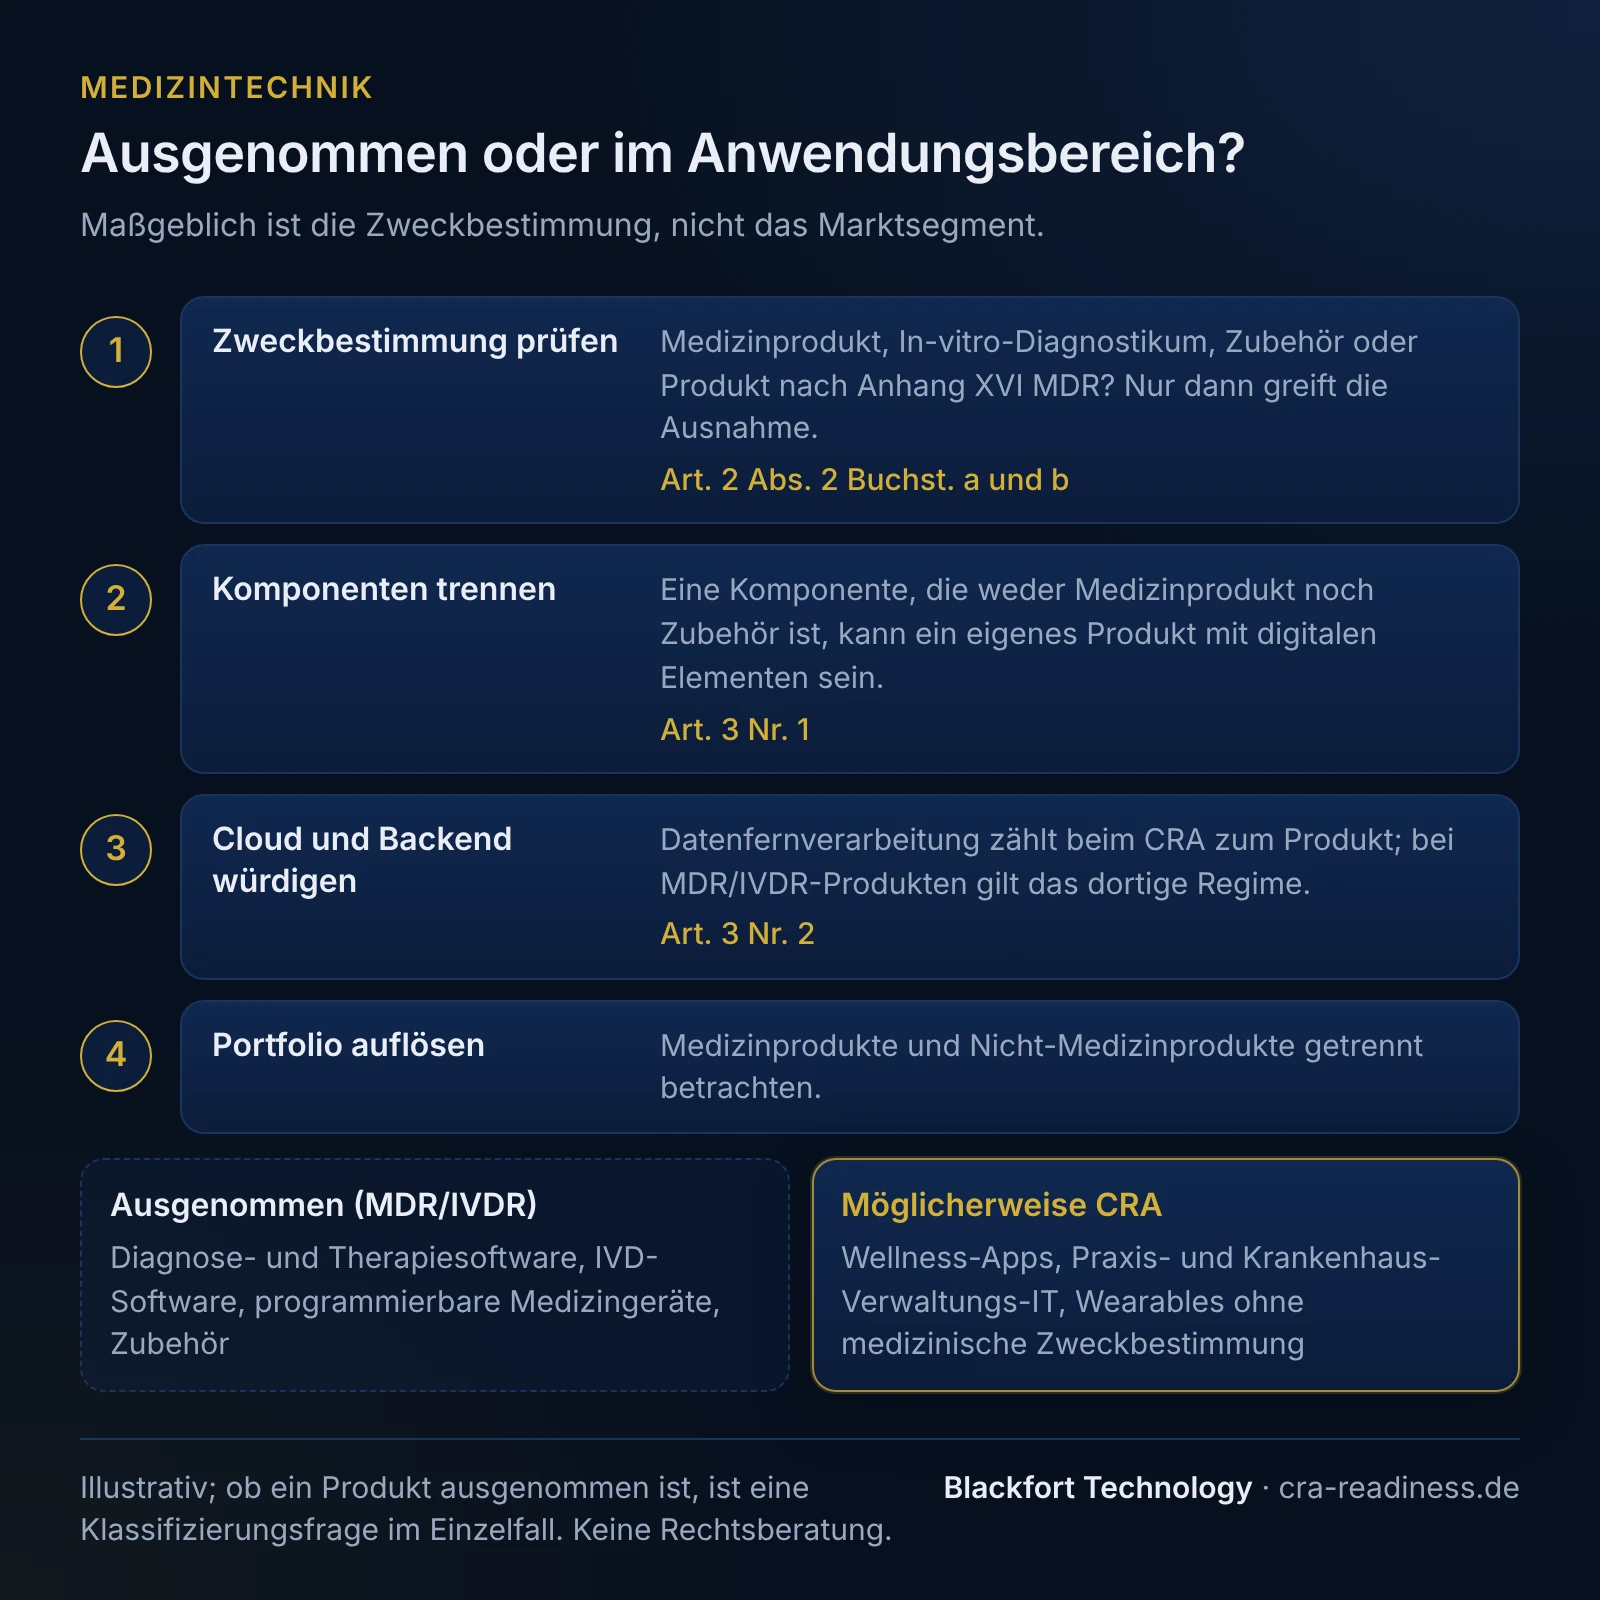
Es kommt auf die Zweckbestimmung des Produkts an und darauf, ob MDR oder IVDR auf das Produkt Anwendung finden. Das Marktsegment allein ist kein Kriterium. Die folgende Gegenüberstellung ist illustrativ und ersetzt keine regulatorische Klassifizierung:
| Ausgenommen vom CRA (unter MDR/IVDR) | Möglicherweise im CRA-Anwendungsbereich (kein Medizinprodukt) |
|---|---|
| Software mit medizinischer Zweckbestimmung nach MDR (z. B. Diagnose-, Therapie-, Befund-Software) | Wellness-, Fitness- und Lifestyle-Software ohne medizinische Zweckbestimmung |
| In-vitro-Diagnostika und zugehörige Software nach IVDR | Allgemeine Gesundheits-Apps, die kein Medizinprodukt sind |
| Programmierbare medizinische Geräte als Medizinprodukt in Verkehr gebracht | Krankenhaus- und Praxis-Verwaltungs-IT (Abrechnung, Terminplanung, Ressourcen) |
| Zubehör eines Medizinprodukts oder In-vitro-Diagnostikums im Sinne von MDR/IVDR sowie Produkte nach Anhang XVI MDR | Allgemeine IT-Infrastruktur, Netzkomponenten, Wearables ohne medizinische Zweckbestimmung |
Die Produkte der rechten Spalte sind „gesundheitsnah“, aber keine Medizinprodukte. Werden sie als Produkt mit digitalen Elementen auf dem Markt bereitgestellt, gilt für sie der CRA. Ob ein konkretes Produkt links oder rechts steht, ist eine Klassifizierungsfrage, die einzeln zu prüfen ist.
Entscheidungsstruktur für Ihr Produkt
1. Zweckbestimmung prüfen
Fällt das Produkt nach seiner Zweckbestimmung unter MDR oder IVDR, als Medizinprodukt, In-vitro-Diagnostikum, Zubehör oder Produkt nach Anhang XVI MDR? Nur dann greift die Ausnahme nach Art. 2 Abs. 2 Buchst. a oder b. Um diese Einstufung geht es im Kern.
2. Komponenten und Zubehör trennen
Die PDE-Betrachtung erfolgt produktbezogen (Art. 3 Nr. 1) und umfasst auch separat in Verkehr gebrachte Komponenten. Der CRA nimmt alle Produkte aus, auf die MDR oder IVDR Anwendung finden. Dazu zählt auch Zubehör eines Medizinprodukts, das selbst kein Medizinprodukt ist, sowie Produkte nach Anhang XVI MDR. Eine Komponente oder ein Zusatzprodukt, das weder Medizinprodukt noch Zubehör im Sinne von MDR/IVDR ist, kann dagegen ein eigenes Produkt mit digitalen Elementen im CRA-Anwendungsbereich sein, auch wenn das Hauptprodukt unter die MDR fällt.
3. Integrierte Cloud/Backend würdigen
Datenfernverarbeitung (Art. 3 Nr. 2), etwa ein Backend, ohne das eine Produktfunktion nicht liefe, wird beim CRA als Teil des PDE betrachtet. Bei MDR/IVDR-Produkten gilt entsprechend das dortige Regime. Die Zuordnung ist für jede Komponente sauber zu führen.
4. Gemischte Portfolios auflösen
Manche Anbieter haben ein Portfolio aus Medizinprodukten und Nicht-Medizinprodukten. Beides muss getrennt betrachtet werden: Ein Produkt kann unter MDR fallen, das nächste unter den CRA. Eine pauschale Annahme „wir sind Medizintechnik, also raus“ reicht nicht.
Wo die Abgrenzung schiefgehen kann
Zwei Verkürzungen führen zu Fehleinschätzungen. Erstens wird „gesundheitsbezogen“ mit „Medizinprodukt“ gleichgesetzt - rechtlich sind das getrennte Kategorien. Zweitens wird angenommen, MDR-Nähe befreie das gesamte Unternehmen; tatsächlich wird jedes Produkt für sich klassifiziert. Wer hier falsch abgrenzt, riskiert doppelt: entweder unnötigen CRA-Aufwand für ein echtes Medizinprodukt - oder, gravierender, ein tatsächlich CRA-pflichtiges Produkt ohne Konformitätsbewertung und CE-Kennzeichnung nach dem CRA in Verkehr zu bringen.
Für gesundheitsnahe Produkte im CRA-Anwendungsbereich gelten die Meldepflichten nach Art. 14 bereits seit dem 11. September 2026, auch für Produkte, die schon auf dem Markt sind. Anhang-I-Anforderungen, Konformitätsbewertung und CE-Kennzeichnung gelten ab dem 11. Dezember 2027. Wer im Grenzbereich Medizintechnik/IT tätig ist, sollte die Zuordnung deshalb jetzt klären und dokumentieren, weil sich Konformitätspflichten, Dokumentation und Prozesse je nach Regime grundlegend unterscheiden. Eine erste Orientierung je Produkt gibt unsere Betroffenheitsprüfung; für die Einstufung CRA-pflichtiger Produkte helfen die CRA-Produktklassen weiter.
Häufige Fragen
Sind alle Gesundheits-Apps vom Cyber Resilience Act ausgenommen?+
Was entscheidet, ob ein Produkt unter MDR/IVDR oder unter den CRA fällt?+
Bedeutet die CRA-Ausnahme, dass Medizinprodukte keine Cybersicherheitspflichten haben?+
Kann ein Teil meines Portfolios unter den CRA fallen und ein anderer unter die MDR?+
Ab wann muss die Abgrenzung geklärt sein?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).