
Stand: 2026-10-09
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) verlangt von Herstellern, dass ihre Produkte mit digitalen Elementen sicher sind, und er verlangt den Nachweis dieser Sicherheit. Den Nachweis führen zwei Dokumentenpakete: die technische Dokumentation nach Anhang VII und die EU-Konformitätserklärung nach Artikel 28 in Verbindung mit Anhang V. Beide sind Voraussetzung für die CE-Kennzeichnung (Art. 30) und damit für das rechtmäßige Bereitstellen auf dem EU-Markt. Dieser Beitrag erläutert allgemein und praxisorientiert, was Sie vorbereiten und aufbewahren sollten - er ist keine Rechtsberatung.
Ab wann? Die zentralen Herstellerpflichten inklusive Anhang-I-Anforderungen, Konformitätsbewertung und CE-Kennzeichnung gelten ab dem 11. Dezember 2027 (allgemeine Anwendung, Art. 71 Abs. 2). Die Meldepflichten nach Art. 14 gelten bereits seit dem 11. September 2026. Das Inkrafttreten am 10. Dezember 2024 ist kein Compliance-Datum. Wer die Dokumentation früh aufsetzt, vermeidet Nacharbeit.
Warum diese Dokumente das Rückgrat der CRA-Compliance sind
Die technische Dokumentation ist der interne Nachweis, dass ein Produkt die grundlegenden Cybersicherheitsanforderungen aus Anhang I erfüllt. Die EU-Konformitätserklärung ist die nach außen sichtbare, rechtsverbindliche Zusicherung des Herstellers, dass genau dies der Fall ist. Marktüberwachungsbehörden können die technische Dokumentation auf begründetes Verlangen anfordern; sie ist die Grundlage jeder Prüfung. Für Verstöße gegen die Herstellerpflichten aus Art. 13, zu denen das Erstellen der technischen Dokumentation gehört, sieht Art. 64 Abs. 2 Geldbußen bis 15 Mio. Euro oder 2,5 % des weltweiten Jahresumsatzes vor, Art. 64 Abs. 3 für Verstöße gegen die Vorgaben zur technischen Dokumentation in Art. 31 Abs. 1 bis 4 bis zu 10 Mio. Euro oder 2 %. Falsche, unvollständige oder irreführende Angaben auf ein Auskunftsverlangen von Behörden oder notifizierten Stellen können mit bis zu 5 Mio. Euro oder 1 % geahndet werden (Art. 64 Abs. 4), jeweils je nachdem, welcher Betrag höher ist.
Beide Pakete gehören zusammen und bauen aufeinander auf: Ohne vollständige technische Dokumentation fehlt der Konformitätsaussage in der EU-Konformitätserklärung die Grundlage, und ohne EU-Konformitätserklärung darf die CE-Kennzeichnung nicht angebracht werden. Die Dokumentation wird über den gesamten Produktlebenszyklus fortgeschrieben, etwa wenn neue Versionen erscheinen, sich die Architektur ändert oder Schwachstellen behoben werden.
Was die technische Dokumentation nach Anhang VII enthalten muss
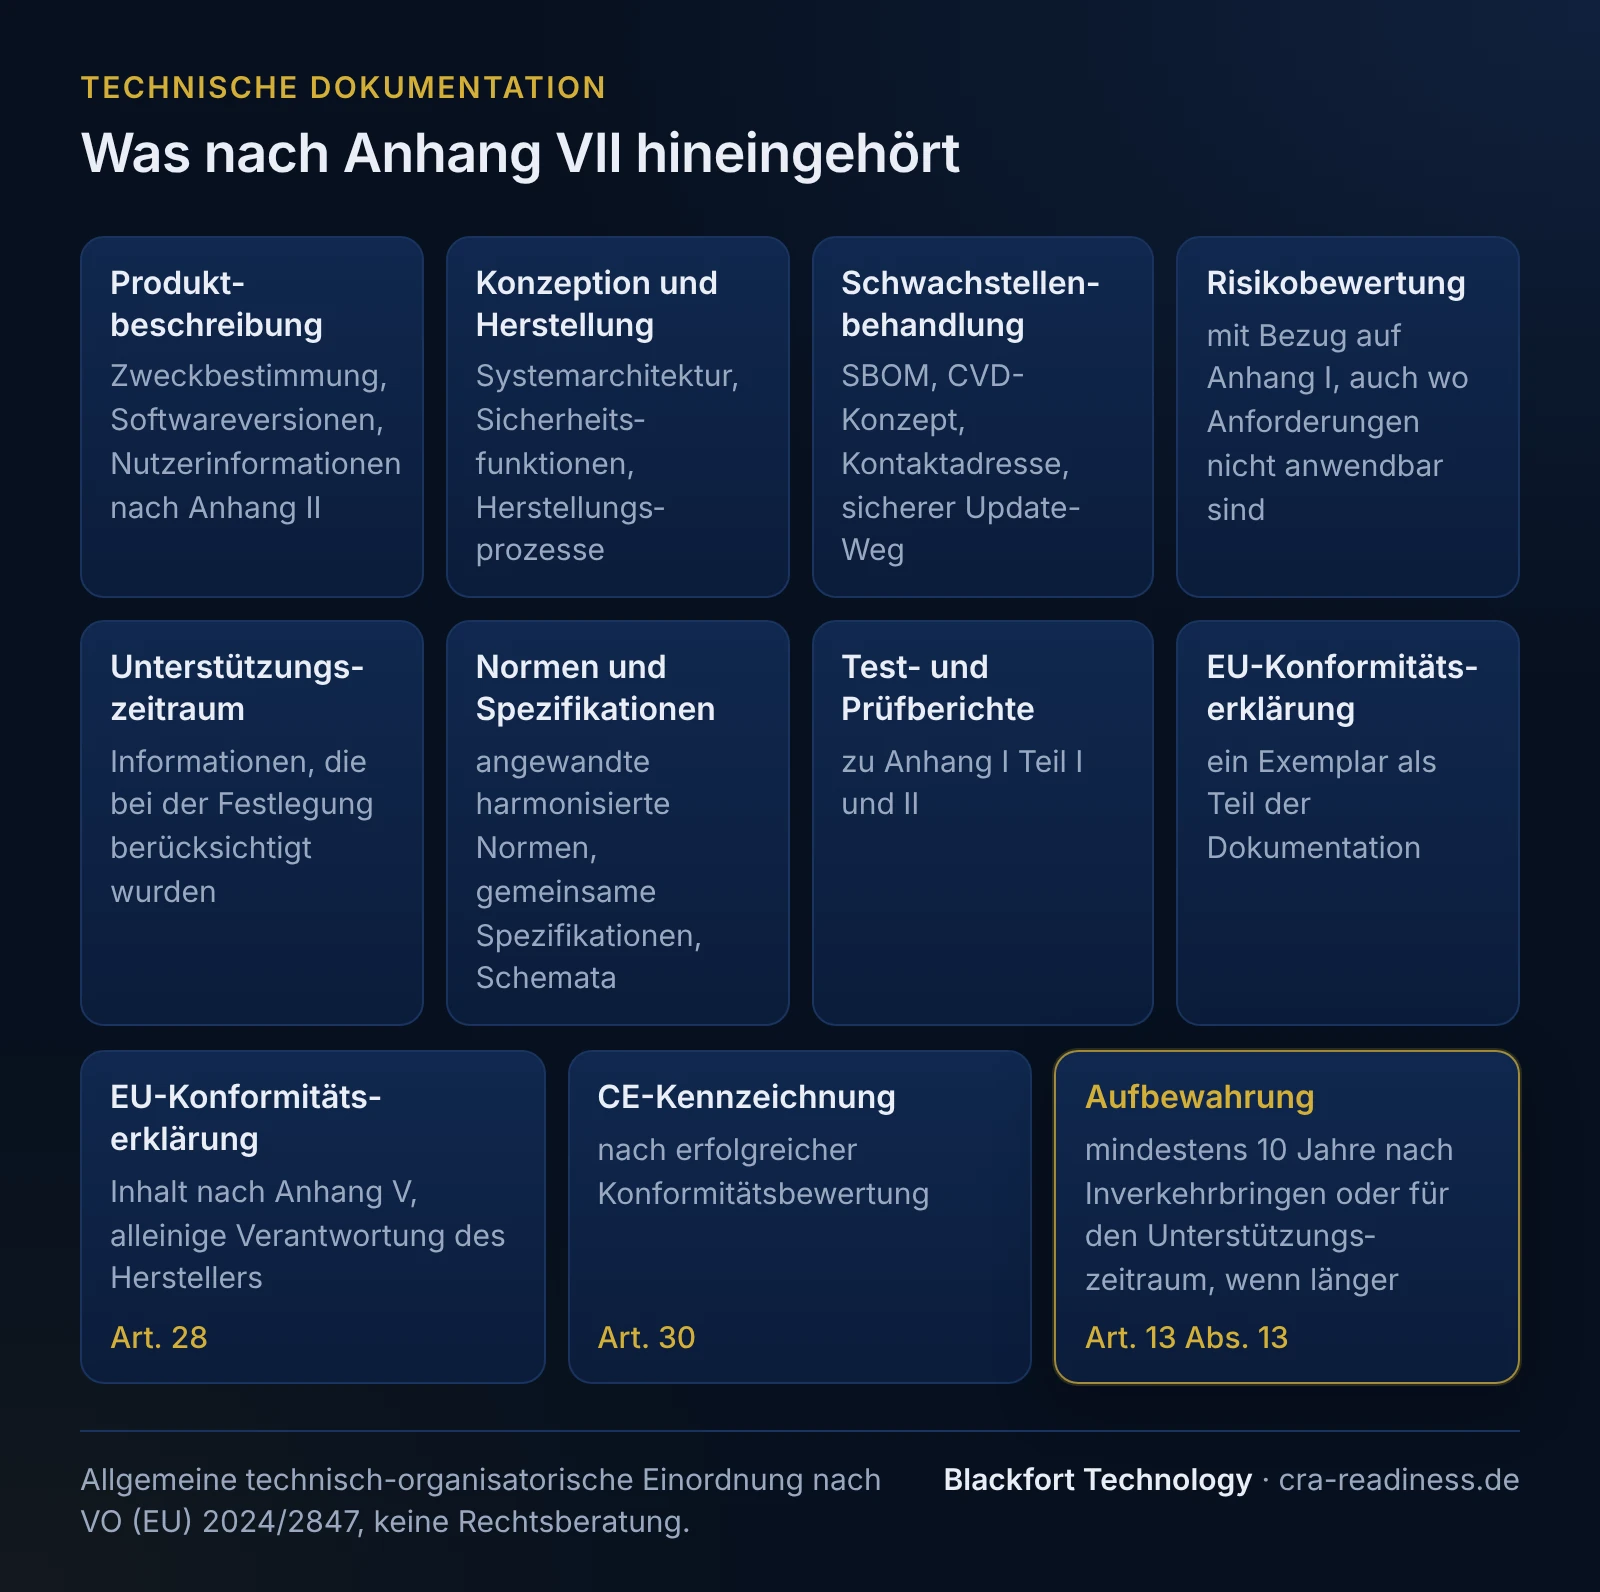
Anhang VII beschreibt die inhaltlichen Bestandteile, soweit sie für das jeweilige Produkt von Bedeutung sind. Die Dokumentation muss so umfassend sein, dass sich die Konformität mit den Anforderungen nachvollziehen lässt; Umfang und Tiefe richten sich nach Art und Risiko des Produkts. Kernbestandteile:
| Bestandteil (Anhang VII) | Was konkret hineingehört |
|---|---|
| Produktbeschreibung | Allgemeine Beschreibung inkl. Zweckbestimmung, sicherheitsrelevanter Softwareversionen, bei Hardware Fotos oder Abbildungen, Informationen und Anleitungen für Nutzer nach Anhang II |
| Konzeption, Entwicklung, Herstellung | Systemarchitektur, Zusammenspiel der Softwarekomponenten, eingesetzte Sicherheitsfunktionen, Herstellungs- und Überwachungsprozesse |
| Verfahren zur Schwachstellenbehandlung | SBOM, CVD-Konzept (koordinierte Offenlegung), Nachweis der Kontaktadresse für Meldungen, sicherer Update-Verteilweg |
| Cybersicherheits-Risikobewertung | Die Bewertung mit Bezug auf die Anforderungen aus Anhang I, einschließlich der Frage, inwieweit Anhang I Teil I Anwendung findet |
| Unterstützungszeitraum | Informationen, die bei der Festlegung des Unterstützungszeitraums berücksichtigt wurden (mindestens fünf Jahre, kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer) |
| Angewandte Normen/Spezifikationen | Vollständig oder teilweise angewandte harmonisierte Normen, gemeinsame Spezifikationen oder europäische Zertifizierungsschemata - sonst Beschreibung der gewählten Lösungen |
| Test- und Prüfberichte | Berichte über durchgeführte Tests und Prüfungen zu Anhang I Teil I und II |
| Exemplar der EU-Konformitätserklärung | Die vollständige EU-Konformitätserklärung als Bestandteil der Dokumentation |
Die SBOM - ohne vorgeschriebenes Format
Die Software-Stückliste (Software Bill of Materials) ist in Anhang I Teil II verankert: in einem gängigen, maschinenlesbaren Format, aus dem zumindest die obersten Abhängigkeiten hervorgehen. Wichtig: Die Verordnung schreibt kein bestimmtes Format vor. Beispiele für maschinenlesbare Formate sind CycloneDX und SPDX (ISO/IEC 5962); für die Anforderung zählt der Inhalt, also mindestens die obersten Abhängigkeiten. Art. 13 Abs. 24 ermächtigt die Kommission, Format und Elemente per Durchführungsrechtsakt festzulegen; ein solcher Rechtsakt lag nach unserer Prüfung am 9. Oktober 2026 nicht vor. Die SBOM wird der Marktüberwachungsbehörde auf begründetes Verlangen vorgelegt (Anhang VII Nr. 8) - sie muss nicht zwingend öffentlich gemacht werden. Vertiefung: unser Beitrag zu den SBOM-Anforderungen unter dem CRA.
Die CVD-Policy und der Update-Verteilweg
Die technische Dokumentation muss belegen, dass Sie eine Strategie für die koordinierte Offenlegung von Schwachstellen (CVD-Policy) aufgestellt haben; sie ist unter dem CRA verpflichtend (Anhang I Teil II Nr. 5). Dazu gehören eine Kontaktadresse für Meldungen, das Verfahren, Schwachstellen unverzüglich zu behandeln und zu beheben, sowie ein sicherer Verteilweg für Sicherheitsupdates, die unverzüglich und kostenlos zu verbreiten sind (abweichende Vereinbarung bei maßgeschneiderten Produkten für gewerbliche Nutzer möglich). Diese Prozesse laufen über den gesamten Unterstützungszeitraum. Beschreiben Sie sie so, wie sie tatsächlich gelebt werden, mit Verantwortlichkeiten und Reaktionszeiten. Idealerweise verweist die Dokumentation auf die konkreten internen Richtlinien, Tickets oder Prozessbeschreibungen, die den jeweiligen Schritt belegen.
Die EU-Konformitätserklärung (Art. 28, Anhang V)
Mit der EU-Konformitätserklärung übernimmt der Hersteller die alleinige Verantwortung dafür, dass das Produkt die geltenden Anforderungen erfüllt. Der Mindestinhalt ergibt sich aus Anhang V:
- Name und Typ sowie alle zusätzlichen Informationen zur eindeutigen Identifizierung des Produkts
- Name und Anschrift des Herstellers oder seines Bevollmächtigten
- Erklärung, dass die Erklärung unter alleiniger Verantwortung ausgestellt wird
- Gegenstand der Erklärung (Bezeichnung des Produkts zur Rückverfolgbarkeit, ggf. mit Foto)
- Konformitätsaussage: Das Produkt entspricht den einschlägigen Harmonisierungsrechtsvorschriften der Union
- Verweise auf angewandte harmonisierte Normen, gemeinsame Spezifikationen oder die Cybersicherheitszertifizierung
- Ggf. notifizierte Stelle: Name, Kennnummer, durchgeführtes Verfahren, Kennnummer der Bescheinigung
- Ort und Datum der Ausstellung, Name, Funktion und Unterschrift
Ob eine notifizierte Stelle einzubinden ist, hängt von der Produktklasse ab. Produkte ohne Eintrag in Anhang III oder IV können sich selbst bewerten (Modul A). Bei Klasse I genügt Modul A nur, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Schema für die Cybersicherheitszertifizierung mindestens der Stufe „mittel“ vollständig angewandt werden; sonst ist eine notifizierte Stelle einzubinden (Modul B und C oder H). Für Klasse II und kritische Produkte ist eine Bewertung durch Dritte vorgesehen. Eine erste Orientierung gibt unser Betroffenheits-Check.
CE-Kennzeichnung (Art. 30)
Erst wenn technische Dokumentation, Risikobewertung, Konformitätsbewertung und EU-Konformitätserklärung vorliegen, darf die CE-Kennzeichnung angebracht werden. Sie ist das sichtbare Signal, dass der Hersteller die Konformität mit dem CRA (und ggf. weiteren einschlägigen EU-Rechtsakten) erklärt. Die CE-Kennzeichnung ist Voraussetzung für das Inverkehrbringen - ohne die dahinterliegende Dokumentation ist sie unzulässig.
Aufbewahrung: mindestens 10 Jahre
Hersteller müssen die technische Dokumentation und die EU-Konformitätserklärung mindestens 10 Jahre nach dem Inverkehrbringen des Produkts aufbewahren - oder für die Dauer des Unterstützungszeitraums, falls dieser länger ist. Beide Dokumente müssen für Marktüberwachungsbehörden verfügbar gehalten werden.
Praxis-Checkliste: technische Dokumentation vorbereiten
- Produktbeschreibung inkl. Zweckbestimmung, sicherheitsrelevanter Softwareversionen und Nutzerinformationen nach Anhang II erstellt
- Architektur- und Datenfluss-Dokumentation vorhanden
- SBOM in gängigem, maschinenlesbarem Format (mind. oberste Abhängigkeiten) gepflegt und versioniert
- CVD-Policy dokumentiert, Kontaktadresse für Schwachstellenmeldungen eingerichtet
- Sicherer Update-Verteilweg beschrieben; Sicherheitsupdates unverzüglich und kostenlos (abweichende Vereinbarung bei maßgeschneiderten Produkten für gewerbliche Nutzer möglich)
- Cybersicherheits-Risikobewertung durchgeführt und auf Anhang I abgebildet
- Unterstützungszeitraum festgelegt (≥ 5 Jahre bzw. kürzere voraussichtliche Nutzungsdauer) und begründet
- Angewandte Normen/Spezifikationen/Schemata benannt
- Test- und Prüfberichte abgelegt
- EU-Konformitätserklärung nach Anhang V erstellt und der Dokumentation beigefügt
- CE-Kennzeichnung erst nach vollständiger Konformitätsbewertung angebracht
- Aufbewahrungsprozess für ≥ 10 Jahre / Unterstützungszeitraum etabliert
Einen Überblick über den gesamten Regelungsrahmen bietet unsere CRA-Übersicht.
Häufige Fragen
Muss die technische Dokumentation öffentlich zugänglich sein?+
Schreibt der CRA CycloneDX oder SPDX für die SBOM vor?+
Wie lange muss ich die Dokumentation und die EU-Konformitätserklärung aufbewahren?+
Brauche ich für die EU-Konformitätserklärung eine notifizierte Stelle?+
Ab wann müssen technische Dokumentation, EU-DoC und CE-Kennzeichnung vorliegen?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).