
Stand: 2026-10-09
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) führt seine Pflichten gestaffelt über mehrere Jahre ein. Genau darin liegt eine Fehlerquelle: Wer das Datum des Inkrafttretens mit dem Datum der Anwendbarkeit verwechselt, plant leicht zu früh oder zu spät. Dieser Beitrag ordnet jede Frist zwischen 2024 und 2027 ein, erklärt, was an diesem Tag jeweils tatsächlich gilt, und zeigt, was Hersteller bis wann vorbereiten sollten.
Die wichtigste Unterscheidung zuerst: Inkrafttreten (10. Dezember 2024) ist nicht gleich Anwendbarkeit. Aus dem Inkrafttreten allein folgt noch keine durchsetzbare Pflicht für Hersteller. 2024 und 2025 sind keine Stichtage für Herstellerpflichten: Die materiellen Pflichten greifen erst seit 2026 bzw. ab 2027 (Art. 71 Abs. 2).
Die vier Eckdaten
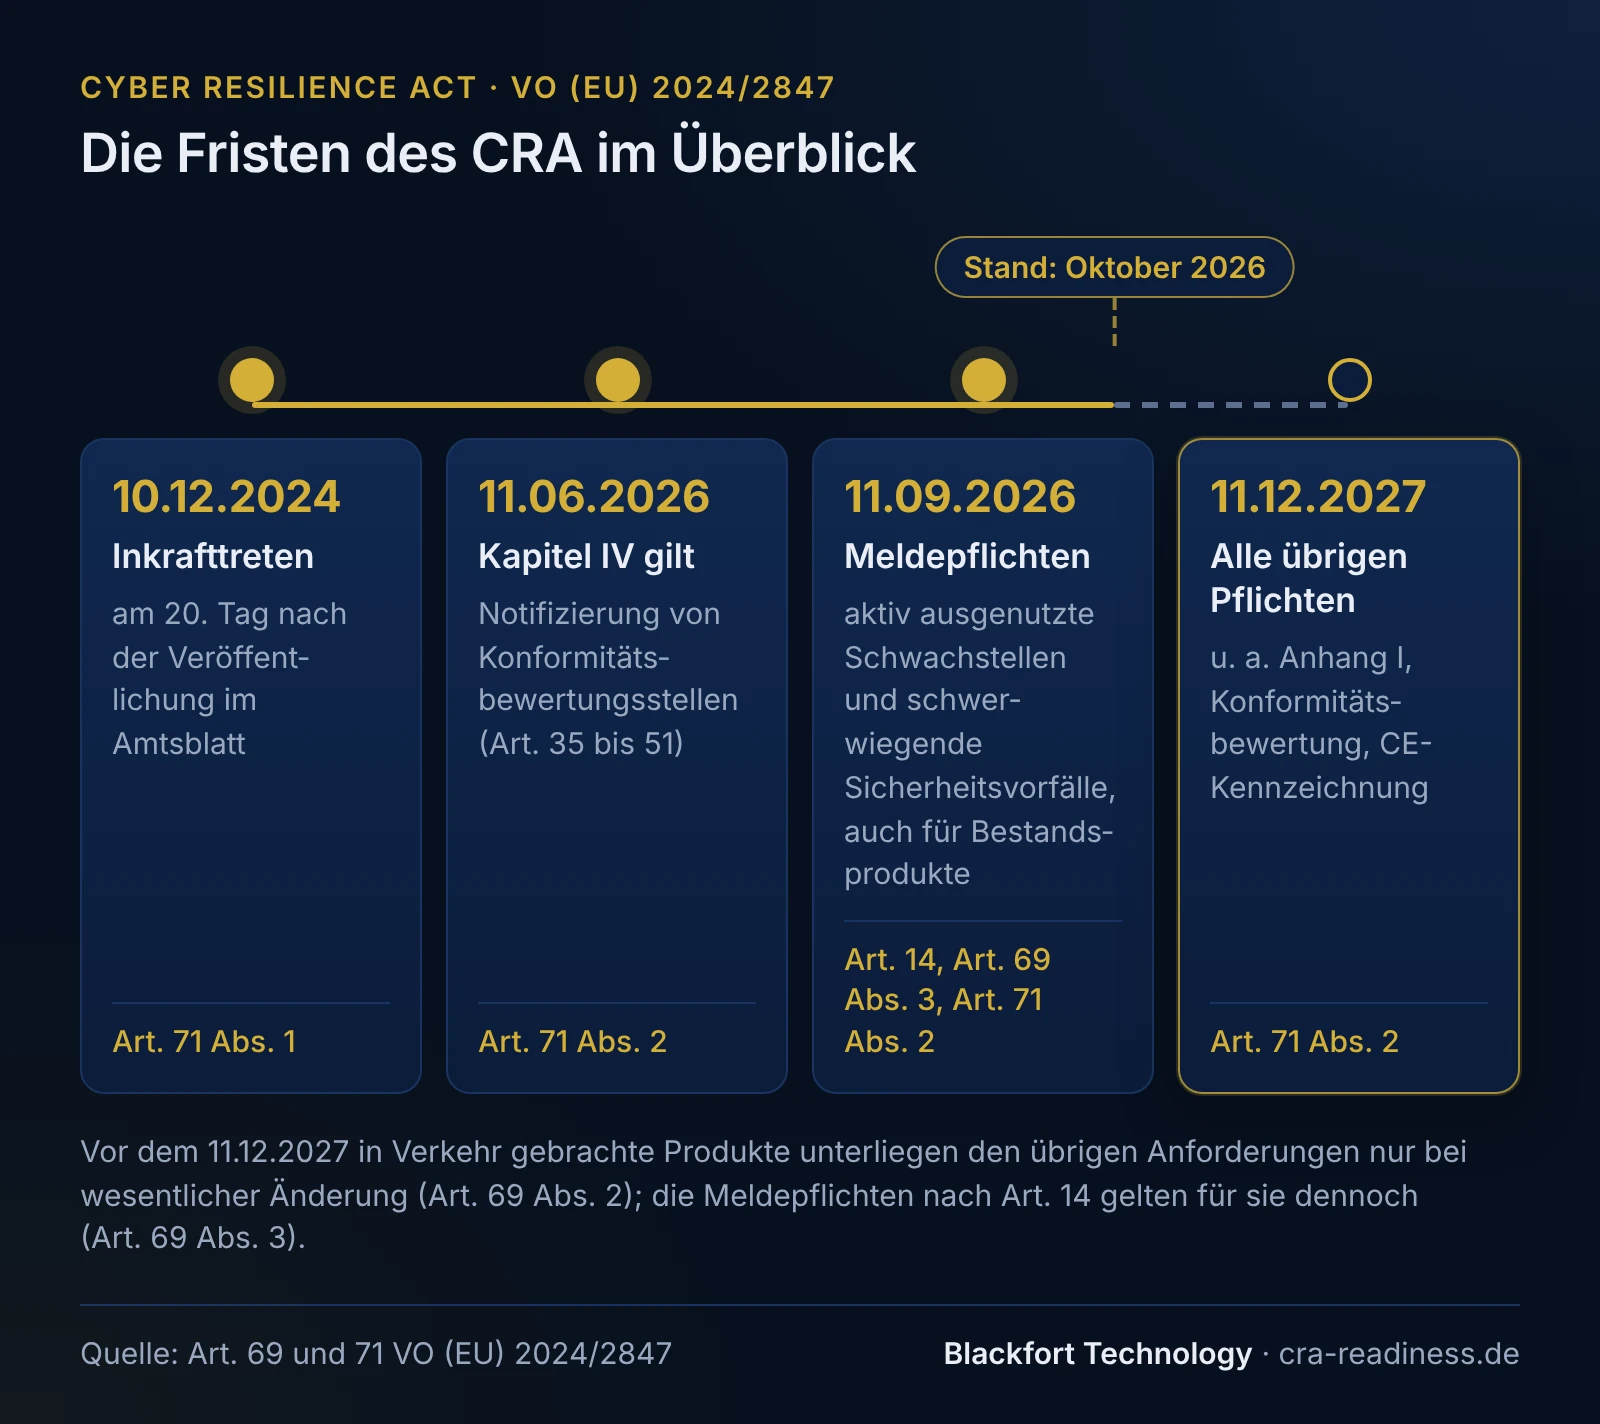
Der CRA wurde am 23. Oktober 2024 angenommen und am 20. November 2024 im Amtsblatt der EU veröffentlicht. Zwanzig Tage später - am 10. Dezember 2024 - ist er nach Art. 71 Abs. 1 in Kraft getreten. Rechtlich existiert die Verordnung damit; die Pflichten für Wirtschaftsakteure werden aber erst zu drei späteren Zeitpunkten wirksam.
10. Dezember 2024 - Inkrafttreten (Art. 71 Abs. 1)
Der Startpunkt der Übergangsfristen. Die Verordnung ist gültiges EU-Recht, aber es ist noch keine Herstellerpflicht durchsetzbar. Bußgelder, CE-Kennzeichnungspflicht oder Meldepflichten lassen sich zu diesem Datum nicht geltend machen. Es markiert den Beginn der Vorbereitungszeit.
11. Juni 2026 - Kapitel IV: notifizierte Stellen (Art. 35-51)
Zuerst greifen die Regeln für die Konformitätsbewertungsstellen. Seit diesem Tag können Stellen als „notifizierte Stellen“ benannt werden, damit sie bereitstehen, wenn Hersteller später eine Drittprüfung benötigen (relevant vor allem für wichtige Produkte der Klasse II, für kritische Produkte und für Produkte der Klasse I, wenn der Weg über Modul A nicht offensteht). Für Hersteller ohne Bedarf an einer Drittprüfung folgt daraus keine unmittelbare Handlungspflicht; das Datum zeigt, dass der Prüfmarkt anläuft.
11. September 2026 - Meldepflichten (Art. 14)
Seit diesem Tag müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden, und zwar über die Single Reporting Platform an das koordinierende CSIRT und die ENISA. Es gilt eine dreistufige Kaskade: Frühwarnung unverzüglich, in jedem Fall innerhalb von 24 Stunden nach Kenntnisnahme, Meldung unverzüglich, spätestens nach 72 Stunden, Abschlussbericht (bei Schwachstellen spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist; bei schwerwiegenden Sicherheitsvorfällen innerhalb eines Monats nach der Meldung). Wichtig: Diese Pflicht gilt auch für Produkte, die bereits am Markt sind (Art. 69 Abs. 3). Details dazu im Beitrag CRA-Meldepflicht seit September 2026.
11. Dezember 2027 - volle Anwendung
Der eigentliche Hauptstichtag. Ab hier gelten die grundlegenden Anforderungen des Anhangs I, die Pflicht zur Konformitätsbewertung, die EU-Konformitätserklärung und die CE-Kennzeichnung. Produkte, die ab diesem Datum in Verkehr gebracht werden, müssen die Anforderungen erfüllen. Vorher in Verkehr gebrachte Produkte unterliegen ihnen nur, wenn sie danach wesentlich geändert werden (Art. 69 Abs. 2); die Meldepflicht nach Art. 14 gilt für sie trotzdem (Art. 69 Abs. 3).
Zeitplan im Überblick
| Datum | Ereignis | Was gilt / was zu tun ist |
|---|---|---|
| 23.10.2024 | Annahme der Verordnung | Text final - noch keine Pflichten |
| 20.11.2024 | Veröffentlichung im Amtsblatt | Startet die 20-Tage-Frist |
| 10.12.2024 | Inkrafttreten (Art. 71 Abs. 1) | Übergangsfristen laufen - keine durchsetzbare Pflicht |
| 11.06.2026 | Kapitel IV (notifizierte Stellen) | Konformitätsbewertungsstellen können benannt werden |
| 11.09.2026 | Meldepflichten (Art. 14) | Frühwarnung, Meldung, Abschlussbericht - auch für Bestandsprodukte |
| 11.12.2027 | Volle Anwendung | Anhang I, Konformitätsbewertung, CE-Kennzeichnung für neu in Verkehr gebrachte Produkte |
Anders gesagt: Der CRA führt seine Pflichten in drei Schritten ein. Zuerst wird die Prüf-Infrastruktur aufgebaut (Juni 2026), dann greift die Meldepflicht (September 2026), und zum Schluss, mit dem längsten Vorlauf, folgen die umfangreichen Pflichten rund um Anhang I, Konformitätsbewertung und CE-Kennzeichnung (Dezember 2027). So bleibt Herstellern gestaffelt Zeit, ihre Prozesse anzupassen. Wer den 11. Dezember 2027 als einzigen Stichtag behandelt, übersieht die Zwischenschritte.
Benachbarte Fristen zur Einordnung
Der CRA steht nicht allein. Drei benachbarte Rechtsakte helfen, den Zeitplan realistisch zu planen:
- RED-Delegierte Verordnung (EU) 2022/30: Macht die Cybersicherheitsanforderungen der Funkanlagenrichtlinie (Art. 3 Abs. 3 Buchst. d, e und f der Richtlinie 2014/53/EU) ab dem 1. August 2025 für bestimmte Funkanlagen anwendbar. Die Delegierte Verordnung (EU) 2026/339 hebt sie mit Wirkung vom 11. Dezember 2027 auf (Art. 1), dem Tag, ab dem der CRA vollumfänglich gilt (Erwägungsgrund 4). Für Funkanlagen, die zwischen dem 1.8.2025 und dem 10.12.2027 in Verkehr gebracht werden, kann die Marktüberwachung die Einhaltung dieser Anforderungen auch nach der Aufhebung prüfen (Erwägungsgrund 5). Wer Funkprodukte baut, sollte gleich CRA-konform entwickeln, um Doppelarbeit zu vermeiden.
- Maschinenverordnung (EU) 2023/1230: Gilt ab dem 20. Januar 2027. Maschinenhersteller mit vernetzten Produkten erfüllen beide Regelwerke; ein Zertifikat nach dem Cybersecurity Act kann eine Konformitätsvermutung für die Cybersicherheitsanforderungen der Maschinenverordnung begründen.
- NIS2 (Richtlinie (EU) 2022/2555): Eigenständige SaaS- oder Cloud-Dienste, die keine Datenfernverarbeitung eines Produkts sind, fallen grundsätzlich nicht unter den CRA (Erwägungsgrund 12). Ob ihr Anbieter unter NIS2 fällt, hängt davon ab, ob er als Einrichtung in einem NIS2-Sektor die Größenschwellen erreicht, etwa als Anbieter von Cloud-Computing-Diensten. In Deutschland ist NIS2 mit dem BSI-Gesetz vom 2. Dezember 2025 umgesetzt (BGBl. 2025 I Nr. 301).
Empfohlener Vorbereitungsfahrplan
Die folgende Reihenfolge ist eine allgemeine organisatorisch-technische Orientierung - keine Rechtsberatung. Sie richtet sich am gestaffelten Zeitplan aus:
- Sofort - Betroffenheit & Klassifizierung. Klären Sie, ob Ihre Produkte „Produkte mit digitalen Elementen“ sind und in welche Klasse sie fallen (Standard, wichtig Klasse I/II, kritisch). Der Betroffenheits-Check ist der sinnvolle Startpunkt.
- Sofort - Melde-Bereitschaft (Pflicht seit 11. September 2026). Richten Sie Meldewege für die Single Reporting Platform ein und üben Sie die Kaskade aus Frühwarnung, Meldung und Abschlussbericht, auch für bereits vertriebene Produkte.
- Bis Mitte 2027 - Prozesse vervollständigen. Etablieren Sie Schwachstellenmanagement, eine Coordinated-Vulnerability-Disclosure-Policy, sichere Update-Verteilung und ein SBOM in einem maschinenlesbaren Format. Legen Sie den Unterstützungszeitraum fest: mindestens fünf Jahre, kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer (Art. 13 Abs. 8).
- Jetzt bis Ende 2027 - Konformität herstellen. Erstellen Sie die technische Dokumentation (Anhang VII), führen Sie die passende Konformitätsbewertung durch, sichern Sie ggf. frühzeitig Kapazität bei einer notifizierten Stelle (Klasse II/kritisch) und bereiten Sie EU-Konformitätserklärung und CE-Kennzeichnung vor.
- Bis 11. Dezember 2027 - volle Anwendung. Ab diesem Tag müssen Produkte, die neu in Verkehr gebracht werden, konform und mit der CE-Kennzeichnung versehen sein.
Die Falle: Inkrafttreten ≠ Anwendbarkeit. Zwischen dem 10.12.2024 und dem 11.12.2027 liegen drei Jahre. Schwachstellenmanagement, Dokumentation und Konformitätsbewertung bauen aufeinander auf; ein früher Start schafft Spielraum. Einen kompakten Gesamtüberblick zum Rechtsakt bietet unsere CRA-Übersicht.
Häufige Fragen
Wann tritt der CRA in Kraft?+
Was ist der wichtigste CRA-Stichtag?+
Seit wann gelten die CRA-Meldepflichten?+
Warum sind 2024 und 2025 keine Compliance-Stichtage?+
Wie hängen CRA, RED-Delegierte Verordnung und Maschinenverordnung zeitlich zusammen?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).