
Stand: 2026-10-09
Vernetzte Produkte mit digitalen Elementen - vom smarten Türschloss über Router und Wearables bis zur industriellen Steuerung - fallen grundsätzlich in den Anwendungsbereich des Cyber Resilience Act (Verordnung (EU) 2024/2847). Voraussetzung ist, dass ihr bestimmungsgemäßer Zweck oder ihre vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt (Art. 2 Abs. 1, Art. 3 Nr. 1). Für Hersteller von IoT- und Embedded-Produkten heißt das: Cybersicherheit wird zur Voraussetzung für die CE-Kennzeichnung und damit für den Marktzugang in der EU. Diese Seite gibt eine technisch-organisatorische Orientierung - keine Rechtsberatung.
Übergang: Delegierte Verordnung (EU) 2022/30 (RED) und CRA
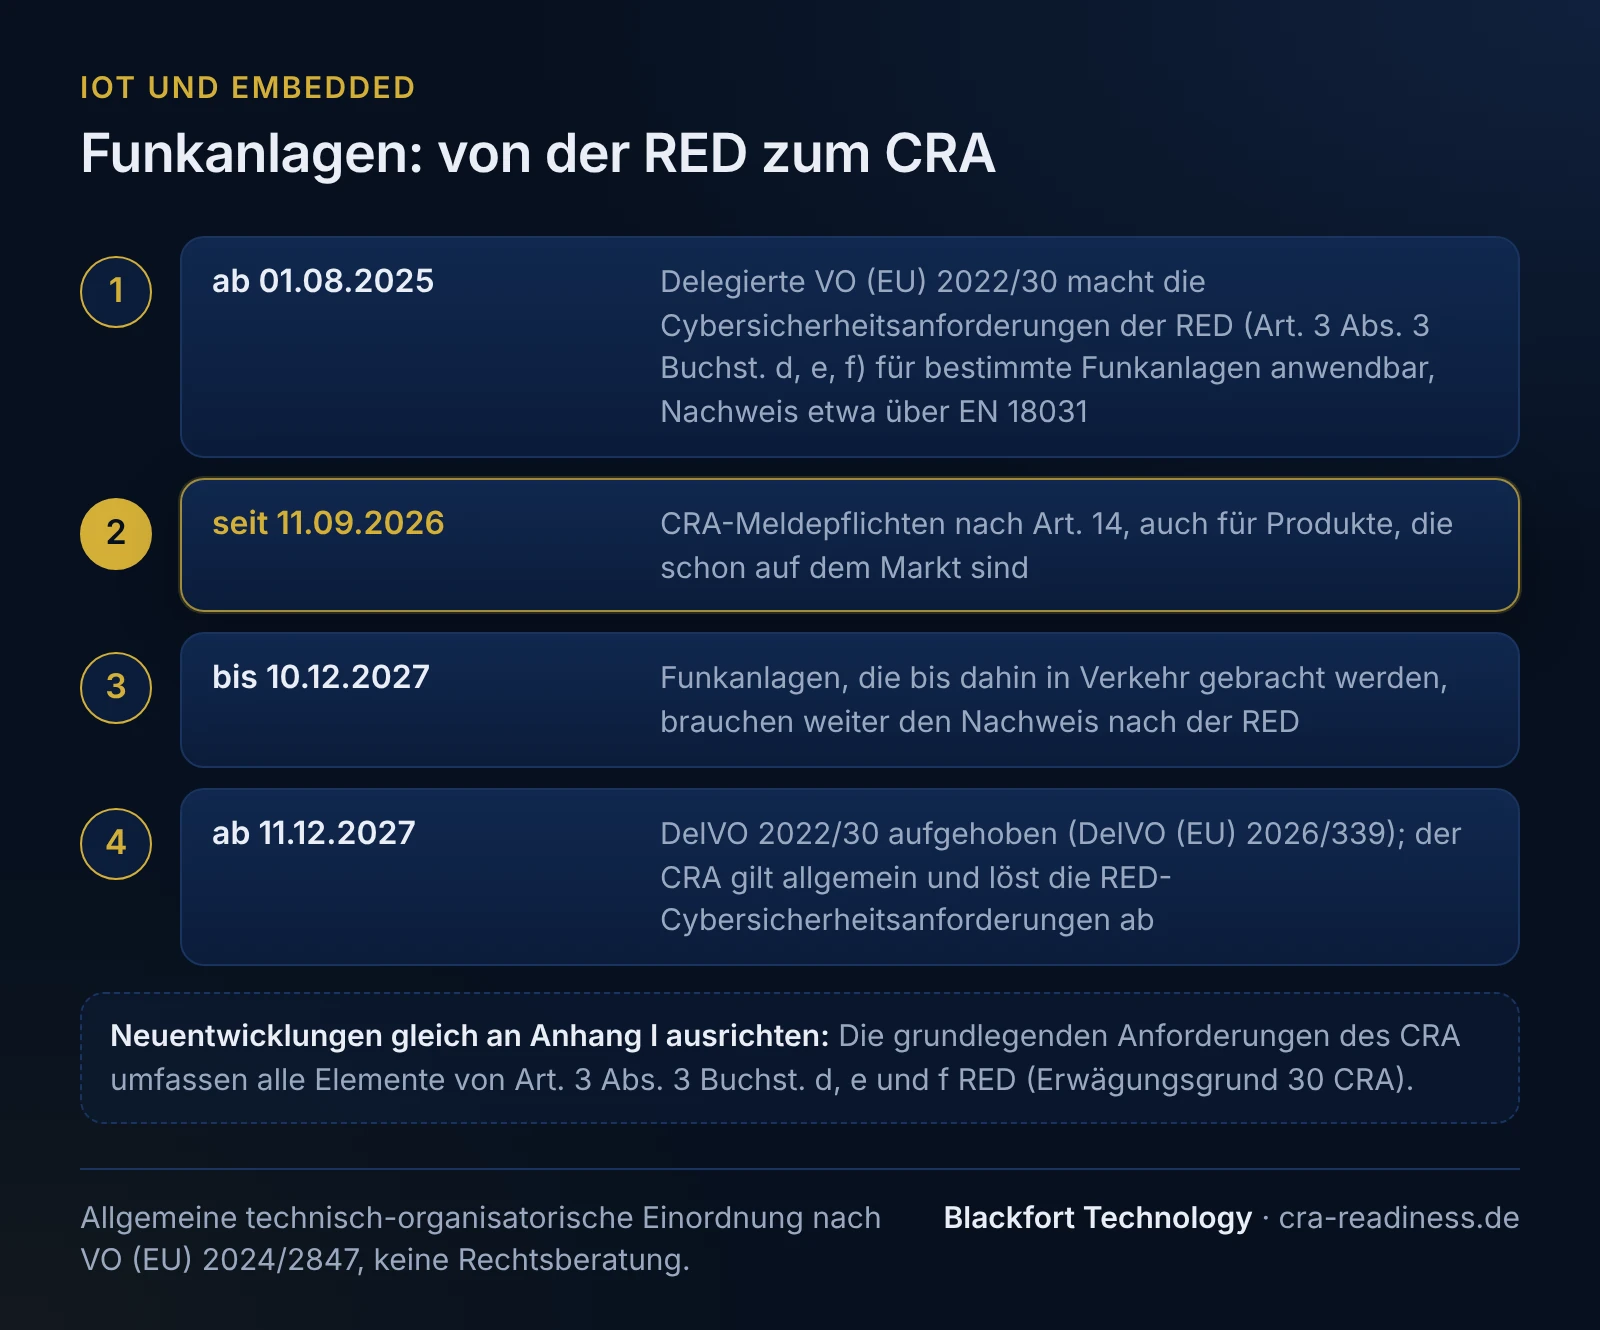
Speziell für Funkanlagen gibt es ein Übergangsfenster zwischen Funkanlagenrichtlinie und CRA. Die Delegierte Verordnung (EU) 2022/30 macht die Cybersicherheitsanforderungen der Funkanlagenrichtlinie (RED, Art. 3 Abs. 3 Buchst. d, e und f der Richtlinie 2014/53/EU) für bestimmte Funkanlagen anwendbar. Sie gilt ab 1. August 2025 und wird nach Art. 1 der Delegierten Verordnung (EU) 2026/339 mit Wirkung vom 11. Dezember 2027 aufgehoben, dem Tag, ab dem der CRA allgemein gilt.
Es entsteht also ein Übergangsfenster vom 1. August 2025 bis zum 10. Dezember 2027: In dieser Zeit gelten für Funkanlagen die RED-Cybersicherheitsanforderungen, danach löst der CRA sie ab. Für Funkanlagen, die in diesem Zeitraum in Verkehr gebracht werden, bleiben Marktüberwachung und Konformitätskontrolle nach der RED von der Aufhebung unberührt (Erwägungsgrund 5 der Delegierten Verordnung (EU) 2026/339). Weil die grundlegenden Anforderungen des CRA alle Elemente von Art. 3 Abs. 3 Buchst. d, e und f RED umfassen (Erwägungsgrund 30 CRA), lohnt es sich, Neuentwicklungen gleich an Anhang I CRA auszurichten. Den Nachweis nach der Funkanlagenrichtlinie, etwa über EN 18031, brauchen Funkanlagen, die bis zum 10. Dezember 2027 in Verkehr gebracht werden, trotzdem. Mehr dazu auf unserer Seite zu EN 18031 und Funkanlagenrichtlinie.
Sind Ihre Produkte betroffen?
Als „Produkt mit digitalen Elementen“ (PDE) gilt jedes Software- oder Hardwareprodukt samt seiner Datenfernverarbeitungslösungen (Art. 3 Nr. 1). Auch eine Cloud- oder Backend-Verarbeitung zählt dazu, wenn der Hersteller ihre Software selbst oder unter seiner Verantwortung konzipiert und entwickelt hat und das Produkt ohne sie eine seiner Funktionen nicht erfüllen könnte (Datenfernverarbeitung, Art. 3 Nr. 2). Ausgenommen sind unter anderem Medizinprodukte und In-vitro-Diagnostika (MDR/IVDR), Produkte im Anwendungsbereich der Typgenehmigungsverordnung für Kraftfahrzeuge (EU) 2019/2144 sowie nach der Verordnung (EU) 2018/1139 zertifizierte Luftfahrtprodukte (Art. 2 Abs. 2 und 3). Für Produkte unter anderen sektoralen Regeln kann die Kommission die Anwendung per delegiertem Rechtsakt einschränken oder ausschließen (Art. 2 Abs. 5). Eine reine, eigenständige SaaS- oder Cloud-Anwendung fällt grundsätzlich nicht unter den CRA; für Cloud-Computing-Dienste gilt die NIS2-Richtlinie, in der Regel erst ab der Größe eines mittleren Unternehmens (Erwägungsgrund 12 CRA). Die Abgrenzung ist an den Rändern nicht immer eindeutig.
Eine erste Orientierung je Produkt gibt unser CRA-Betroffenheits-Check.
Produktklassen: Wie streng wird die Konformität bewertet?
Der CRA kennt vier Stufen (Art. 32, Anhänge III/IV). Die Einordnung bestimmt den Konformitätsweg. Sie ist schematisch wie folgt zu verstehen - im Zweifel konservativ einstufen und prüfen lassen:
Standard (nicht klassifiziert)
Alle Produkte, die nicht in Anhang III oder IV stehen: Selbstbewertung (Modul A). Keine notifizierte Stelle erforderlich.
Wichtig - Klasse I (Anhang III)
Vernetzte Consumer- und Industrieprodukte können hier landen, z. B. Smart-Home-Assistenten, smarte Schlösser/Kameras/Alarmanlagen, vernetztes Spielzeug, Health-Wearables, Router/Modems/Switches, Mikrocontroller mit Sicherheitsfunktionen. Selbstbewertung (Modul A) nur, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Cybersicherheitszertifizierungsschema (mindestens Vertrauenswürdigkeitsstufe „mittel“) vollständig angewandt werden - sonst Drittprüfung (Modul B+C oder H).
Wichtig - Klasse II (Anhang III)
Z. B. Firewalls, IDS/IPS sowie manipulationssichere Mikroprozessoren/-controller. Hier ist immer eine Bewertung durch Dritte erforderlich (Modul B und C, Modul H oder ein europäisches Schema für die Cybersicherheitszertifizierung mindestens der Vertrauenswürdigkeitsstufe „mittel“), keine Selbstbewertung.
Kritisch (Anhang IV)
Z. B. Secure Elements, Smart-Meter-Gateways, HSMs. Europäisches Zertifizierungsschema (mindestens Stufe „mittel“), sobald ein delegierter Rechtsakt nach Art. 8 Abs. 1 es vorschreibt; sonst die Wege der Klasse II.
Zur Einordnung: In jedem Fall vorgesehen ist eine Bewertung durch Dritte für Klasse II und kritische Produkte, bei Klasse I immer dann, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Schema nicht vollständig angewandt werden. Produkte der Standardkategorie bewerten sich selbst. Details zur Einstufung finden Sie unter CRA-Produktklassen. Die technischen Kategoriebeschreibungen konkretisiert die Durchführungsverordnung (EU) 2025/2392.
Kernpflichten & Handlungsfelder für IoT-Hersteller
Aus Anhang I und den Herstellerpflichten (Art. 13/14) ergeben sich für vernetzte Produkte insbesondere folgende Handlungsfelder:
- Sichere Standardkonfiguration: Auslieferung mit sicheren Grundeinstellungen (security-by-default), keine fest verdrahteten Standardpasswörter, minimale Angriffsfläche.
- Sichere, kostenlose Updates: Sicherheitsupdates unverzüglich und kostenlos verbreiten (bei maßgeschneiderten Produkten kann mit gewerblichen Nutzern anderes vereinbart werden); Sicherheits- von Funktionsupdates trennen, wo möglich; abgesicherte Update-Verteilung.
- Support-Zeitraum: so festlegen, dass er die voraussichtliche Nutzungsdauer widerspiegelt, mindestens 5 Jahre (kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer). Bei langlebigen Embedded-Geräten früh in Roadmap und BOM einplanen.
- Schwachstellenmanagement inkl. SBOM: Schwachstellen und Komponenten identifizieren und dokumentieren - einschließlich einer SBOM in einem gängigen, maschinenlesbaren Format, mindestens für die Top-Level-Abhängigkeiten. Die Verordnung schreibt kein bestimmtes Format vor. Beispiele für maschinenlesbare Formate sind CycloneDX und SPDX (ISO/IEC 5962); für die Anforderung zählt der Inhalt, also mindestens die obersten Abhängigkeiten.
- CVD-Policy: eine verpflichtende Strategie für die koordinierte Offenlegung von Schwachstellen (Coordinated Vulnerability Disclosure) samt Kontaktadresse für Meldungen.
- Technische Dokumentation (Anhang VII) & CE: Architektur, SBOM, CVD-Policy, Update-Verteilung, Risikobewertung mit Bezug zu Anhang I; EU-Konformitätserklärung (Art. 28), CE-Kennzeichnung (Art. 30). Aufbewahrung mindestens 10 Jahre oder für den Unterstützungszeitraum, je nachdem, was länger ist.
- Meldepflichten (Art. 14): aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle mit Auswirkung auf die Sicherheit des Produkts an das als Koordinator benannte CSIRT und die ENISA melden: Frühwarnung unverzüglich, spätestens nach 24 Stunden, Meldung spätestens nach 72 Stunden, Abschlussbericht spätestens 14 Tage nach verfügbarer Korrektur- oder Risikominderungsmaßnahme (Schwachstellen) bzw. einen Monat nach der Meldung (Vorfälle).
Zeitplan: Diese Fristen gelten
| Datum | Was gilt |
|---|---|
| 10. Dezember 2024 | Inkrafttreten des CRA (noch keine durchsetzbaren Produktpflichten). |
| 1. August 2025 | Delegierte Verordnung (EU) 2022/30 (RED) anwendbar - Cybersicherheit für Funkgeräte (Interimsfenster beginnt). |
| 11. Juni 2026 | Regelungen zu notifizierten Stellen (Kapitel IV) anwendbar. |
| 11. September 2026 | Meldepflichten der Hersteller (Art. 14) - auch für bereits im Markt befindliche Produkte. |
| 11. Dezember 2027 | Allgemeine Anwendung: Anhang-I-Anforderungen, Konformitätsbewertung, CE-Kennzeichnung. Die Delegierte Verordnung (EU) 2022/30 ist mit Wirkung von diesem Tag aufgehoben (Delegierte Verordnung (EU) 2026/339). |
Empfohlene Roadmap: (1) Produktportfolio klassifizieren und Betroffenheit klären; (2) Gap-Analyse gegen Anhang I; (3) SBOM-Pipeline und CVD-Policy aufsetzen; (4) Update- und Support-Prozesse für den gesamten Unterstützungszeitraum (mindestens 5 Jahre) etablieren; (5) technische Dokumentation und Konformitätsweg vorbereiten. Wer Funkanlagen heute an Anhang I CRA ausrichtet und den RED-Nachweis über EN 18031 führt, kann Risikobewertung und Unterlagen 2027 als Ausgangspunkt weiterverwenden.
Hintergrund und Gesamtüberblick: Cyber Resilience Act.
Häufige Fragen
Fallen meine IoT-Geräte wirklich unter den CRA?+
Was bedeutet die RED-Verordnung (EU) 2022/30 für mich?+
Brauche ich für mein smartes Produkt eine notifizierte Stelle (Notified Body)?+
Welches SBOM-Format schreibt der CRA vor?+
Ab wann muss ich konform sein und was passiert bei Verstößen?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act) - EUR-Lex
- Europäische Kommission - Zusammenfassung des Cyber Resilience Act
- BSI - Cyber Resilience Act
- Amtsblatt der EU - CRA-Volltext (PDF)
- Delegierte Verordnung (EU) 2022/30 (RED-DA, Cybersicherheit von Funkanlagen)
- Delegierte Verordnung (EU) 2026/339 (Aufhebung der Delegierten VO (EU) 2022/30)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).