
Stand: 2026-10-09
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) verlangt von Herstellern, ihre Produkte sicher zu bauen und über den gesamten Unterstützungszeitraum sicher zu halten. Zwei Pflichtenkreise greifen dabei ineinander: die laufende Schwachstellenbehandlung nach Anhang I Teil II und die kurzfristige Meldepflicht nach Art. 14. Dieser Beitrag erklärt beides - und schärft die Stelle, an der Fehler besonders leicht passieren: die Melde-Kadenz. Er ist allgemeine technisch-organisatorische Orientierung, keine Rechtsberatung.
Ein Fehler, den Sie vermeiden sollten: Der Abschlussbericht hat zwei verschiedene Fristen. Bei aktiv ausgenutzten Schwachstellen: spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist. Bei schwerwiegenden Vorfällen: innerhalb eines Monats nach der Meldung. „14 Tage für beides“ ist falsch.
Teil 1 - Schwachstellenbehandlung (Anhang I Teil II)
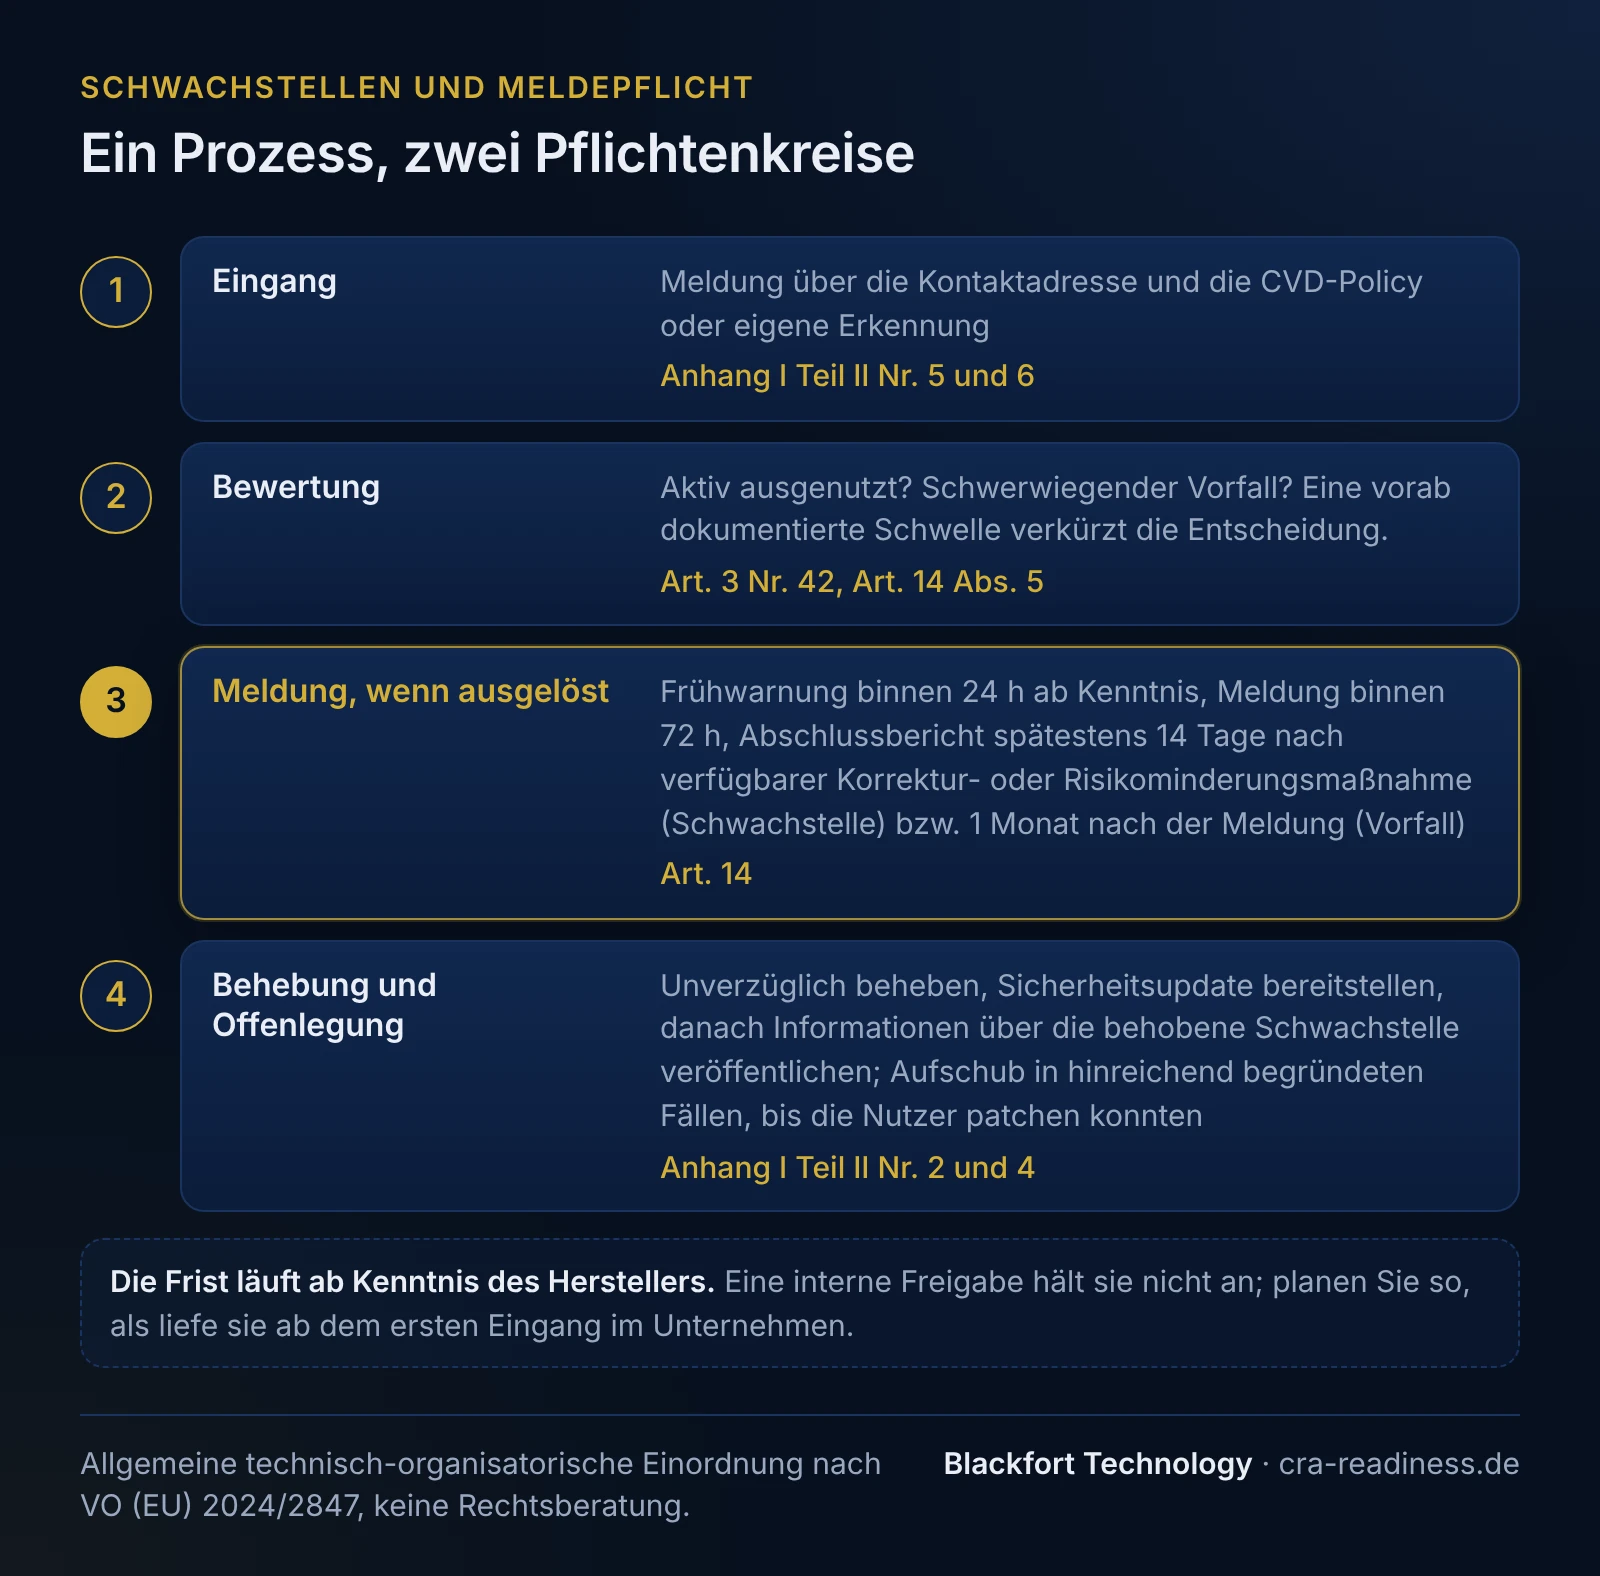
Anhang I Teil II beschreibt, was ein Hersteller über den gesamten Unterstützungszeitraum dauerhaft tun muss. Gefordert ist ein Prozess, der im Alltag läuft. Die Kernpflichten:
- Identifizieren & dokumentieren. Schwachstellen und Komponenten des Produkts systematisch erfassen - einschließlich einer Software-Stückliste (SBOM) in einem gängigen, maschinenlesbaren Format, die mindestens die Abhängigkeiten der obersten Ebene abdeckt. Der CRA schreibt kein bestimmtes Format vor; gängige Formate sind etwa CycloneDX und SPDX (Orientierung, kein Gesetzeswortlaut). Format und Elemente der SBOM kann die Kommission per Durchführungsrechtsakt festlegen (Art. 13 Abs. 24). Details im Beitrag SBOM-Anforderungen unter dem CRA.
- Unverzüglich beheben. Schwachstellen unverzüglich behandeln und beheben, unter anderem durch Sicherheitsupdates. Wo möglich, Sicherheitsupdates von Funktionsupdates trennen, damit ein reiner Sicherheitsfix nicht an einer Feature-Freigabe hängt.
- Regelmäßig testen & prüfen. Wirksamkeit der Sicherheitsmaßnahmen durch regelmäßige Tests und Reviews überprüfen.
- Öffentlich offenlegen. Behobene Schwachstellen offenlegen, sobald ein Update verfügbar ist - mit Informationen, die Anwendern ein Aufspielen ermöglichen. In hinreichend begründeten Fällen ist ein Aufschub möglich, bis die Nutzer den Patch einspielen konnten.
- Eine CVD-Policy aufstellen und umsetzen. Eine Strategie zur koordinierten Offenlegung von Schwachstellen (Coordinated Vulnerability Disclosure) ist verpflichtend. Sie regelt, wie Dritte Schwachstellen melden können und wie der Hersteller damit umgeht.
- Kontaktadresse bereitstellen. Eine erreichbare Meldeadresse für Schwachstellenmeldungen veröffentlichen.
- Sicher & kostenlos aktualisieren. Updates sicher verteilen, unverzüglich bereitstellen und - bei Sicherheitsupdates - kostenfrei anbieten, sofern mit einem gewerblichen Nutzer für ein maßgeschneidertes Produkt nichts anderes vereinbart ist.
Warum das jetzt zählt: Diese Prozesse sind zugleich Bausteine der technischen Dokumentation (Anhang VII). SBOM, CVD-Policy und Update-Verteilung werden dort mitgeführt - wer sie früh aufbaut, hat später doppelten Nutzen.
Teil 2 - Meldepflicht (Art. 14)
Neben der laufenden Behandlung verlangt Art. 14 eine kurzfristige Meldung an das als Koordinator benannte CSIRT (Art. 14 Abs. 7) und die ENISA - abgewickelt über die einheitliche Meldeplattform (Single Reporting Platform, Art. 16). Es gibt zwei Auslöser:
- Aktiv ausgenutzte Schwachstellen in einem Produkt mit digitalen Elementen.
- Schwerwiegende Sicherheitsvorfälle, die die Sicherheit des Produkts beeinträchtigen.
Für beide Auslöser gilt dieselbe dreistufige Kaskade - aber der Abschlussbericht folgt je nach Auslöser einer anderen Frist. Genau hier liegt die Falle.
Die Kadenz im Überblick
| Stufe | Aktiv ausgenutzte Schwachstelle | Schwerwiegender Vorfall |
|---|---|---|
| Frühwarnung | unverzüglich, spätestens 24 Stunden nach Kenntnisnahme | unverzüglich, spätestens 24 Stunden nach Kenntnisnahme |
| Meldung | unverzüglich, spätestens 72 Stunden nach Kenntnisnahme | unverzüglich, spätestens 72 Stunden nach Kenntnisnahme |
| Abschlussbericht | spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist | innerhalb eines Monats nach der Meldung |
Die 24-Stunden-Frühwarnung und die 72-Stunden-Meldung sind für beide Auslöser identisch. Erst der Abschlussbericht trennt sich: Bei einer Schwachstelle knüpft die Frist an die Verfügbarkeit einer Korrektur- oder Risikominderungsmaßnahme (spätestens 14 Tage danach), bei einem Vorfall an die Meldung selbst (ein Monat danach). Wer diese beiden Bezugspunkte verwechselt, meldet zur falschen Zeit.
Ab wann und für welche Produkte?
Die Meldepflicht nach Art. 14 gilt seit dem 11. September 2026. Sie trifft ausdrücklich auch Produkte, die bereits am Markt sind, nicht nur Neuentwicklungen (Art. 69 Abs. 3). Gemeldet wird über die Single Reporting Platform, die ENISA nach Art. 16 CRA einrichtet und betreibt. Der weitere Kontext zu Fristen steht im Beitrag CRA-Meldepflicht seit September 2026.
Kleine Unternehmen: Art. 64 Abs. 10 sieht für Kleinst- und Kleinunternehmen eine Ausnahme beim Versäumen der 24-Stunden-Frühwarnung (Art. 14 Abs. 2 Buchst. a / Abs. 4 Buchst. a) vor. Weil Abs. 10 nur von den Absätzen 3 bis 9 abweicht, Verstöße gegen Art. 14 aber in Abs. 2 stehen, ist die Reichweite der Ausnahme eine Auslegungsfrage; Erwägungsgrund 120 geht von Bußgeldfreiheit aus. Die 72-Stunden-Meldung und der Abschlussbericht sind von Abs. 10 nicht erfasst. Die Schwachstellenbehandlung selbst bleibt in jedem Fall Pflicht.
Wie Behandlung und Meldung zusammenspielen
Beide Pflichtenkreise gehören zu demselben Prozess. Die laufende Schwachstellenbehandlung (Anhang I Teil II) liefert die Erkennungs- und Reaktionsfähigkeit; die Meldepflicht (Art. 14) schaltet sich ein, sobald eine Schwachstelle aktiv ausgenutzt wird oder ein schwerwiegender Vorfall eintritt. Eine funktionierende CVD-Policy und eine gepflegte Meldeadresse sind dabei die Brücke: Sie sorgen dafür, dass eine von außen gemeldete Schwachstelle intern schnell die Kaskade auslösen kann. Ohne diesen Unterbau ist die 24-Stunden-Frist kaum einzuhalten.
Praktisch heißt das: Die Frist knüpft an die Kenntnis des Herstellers an (Art. 14 Abs. 2 Buchst. a und Abs. 4 Buchst. a); eine interne Freigabe oder eine Entscheidung der Geschäftsleitung hält sie nicht an. Wann das Wissen einzelner Beschäftigter dem Hersteller zuzurechnen ist, regelt der CRA nicht ausdrücklich; planen Sie deshalb so, als liefe die Frist ab dem ersten Eingang der Information im Unternehmen. Erkennung, Bewertung und Meldeentscheidung müssen deshalb eng verzahnt sein; ein langer interner Freigabeweg verbraucht die Frist. Ebenso wichtig ist die saubere Abgrenzung der beiden Auslöser: Meldepflichtig ist eine Schwachstelle erst, wenn sie aktiv ausgenutzt wird, und ein Vorfall erst, wenn er schwerwiegend im Sinne von Art. 14 Abs. 5 ist. Eine vorab dokumentierte Schwelle verkürzt im Ernstfall die Diskussion darüber, ob überhaupt gemeldet werden muss.
„Jetzt vorbereiten“ - Checkliste
Die folgenden Schritte sind allgemeine organisatorisch-technische Orientierung, keine Rechtsberatung:
- CVD-Policy formulieren und veröffentlichen - inklusive einer erreichbaren, überwachten Kontakt-/Meldeadresse für Schwachstellen.
- SBOM aufbauen in einem gängigen, maschinenlesbaren Format (mindestens Top-Level-Abhängigkeiten) und in den Build-Prozess integrieren.
- Sicherheits- von Funktionsupdates trennen, wo technisch möglich, damit Sicherheitsfixes schnell und kostenfrei ausgeliefert werden können.
- Meldeprozess für die Single Reporting Platform definieren - Zuständigkeiten, Eskalationswege und ein Ablauf, der die 24h/72h-Fristen realistisch einhält.
- Beide Abschlussbericht-Fristen dokumentieren: 14 Tage (nach verfügbarer Korrektur- oder Risikominderungsmaßnahme, Schwachstelle) und ein Monat (nach Meldung, Vorfall) - als getrennte Playbooks.
- Kaskade proben. Führen Sie eine Trockenübung durch (Tabletop), damit 24 Stunden im Ernstfall nicht die erste Übung sind.
- Bestandsprodukte einbeziehen. Die Meldepflicht gilt auch für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden (Art. 69 Abs. 3). Erfassen Sie, welche davon noch im Einsatz sind.
- Unterstützungszeitraum festlegen: mindestens fünf Jahre, kürzer nur, wenn die voraussichtliche Nutzungsdauer kürzer ist (Art. 13 Abs. 8). Er bestimmt, wie lange die Schwachstellenbehandlung nach Anhang I Teil II zu gewährleisten ist; die Meldepflicht nach Art. 14 hängt nicht an ihm.
Ob und in welchem Umfang Ihre Produkte betroffen sind, klären Sie am besten zuerst mit dem Betroffenheits-Check. Erst wenn feststeht, welche Produkte in Scope sind, lohnt sich der Aufbau der hier beschriebenen Prozesse.
Die einschlägigen Fundstellen: Schwachstellenbehandlung in Anhang I Teil II; Meldepflicht in Art. 14; das als Koordinator benannte CSIRT in Art. 14 Abs. 7; freiwillige Meldungen in Art. 15; die Single Reporting Platform in Art. 16; die zugrunde liegenden Herstellerpflichten in Art. 13. Den verbindlichen Wortlaut enthält der Amtsblatt-Text.
Häufige Fragen
Welche Fristen gelten für die CRA-Meldepflicht?+
Ist die 14-Tage-Frist für Schwachstellen und Vorfälle gleich?+
Seit wann gilt die CRA-Meldepflicht, auch für alte Produkte?+
Ist eine CVD-Policy unter dem CRA verpflichtend?+
Schreibt der CRA ein bestimmtes SBOM-Format vor?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).