
Stand: 2026-10-09
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) ist seit dem 10. Dezember 2024 in Kraft. Seit dem 11. September 2026 greifen die ersten harten Fristen: die Meldepflichten für aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle. Für Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht werden, gelten alle Produktanforderungen. Die erste Frage für jedes Unternehmen lautet daher: Bin ich vom CRA überhaupt betroffen?
Die Antwort hängt von drei Faktoren ab: Ihrer Rolle in der Lieferkette, der Art Ihres Produkts und dem konkreten Markt, auf dem Sie tätig sind. Dieser Artikel führt Sie systematisch durch die Prüfschritte.
Schritt 1: Welche Rolle nehmen Sie in der Lieferkette ein?
Der CRA adressiert drei verschiedene Rollen. Ihre Pflichten unterscheiden sich erheblich - deshalb ist die Rollenklärung der erste und wichtigste Schritt.
Hersteller
Als Hersteller gilt, wer ein Produkt mit digitalen Elementen entwickelt oder herstellen lässt und es unter dem eigenen Namen oder der eigenen Marke auf dem EU-Markt bereitstellt. Dabei spielt es keine Rolle, ob das Produkt kostenlos oder kostenpflichtig ist - auch frei verfügbare Software fällt in den Scope, sobald sie kommerziell vertrieben wird oder im Rahmen einer gewerblichen Tätigkeit bereitgestellt wird. Hersteller haben die umfangreichsten Pflichten: Security-by-Design, Schwachstellen-Handling, SBOM, technische Dokumentation, CE-Kennzeichnung und Meldepflichten.
Einführer (Importeur)
Einführer sind in der EU ansässig und bringen Produkte mit digitalen Elementen unter dem Namen oder der Marke eines Herstellers von außerhalb der EU in der Union in Verkehr (Art. 3 Nr. 16). Vorher müssen sie u. a. sicherstellen, dass der Hersteller die Konformitätsbewertung durchgeführt und die technische Dokumentation erstellt hat (Art. 19). Wer als Einführer ein nicht konformes Produkt in Verkehr bringt, verletzt eigene Pflichten aus dem CRA.
Händler
Händler machen Produkte auf dem EU-Markt verfügbar, ohne wesentliche Änderungen vorzunehmen. Ihre Pflichten sind geringer als die von Herstellern und Einführern. Vor der Bereitstellung müssen sie jedoch u. a. überprüfen, ob das Produkt die CE-Kennzeichnung trägt und ob der Hersteller identifizierbar ist.
Wichtig: Wer ein Produkt unter eigenem Namen umbenennt oder wesentlich modifiziert, wird rechtlich wie ein Hersteller behandelt - auch wenn die ursprüngliche Entwicklung woanders stattfand. Diese Situation entsteht etwa bei White-Label-Produkten und OEM-Konstellationen.
Schritt 2: Handelt es sich um ein "Produkt mit digitalen Elementen"?
Der CRA gilt für Produkte mit digitalen Elementen - das sind Software- und Hardwareprodukte samt ihrer Datenfernverarbeitungslösungen, deren bestimmungsgemäßer Zweck oder vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung zu einem Gerät oder Netzwerk einschließt (Art. 2 Abs. 1, Art. 3 Nr. 1).
Diese Definition ist bewusst weit gefasst. Darunter fallen insbesondere:
- Eigenentwickelte Softwareprodukte (Desktop, Mobile, Web-Applikationen), die als eigenständige Produkte vermarktet werden
- Embedded-Software und Firmware in Hardwareprodukten
- Netzwerkgeräte (Router, Switches, Firewalls)
- IoT-Geräte mit Netzwerkverbindung
- Industrielle Steuerungssysteme mit digitalen Schnittstellen
- Sicherheitsprodukte (VPN-Clients, Antivirensoftware, Passwortmanager, PKI-Komponenten)
- Datenfernverarbeitung: entfernte Datenverarbeitung, deren Software der Hersteller selbst oder unter seiner Verantwortung konzipiert und entwickelt und ohne die das Produkt eine seiner Funktionen nicht erfüllen könnte (Art. 3 Nr. 2), etwa das Cloud-Backend eines Geräts oder einer App
Reine SaaS-Dienste ohne produktgebundene Komponente fallen nicht direkt in den CRA-Anwendungsbereich - allerdings können sie als Datenfernverarbeitung eines Produkts miterfasst werden. Bei hybriden Angeboten empfiehlt sich eine sorgfältige Abgrenzung.
Schritt 3: Liegt eine Ausnahme vor?
Der CRA nimmt bestimmte Produkte aus seinem Anwendungsbereich aus (Art. 2 Abs. 2 bis 7), vor allem solche, die bereits sektoral geregelt sind:
- Medizinprodukte nach MDR (Verordnung (EU) 2017/745) und IVDR (Verordnung (EU) 2017/746)
- Kraftfahrzeuge, die der Kfz-Typgenehmigungsverordnung (EU) 2019/2144 unterliegen
- Luftfahrt-Produkte, die nach der Verordnung (EU) 2018/1139 zertifiziert sind
- Schiffsausrüstung nach der Richtlinie 2014/90/EU
- Ersatzteile, die identische Komponenten ersetzen und nach denselben Spezifikationen hergestellt sind
- Produkte, die ausschließlich für Zwecke der nationalen Sicherheit oder Verteidigung entwickelt oder geändert wurden, und Produkte speziell zur Verarbeitung von Verschlusssachen
Fällt Ihr Produkt unter eine dieser Ausnahmen, gilt der CRA dafür nicht; bei sektoral geregelten Produkten richten sich die Cybersicherheitsanforderungen nach dem jeweiligen Sektorrecht. Wenn Sie jedoch Softwareprodukte entwickeln, die zwar an regulierte Branchen verkauft werden, aber selbst nicht unter die Sektorregulierung fallen, bleibt der CRA grundsätzlich anwendbar.
Erleichterungen für Open-Source-Software
Verwalter quelloffener Software (Open-Source-Stewards) sind juristische Personen, die keine Hersteller sind und die Entwicklung freier und quelloffener Software, die für kommerzielle Tätigkeiten bestimmt ist, systematisch und nachhaltig unterstützen (Art. 3 Nr. 14), etwa Stiftungen. Sie sind nach Art. 64 Abs. 10 Buchst. b von den Geldbußen der Absätze 3 bis 9 ausgenommen. Ob das auch für Verstöße gegen die Meldepflicht (Abs. 2) gilt, ist nach dem Wortlaut nicht eindeutig; Erwägungsgrund 120 spricht dafür. Unternehmen, die Open-Source-Komponenten in eigene Produkte integrieren und diese kommerziell vertreiben, haben die Pflichten eines Herstellers dieser Produkte, auch beim Schwachstellen-Handling für die integrierten Komponenten.
Besonderheiten für Kleinst- und Kleinunternehmen
Der CRA kennt keine grundsätzliche Größenausnahme: KMU sind ebenso betroffen wie Großunternehmen. Für Kleinst- und Kleinunternehmen gibt es punktuelle Erleichterungen, etwa die Möglichkeit, die technische Dokumentation in einem vereinfachten Format vorzulegen, dessen Formular die Kommission festlegt (Art. 33 Abs. 5), und eine Ausnahme bei Geldbußen für die versäumte 24-Stunden-Frühwarnung (Art. 64 Abs. 10), deren Reichweite eine Auslegungsfrage ist. Die Meldepflicht selbst gilt unabhängig von der Unternehmensgröße. Auch die grundlegenden Produktanforderungen gelten für sie. Mehr zu den konkreten Handlungsschritten für mittelständische Unternehmen finden Sie auf der CRA-Seite für KMU.
Schritt 4: Systematischer Prüfrahmen
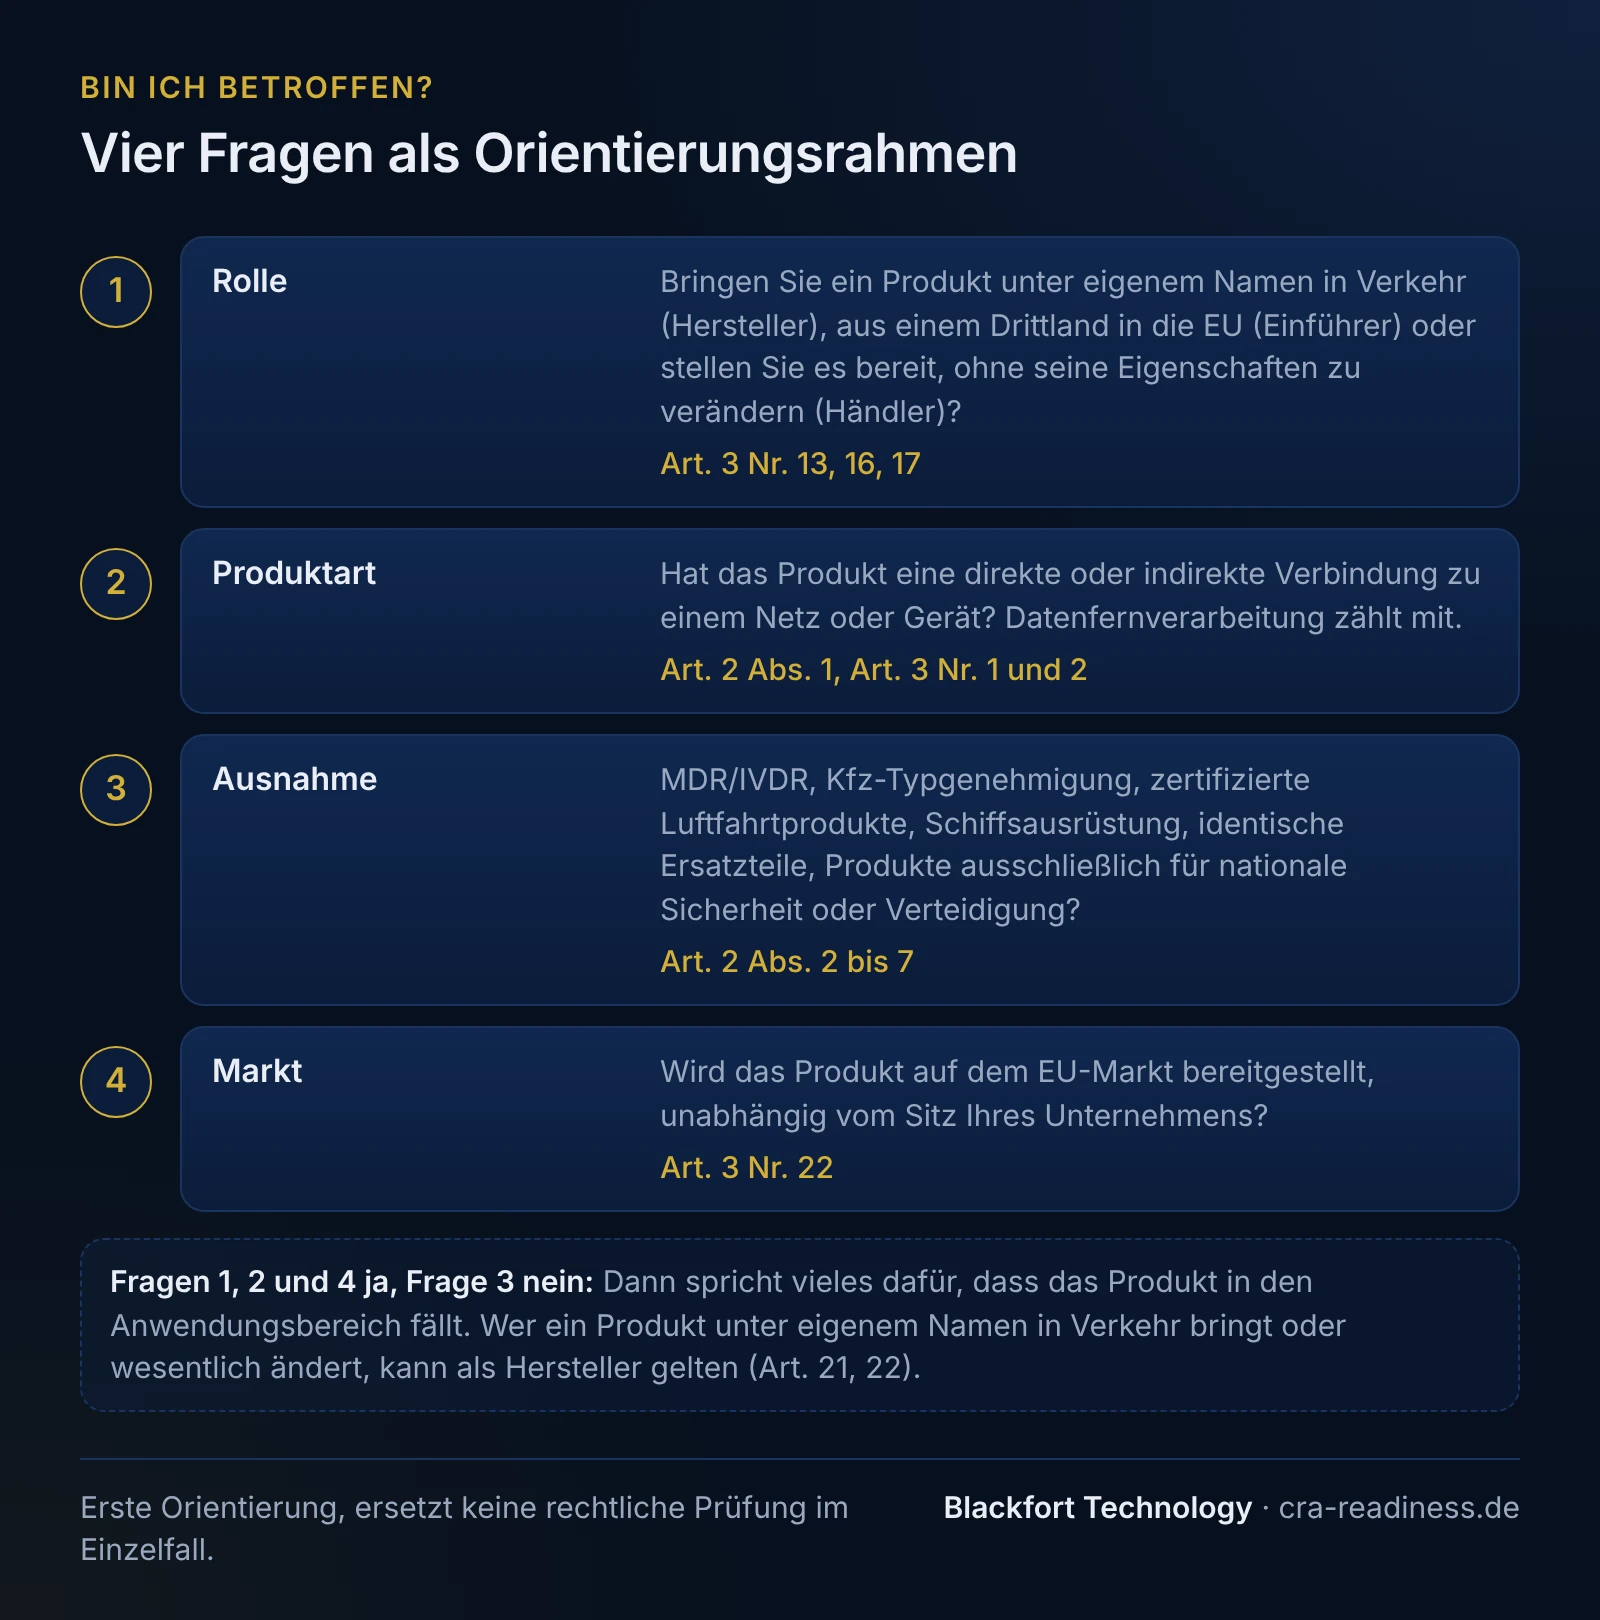
Die folgenden vier Fragen bilden einen schnellen Orientierungsrahmen. Sie geben eine erste Orientierung und ersetzen keine rechtliche Einzelfallprüfung.
- Rolle: Stellen Sie ein Produkt unter eigenem Namen auf dem EU-Markt bereit, bringen Sie ein Produkt aus einem Drittland in die EU ein, oder machen Sie ein Produkt verfügbar, ohne es wesentlich zu verändern?
- Produktart: Hat Ihr Produkt eine direkte oder indirekte Verbindung zu einem Netzwerk oder einem anderen Gerät?
- Ausnahme: Fällt Ihr Produkt unter eine Ausnahme nach Art. 2 Abs. 2 bis 7 (etwa MDR, IVDR, Kfz-Typgenehmigung, zertifizierte Luftfahrtprodukte, Schiffsausrüstung, Ersatzteile, nationale Sicherheit und Verteidigung)?
- Markt: Wird das Produkt auf dem EU-Markt bereitgestellt - unabhängig davon, wo Ihr Unternehmen seinen Sitz hat?
Wenn Sie die Fragen 1, 2 und 4 mit Ja und Frage 3 mit Nein beantworten, spricht vieles dafür, dass Ihr Produkt in den Anwendungsbereich des CRA fällt. Für eine differenzierte Einschätzung Ihrer konkreten Situation können Sie unseren interaktiven Betroffenheits-Check starten.
Was folgt aus der Betroffenheit?
Sobald feststeht, dass der CRA auf Ihr Produkt anwendbar ist, hängen die konkreten Pflichten von der Produktklasse ab. Der CRA unterscheidet:
- Standard-Produkte - Selbstbewertung durch den Hersteller möglich (Modul A)
- Wichtige Produkte Klasse I (Anhang III) - Selbstbewertung (Modul A) nur bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder eines europäischen Cybersicherheitszertifizierungsschemas (mindestens Stufe „mittel“), sonst Drittprüfung durch notifizierte Stelle (Modul B+C oder H)
- Wichtige Produkte Klasse II (Anhang III) - immer Drittprüfung, keine Selbstbewertung: Modul B+C oder H mit notifizierter Stelle oder, sofern verfügbar, ein europäisches Cybersicherheitszertifikat mindestens der Stufe „mittel“ (Art. 32 Abs. 3)
- Kritische Produkte (Anhang IV) - ein per delegiertem Rechtsakt vorgeschriebenes europäisches Cybersicherheitszertifikat (Art. 8 Abs. 1), sonst die Verfahren der Klasse II (Art. 32 Abs. 4)
Eine ausführliche Erläuterung der Produktklassen und der zugehörigen Konformitätsbewertungsverfahren finden Sie im Artikel CRA-Produktklassen: Standard, Klasse I/II und kritisch.
Die erste harte Frist: seit September 2026 in Kraft
Unabhängig von der Produktklasse gilt für alle betroffenen Hersteller seit dem 11. September 2026 die Meldepflicht: Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle müssen unverzüglich, in jedem Fall innerhalb von 24 Stunden nach Kenntnisnahme als Frühwarnung und unverzüglich, spätestens nach 72 Stunden als Meldung angezeigt werden. Ein Abschlussbericht folgt bei Schwachstellen spätestens 14 Tage, nachdem eine Korrektur- oder Risikominderungsmaßnahme verfügbar ist, bei schwerwiegenden Vorfällen innerhalb eines Monats nach der Meldung. Meldeweg ist die einheitliche Meldeplattform (Single Reporting Platform, SRP) der ENISA; die Meldung geht über den Endpunkt des als Koordinator benannten CSIRT und ist gleichzeitig für die ENISA zugänglich.
Das bedeutet: Auch wenn die vollen Produktanforderungen erst Ende 2027 greifen, müssen Prozesse und interne Strukturen (PSIRT, Eskalationswege, Dokumentationspflichten) schon heute stehen, denn die Meldepflicht gilt seit September 2026. Alle Details zu Fristen und operativen Anforderungen lesen Sie im Artikel CRA-Meldepflicht seit 11. September 2026.
Betroffenheit festgestellt - was jetzt?
Der nächste Schritt nach der Betroffenheitsfeststellung ist eine strukturierte Gap-Analyse: Wo steht Ihr Produkt heute gegenüber den CRA-Anforderungen - bei Security-by-Design, Schwachstellen-Handling, SBOM und technischer Dokumentation? Besonders die SBOM-Pflicht verlangt mehr Vorlauf, als es zunächst scheint. Detaillierte Anforderungen und Formatvorgaben (CycloneDX, SPDX, TR-03183-2) erklärt der Artikel SBOM-Anforderungen im CRA.
Blackfort Technology begleitet Hersteller digitaler Produkte bei der strukturierten CRA-Vorbereitung - von der Betroffenheitsanalyse über die Gap-Bewertung bis zur Umsetzung von Meldeprozessen und SBOM-Infrastruktur. Blackfort Technology bringt dabei praktische Umsetzungserfahrung aus PKI-, DORA-, NIS2- und ISMS-Mandaten mit.
Alle CRA-Pflichten im Überblick - oder direkt zum interaktiven Betroffenheits-Check.
Häufige Fragen
Gilt der Cyber Resilience Act auch für kostenlose Software?+
Ich verkaufe nur in Deutschland - gilt der CRA trotzdem?+
Wir stellen Medizinprodukte her - sind wir vom CRA ausgenommen?+
Was ist ein 'Produkt mit digitalen Elementen' konkret?+
Gilt der CRA auch für Einführer (Importeure), die Software-Lizenzen aus den USA verkaufen?+
Seit wann gelten die ersten CRA-Pflichten?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act) - EUR-Lex
- Europäische Kommission - Zusammenfassung des Cyber Resilience Act
- Europäische Kommission - Meldepflichten nach dem CRA
- Europäische Kommission - Konformitätsbewertung nach dem CRA
- Europäische Kommission - Cyber Resilience Act (Themenseite)
- ENISA - Einheitliche Meldeplattform (Single Reporting Platform)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).