
Stand: 2026-10-09
Der EU Cyber Resilience Act (CRA, Verordnung (EU) 2024/2847) verpflichtet neben den Herstellern auch die Akteure weiter unten in der Lieferkette. Der Händler - im CRA-Sinne derjenige, der ein Produkt mit digitalen Elementen ohne Änderung seiner Eigenschaften auf dem Markt bereitstellt, ohne Hersteller oder Importeur zu sein (Art. 3 Nr. 17) - trägt eine eigene, klar umrissene Verantwortung. Diese Seite ordnet die Händlerpflichten nach Art. 20 technisch-organisatorisch ein. Sie liefert Orientierung, keine verbindliche Einzelfallberatung; eine rechtliche Bewertung bleibt der Rechtsberatung vorbehalten.
Die Kernaussage vorweg
Der Händler ist ein Torwächter, aber ein leichterer als der Importeur (im Verordnungstext „Einführer“). Er befolgt die Vorschriften des CRA mit der gebührenden Sorgfalt: Er prüft, dass die CE-Kennzeichnung vorhanden ist und dass Hersteller und Importeur ihre Kennzeichnungs- und Informationspflichten erfüllt haben. Er stellt selbst keine Produktsicherheit her, erstellt keine technische Dokumentation und führt keine Konformitätsbewertung durch. Trotzdem ist seine Rolle eine echte Kontrollfunktion; für Verstöße gegen Art. 20 sieht Art. 64 Abs. 3 Geldbußen vor.
Wer ist „Händler“ im Sinne des CRA?
Ein Händler (Distributor) ist ein Akteur in der Lieferkette, der ein Produkt mit digitalen Elementen auf dem Markt bereitstellt - also anbietet, liefert oder weiterverkauft -, ohne seine Eigenschaften zu ändern, und dabei weder Hersteller noch Importeur ist. Typische Beispiele sind Fachhändler, Systemhäuser, Distributoren, Reseller oder Online-Marktplatzverkäufer, die fertige, bereits in Verkehr gebrachte Produkte weitergeben. Dabei gilt: Der Händler bekommt ein Produkt in die Hand, das ein anderer entwickelt und ein weiterer eventuell eingeführt hat. Seine Aufgabe ist zu verhindern, dass ein Produkt über ihn in den Markt gelangt, bei dem er nach den ihm vorliegenden Informationen Grund zur Annahme einer Nichtkonformität hat.
Die Sorgfaltspflicht (Art. 20) im Detail
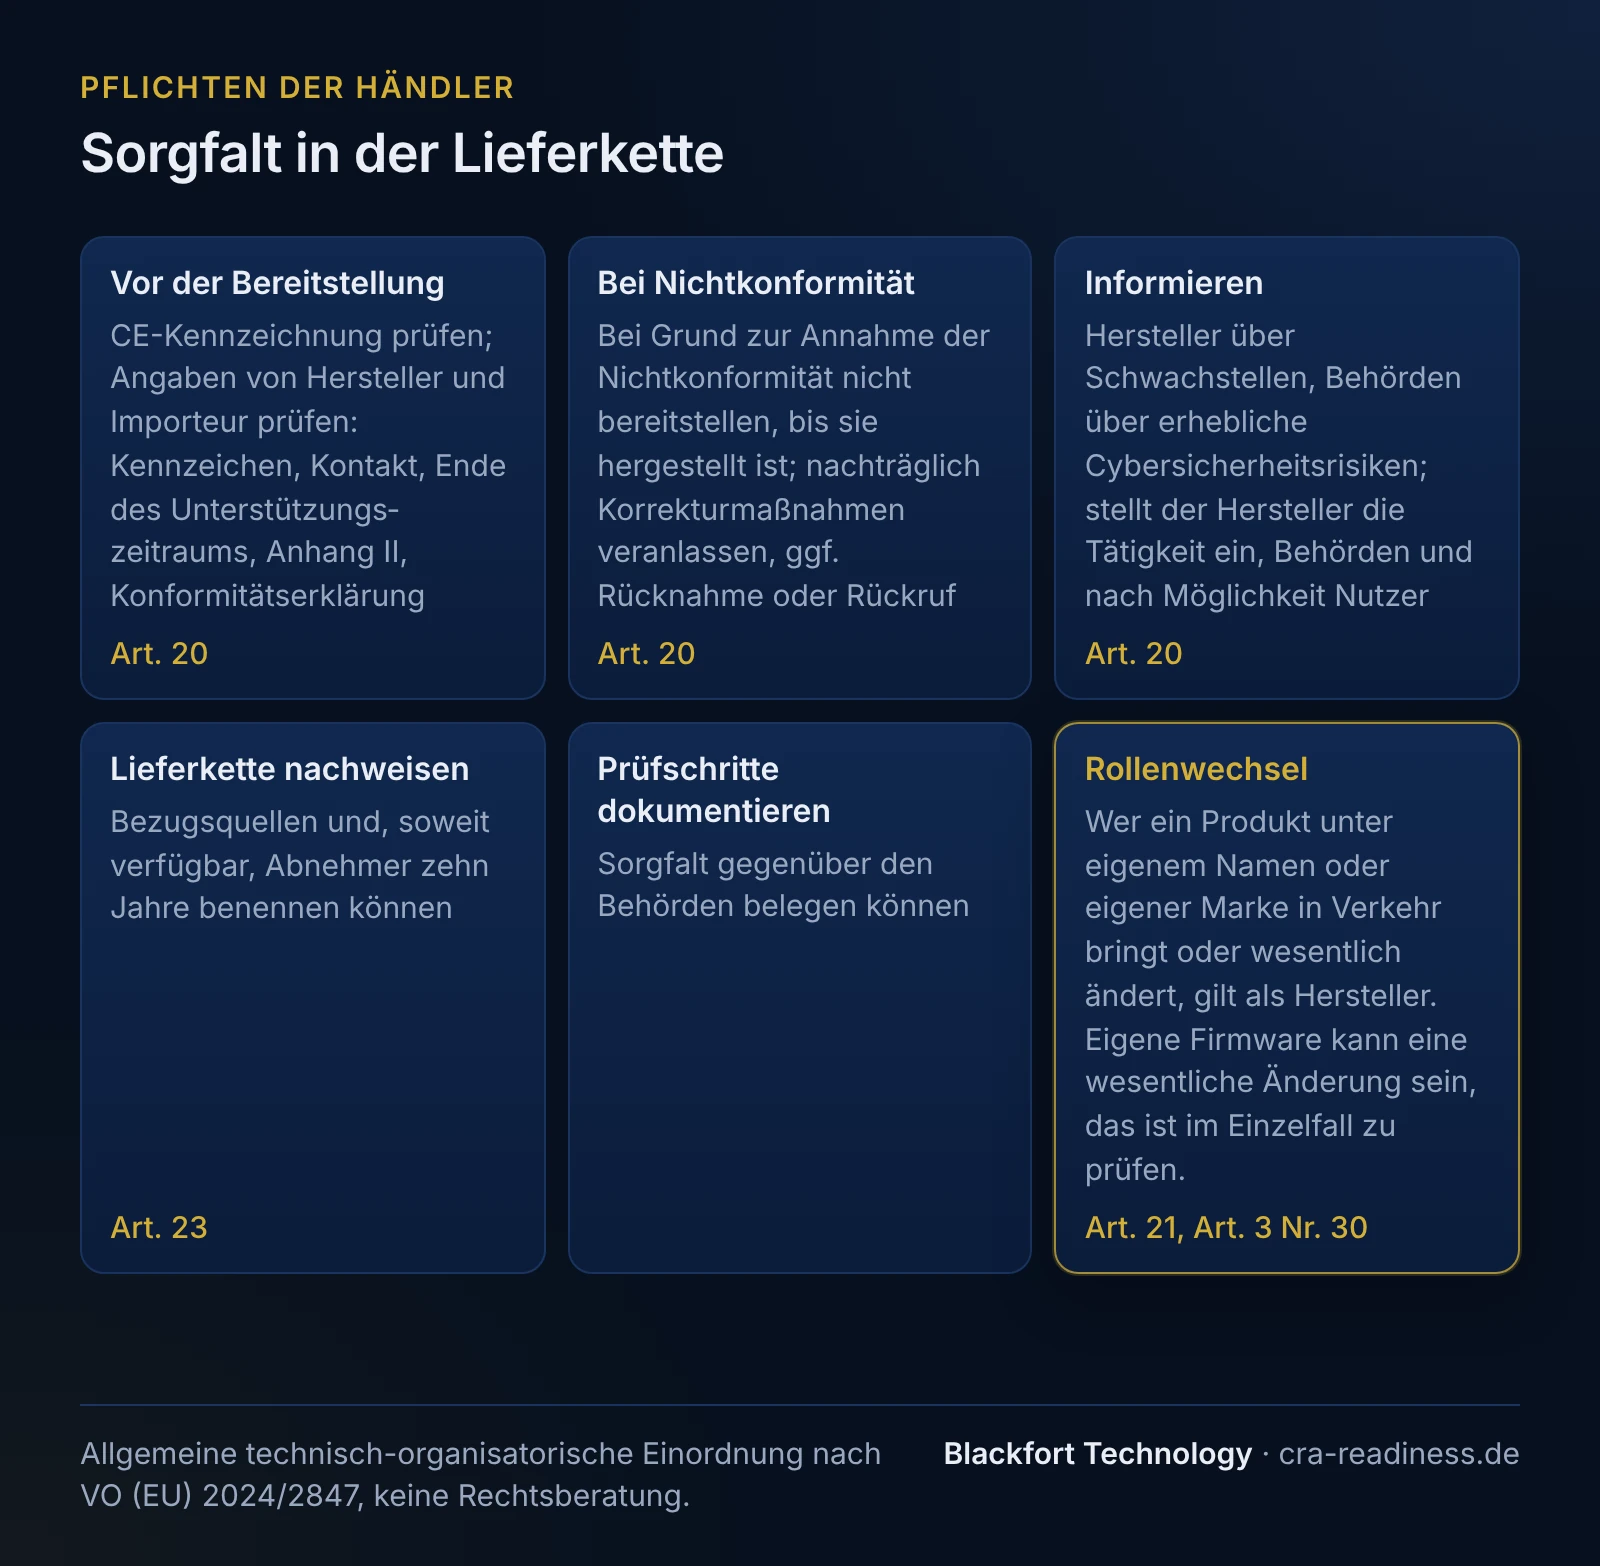
Der zentrale Maßstab ist die gebührende Sorgfalt (Art. 20 Abs. 1). Bevor der Händler ein Produkt bereitstellt, überprüft er (Art. 20 Abs. 2):
- CE-Kennzeichnung vorhanden: Trägt das Produkt die CE-Kennzeichnung? Sie ist das sichtbare Signal, dass der Hersteller die Konformität erklärt hat.
- Angaben von Hersteller und Importeur: Typen-, Chargen- oder Seriennummer, Name und Kontaktangaben des Herstellers, das Enddatum des Unterstützungszeitraums (mindestens Monat und Jahr) und, falls ein Importeur beteiligt war, dessen Kontaktangaben (Art. 13 Abs. 15, 16 und 19, Art. 19 Abs. 4).
- Begleitunterlagen: Liegen die Informationen und Anleitungen für den Nutzer nach Anhang II und die EU-Konformitätserklärung oder die vereinfachte EU-Konformitätserklärung bei (Art. 13 Abs. 18 und 20), und haben Hersteller bzw. Importeur dem Händler alle erforderlichen Dokumente zur Verfügung gestellt?
Die Prüftiefe ist bewusst geringer als beim Importeur. Der Importeur (Art. 19) stellt sicher, dass die Konformitätsbewertung durchgeführt und die technische Dokumentation erstellt wurde; der Händler prüft das Vorhandensein der äußeren Konformitätsmerkmale und der Begleitunterlagen. Es ist eine Sorgfalts- und Plausibilitätsprüfung, keine Nachbewertung der Konformität.
Wichtig: Hat der Händler nach den ihm vorliegenden Informationen Grund zu der Annahme, dass ein Produkt oder die Verfahren des Herstellers den grundlegenden Anforderungen in Anhang I nicht genügen, darf er es nicht auf dem Markt bereitstellen, bis die Konformität hergestellt ist (Art. 20 Abs. 3). Die Sorgfaltspflicht ist also keine reine Sichtprüfung - sie greift, sobald es konkrete Anhaltspunkte für Nichtkonformität gibt. Birgt das Produkt ein erhebliches Cybersicherheitsrisiko, unterrichtet er zudem unverzüglich den Hersteller und die Marktüberwachungsbehörden.
Nicht-konforme Produkte: nicht bereitstellen
Die zweite Kernpflicht ist ein Verbot: Ein Produkt, von dem der Händler weiß oder annehmen muss, dass es nicht-konform ist, darf er nicht auf dem Markt bereitstellen. Fällt ihm die Nichtkonformität erst nach der Bereitstellung auf, sorgt er dafür, dass die erforderlichen Korrekturmaßnahmen ergriffen werden - von der Herstellung der Konformität bis, falls nötig, zur Rücknahme oder zum Rückruf (Art. 20 Abs. 4). Auch hier gilt: Der Händler stößt Korrekturen an und wirkt daran mit; die inhaltliche Nachbesserung des Produkts liegt beim Hersteller.
Informieren: Hersteller und Behörden
Der Händler ist in die Informationskette eingebunden:
- Hersteller über Schwachstellen informieren: Erhält der Händler Kenntnis von einer Schwachstelle des Produkts, informiert er den Hersteller unverzüglich (Art. 20 Abs. 4).
- Behörden über erhebliche Risiken informieren: Birgt ein Produkt ein erhebliches Cybersicherheitsrisiko, unterrichtet er unverzüglich die Marktüberwachungsbehörden der Mitgliedstaaten, in denen er es bereitgestellt hat, mit Angaben insbesondere zur Nichtkonformität und zu ergriffenen Korrekturmaßnahmen.
- Auskunft und Zusammenarbeit: Auf begründetes Verlangen übermittelt er der Marktüberwachungsbehörde die Informationen und Unterlagen zum Nachweis der Konformität und arbeitet mit ihr zusammen (Art. 20 Abs. 5).
- Hersteller stellt Tätigkeit ein: Erfährt der Händler, dass der Hersteller seine Betriebstätigkeit eingestellt hat und seine Pflichten nicht mehr erfüllen kann, unterrichtet er unverzüglich die Marktüberwachungsbehörden und, soweit möglich, die Nutzer (Art. 20 Abs. 6).
Nach Art. 14 meldepflichtig ist der Händler nicht; die Fristen für Frühwarnung, Meldung und Abschlussbericht über die einheitliche Meldeplattform treffen den Hersteller. Freiwillig melden kann der Händler Schwachstellen und Sicherheitsvorfälle nach Art. 15. Zusätzlich muss er den Behörden auf Anfrage zehn Jahre lang benennen können, von wem er ein Produkt bezogen und, soweit verfügbar, an wen er es abgegeben hat (Art. 23).
Rollenwechsel: Wann der Händler zum Hersteller wird
Ein Stolperstein: Ein Händler oder Importeur, der ein Produkt unter eigenem Namen oder eigener Marke in Verkehr bringt oder ein bereits in Verkehr gebrachtes Produkt wesentlich ändert, gilt als Hersteller und unterliegt den Pflichten nach Art. 13 und 14 (Art. 21): grundlegende Anforderungen, Schwachstellen-Management, technische Dokumentation, Konformitätsbewertung, EU-Konformitätserklärung, CE-Kennzeichnung, Meldepflichten. Ein Händler kann so unbeabsichtigt in die Herstellerrolle rutschen - etwa durch Umlabeln, Rebranding oder das Aufspielen eigener Firmware. Als Faustregel: Sobald Sie ein Produkt als Ihr eigenes vermarkten oder es wesentlich ändern, sind Sie nicht mehr nur Torwächter. Ob eine konkrete Änderung „wesentlich“ ist (Art. 3 Nr. 30), ist eine Frage des Einzelfalls.
Pflichten-Checkliste für Händler
Die folgende Checkliste fasst die Pflichten des Händlers nach Art. 20 und Art. 23 praktisch zusammen:
- CE-Kennzeichnung prüfen - ist sie am Produkt vorhanden?
- Angaben und Unterlagen von Hersteller und Importeur prüfen - Produktkennzeichen, Kontaktangaben, Enddatum des Unterstützungszeitraums, Nutzerinformationen nach Anhang II, EU-Konformitätserklärung.
- Bei Zweifeln nicht bereitstellen - bei Grund zur Annahme der Nichtkonformität das Produkt nicht auf den Markt geben.
- Korrekturmaßnahmen veranlassen - bei nachträglich erkannter Nichtkonformität dafür sorgen, dass sie ergriffen werden (Konformität herstellen, ggf. Rücknahme/Rückruf).
- Hersteller über Schwachstellen informieren - unverzüglich, sobald eine Schwachstelle bekannt wird.
- Marktüberwachungsbehörden über erhebliche Cybersicherheitsrisiken informieren - inklusive Angaben zu Nichtkonformität und Korrekturmaßnahmen.
- Hersteller stellt Tätigkeit ein - Marktüberwachungsbehörden und, soweit möglich, Nutzer unverzüglich informieren.
- Lieferkette zehn Jahre nachweisen können - Bezugsquellen und, soweit verfügbar, Abnehmer benennen (Art. 23).
- Rollenwechsel im Blick behalten - nicht durch Rebranding oder wesentliche Änderung unbemerkt zum Hersteller werden.
- Prüfschritte dokumentieren - Sorgfalt nachweisbar festhalten, um sie gegenüber den Behörden belegen zu können.
Einordnung: leichter als der Importeur, aber real
Die Händlerrolle ist bewusst leichter ausgestaltet als die des Importeurs - der Händler prüft weniger tief und hat keine der originären Herstellerpflichten. „Leichter“ heißt aber nicht „folgenlos“: Die Sorgfaltspflicht, das Bereitstellungsverbot für nicht-konforme Produkte und die Informationspflichten sind echte Kontrollpflichten, deren Verletzung Maßnahmen der Marktüberwachung und Geldbußen nach Art. 64 Abs. 3 nach sich ziehen kann. Wie die Rollen zusammenhängen, zeigt unser Überblick über die CRA-Rollen; die deutlich prüfintensivere Nachbarrolle behandeln wir bei den Importeurpflichten. Eine erste Orientierung, ob Ihr Produkt betroffen ist, gibt die Betroffenheitsprüfung.
Hinweis: Diese Ausführungen sind allgemeine technisch-organisatorische Information, keine Rechtsberatung im Sinne des Rechtsdienstleistungsgesetzes (RDG). Die Rollenzuordnung und die daraus folgenden Pflichten hängen vom Einzelfall ab und können sich durch Leitlinien der Kommission konkretisieren.
Häufige Fragen
Was schuldet ein Händler unter dem CRA?+
Muss ein Händler die CRA-Konformität eines Produkts selbst nachbewerten?+
Worin unterscheidet sich der Händler vom Importeur unter dem CRA?+
Was muss ein Händler tun, wenn der Hersteller seine Tätigkeit einstellt?+
Kann ein Händler durch Rebranding zum Hersteller werden?+
Quellen
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).