Stand: 2026-11-01
Vernetzte Sicherheitstechnik und der Anwendungsbereich des CRA
IP-Kameras, Netzwerkvideorekorder (NVR), Video-Management-Software (VMS), Zutrittsleser, Türcontroller sowie Einbruch- und Brandmelderzentralen tauschen über Ethernet, Feldbus, Funk oder Mobilfunk Daten mit anderen Geräten und Leitstellen aus. Damit fallen sie voraussichtlich als Produkte mit digitalen Elementen unter den Cyber Resilience Act (Verordnung (EU) 2024/2847). Nach Art. 2 Abs. 1 gilt die Verordnung für Produkte, „deren bestimmungsgemäßer Zweck oder vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt“.
Auf dieser Seite ziehen wir zusätzlich den Entwurf der Leitlinie der Kommission zur Anwendung des CRA, dessen Inhalt die Kommission am 27.07.2026 gebilligt hat (C(2026) 5252, bisher nur englisch; die förmliche Annahme steht aus) heran, im Folgenden Leitlinienentwurf. Er ist nicht verbindlich (Rn. 8) und gilt nach der Begleitmitteilung der Kommission erst ab der förmlichen Annahme; maßgeblich bleiben CRA und Durchführungsverordnung. Der Entwurf stellt in Rn. 26 auf die Fähigkeit eines Produkts ab, digitale Informationen auszutauschen, und versteht in Rn. 28 Signale, die eine Funktion nur auslösen oder versorgen, ohne digital codierte Information zu übertragen, nicht als Datenverbindung. Ein Melder, der Telegramme über Bus oder Funk sendet, tauscht nach Art. 2 Abs. 1 Daten mit einem Gerät aus; ob ein Melder mit bloßem Schaltkontakt erfasst ist, sollten Sie einzeln prüfen.
Art. 2 Abs. 7 nimmt Produkte aus, die „ausschließlich für Zwecke der nationalen Sicherheit oder für Verteidigungszwecke entwickelt oder geändert wurden“, und Produkte, „die speziell für die Verarbeitung von Verschlusssachen konzipiert sind“. Ein Katalogprodukt, das auch in Behördenliegenschaften verbaut wird, erfüllt dieses „ausschließlich“ nach dem Wortlaut kaum; Sonderanfertigungen markieren wir zur Prüfung durch Ihre Rechtsabteilung.
Die Kernfrage: Gilt Anhang III Nr. 17 auch für professionelle Geräte?
Anhang III Klasse I Nr. 17 nennt „Produkte für die intelligente häusliche Umgebung mit Sicherheitsfunktionen, einschließlich intelligenter Türschlösser, Sicherheitskameras, Babyüberwachungssysteme und Alarmanlagen“. Die technische Beschreibung in Anhang I Nr. 17 der Durchführungsverordnung (EU) 2025/2392 (DVO) ist enger. Erfasst sind „Produkte mit digitalen Elementen, die die physische Sicherheit von Verbrauchern in einer Wohnumgebung schützen und die von anderen Systemen ferngesteuert oder aus der Ferne verwaltet werden können, sowie Hardware und Software, die die zentrale Steuerung solcher Produkte ermöglichen“. Als Beispiele nennt sie „intelligente Türschlösser, Babyüberwachungssysteme, Alarmanlagen und Heimüberwachungskameras“.
Die Beschreibung verlangt also zwei Merkmale: Geschützt werden Verbraucher, und zwar in einer Wohnumgebung. Verbraucher ist nach Art. 3 Nr. 18 CRA eine natürliche Person, die zu Zwecken handelt, die nicht ihrer gewerblichen, geschäftlichen, handwerklichen oder beruflichen Tätigkeit zugerechnet werden können. Auch Erwägungsgrund 10 spricht von Verbraucherprodukten. Eine Kamera, eine Zentrale oder ein VMS, das nach Zweckbestimmung, Anleitung und technischer Dokumentation für Werksgelände, Lager, Parkhäuser oder Bürogebäude bestimmt ist, erfüllt diese Beschreibung nach ihrem Wortlaut nicht. Fällt das Produkt auch unter keine andere Kategorie, ist es voraussichtlich ein Standardprodukt.
Offen ist, wie Produkte einzuordnen sind, die bestimmungsgemäß in beiden Welten eingesetzt werden: etwa eine Einbruchmelderzentrale, die Errichter in Betrieben und in Einfamilienhäusern installieren, oder eine Kameraserie, die über den Fachhandel auch an Privatkunden geht. Dazu sagen weder der CRA noch die Durchführungsverordnung etwas ausdrücklich; nach beiden bestimmt die Kernfunktion die Einordnung (Art. 7 Abs. 1, Art. 8 Abs. 1; DVO Erwägungsgrund 2). Auch der Leitlinienentwurf behandelt Nr. 17 nicht eigens. Er beschreibt nur allgemein, wie die Kernfunktion zu bestimmen ist: nach den Hauptmerkmalen und technischen Fähigkeiten, im Licht des konkreten Einsatzkontexts und unter Berücksichtigung von Gebrauchsanleitung, Werbe- und Verkaufsmaterial und technischer Dokumentation (Rn. 139); es kommt auf die tatsächlichen technischen Merkmale an, und eine Beschreibung oder Vermarktung, die diese Merkmale nicht wiedergibt, zählt dabei nicht (Rn. 142); klare Widersprüche zwischen Werbematerial, Gebrauchsanleitung und technischer Dokumentation nennt der Entwurf als Beispiel einer unzutreffenden Darstellung der Kernfunktion (Rn. 143), und je Produkt soll es nur eine Kernfunktion geben (Rn. 144). Die Frage ist damit nicht beantwortet. Wo Ihr Material oder Ihr Vertriebsweg den Wohnbereich einschließt, gehen Sie vorsichtig von Nr. 17 aus und markieren den Fall zur Prüfung durch Ihre Rechtsabteilung. Für reine Heimgeräte finden Sie die Einordnung auf der Seite Consumer-IoT und Smart Home.
Zutrittskontrolle: Anhang III Nr. 1 nennt Leser ausdrücklich
Für Zutrittstechnik kommt es auf den Wohnbezug nicht an. Anhang III Klasse I Nr. 1 nennt „Identitätsmanagementsysteme sowie Software und Hardware für die Verwaltung privilegierter Zugänge bzw. Zugriffe, einschließlich Lesegeräte für die Authentifizierung und Zugangskontrolle, auch biometrische Lesegeräte“. Die Durchführungsverordnung beschreibt Identitätsmanagementsysteme als Produkte, die Mechanismen für die Authentifizierung oder Autorisierung bieten, und stellt klar: „Zu diesen Systemen gehören Zugangsverwaltungssysteme, die den Zugang für natürliche Personen, juristische Personen, Geräte oder Systeme zu digitalen Ressourcen oder physischen Standorten kontrollieren.“ Als Beispiele führt sie unter anderem Lesegeräte für die Authentifizierung und Zugangskontrolle und biometrische Lesegeräte auf.
Ein Kartenleser, ein PIN-Leser oder ein biometrischer Leser an der Bürotür ist danach voraussichtlich ein wichtiges Produkt der Klasse I. Gleiches gilt voraussichtlich für Zutrittsmanagement-Software und für Controller, die Berechtigungen prüfen und über den Zutritt entscheiden. Ein reines Ein-/Ausgabemodul ohne eigene Berechtigungslogik hat möglicherweise eine andere Kernfunktion als ein Identitätsmanagementsystem (DVO Erwägungsgrund 5; Leitlinienentwurf Rn. 142); das hängt von der Architektur ab.
Zugangsmedien sind eine eigene Frage. Anhang IV Nr. 3 nennt „Chipkarten oder ähnliche Geräte, einschließlich Sicherheitselemente“. Die Durchführungsverordnung zählt „physische Zugangskarten“ ausdrücklich dazu, beschreibt Chipkarten aber als Sicherheitselemente in einem Trägermaterial, die so konzipiert sind, dass sie Schutz mindestens auf AVA_VAN-Stufe 4 bieten (Anhang II Nr. 3). Eine Karte mit einem solchen Sicherheitselement ist für ihren Hersteller voraussichtlich ein kritisches Produkt. Für den Leser, der solche Karten liest, bleibt es bei der Einordnung nach seiner eigenen Kernfunktion.
Video und Alarm: Kernfunktion vor Einzelfunktion
Ein NVR kann einen PoE-Switch und ein Betriebssystem enthalten, ein VMS konfiguriert Kameras und verteilt Firmware. Nach Art. 7 Abs. 1 Satz 2 führt die Integration eines Produkts mit einer Kernfunktion aus Anhang III für sich genommen nicht dazu, dass das aufnehmende Produkt den Verfahren für wichtige Produkte unterliegt. Nach Erwägungsgrund 5 der DVO entspricht ein Produkt, das die Funktionen einer Kategorie ausüben kann, dessen Kernfunktion sich aber unterscheidet, nicht deren technischer Beschreibung; ebenso der Leitlinienentwurf in Rn. 141.
Anhang III Nr. 6 nennt „Netzmanagementsysteme“. Die Durchführungsverordnung beschreibt sie als Produkte, die „verbundene Netzkomponenten wie Server, Router, Switches, Arbeitsplatzrechner, Drucker oder mobile Geräte verwalten, indem sie sie überwachen und ihren Netzbetrieb und ihre Konfiguration kontrollieren“. Ein VMS, dessen Hauptmerkmale Aufzeichnung, Anzeige und Auswertung von Video sind, hat eine andere Kernfunktion. Näher an Nr. 6 liegt ein Werkzeug, das vor allem Netzbetrieb und Konfiguration vieler Geräte steuert. Verkaufen Sie ein Zutrittsmodul Ihres VMS auch getrennt, ist es nach dem Leitlinienentwurf (Rn. 145) als eigenes Produkt nach seiner eigenen Kernfunktion einzuordnen.
Anhang IV Nr. 1 („Hardwaregeräte mit Sicherheitsboxen“) beschreibt die DVO als Geräte, die sensible Daten sicher speichern, verarbeiten oder verwalten oder kryptografische Vorgänge ausführen, aus mehreren diskreten Bauelementen bestehen und deren physische Hülle Manipulation erkennt, ihr widersteht oder darauf reagiert. Ein Sabotagekontakt im Gehäuse einer Melderzentrale reicht dafür nach dem Wortlaut nicht; maßgeblich ist die Kernfunktion (Art. 8 Abs. 1; DVO Erwägungsgrund 2). Bei Zentralen mit Schlüsselspeicher und Manipulationsschutz sollten Sie diese Abgrenzung dokumentieren.
Typische Produkte und ihre wahrscheinliche Einordnung
Die Tabelle ist eine technische Ersteinschätzung und keine verbindliche Einordnung. Maßgeblich ist die Kernfunktion des konkreten Produkts (Art. 7 Abs. 1, Art. 8 Abs. 1).
| Produkt | Wahrscheinliche Einordnung | Fundstelle |
|---|---|---|
| Zutrittsleser für Karte, PIN oder Biometrie | voraussichtlich Klasse I | Anhang III Klasse I Nr. 1; DVO (EU) 2025/2392 Anhang I Nr. 1 nennt Lesegeräte für Authentifizierung und Zugangskontrolle und biometrische Lesegeräte |
| Zutrittscontroller mit Berechtigungsprüfung, Zutrittsmanagement-Software | voraussichtlich Klasse I | Anhang III Klasse I Nr. 1; DVO Anhang I Nr. 1: Zugangsverwaltungssysteme für den Zugang zu physischen Standorten |
| Zugangskarte oder -medium mit Sicherheitselement (Hersteller des Mediums) | voraussichtlich kritisch | Anhang IV Nr. 3; DVO Anhang II Nr. 3 nennt physische Zugangskarten, Sicherheitselement mindestens AVA_VAN-Stufe 4 |
| IP-Kamera für gewerbliche Objekte | abhängig von der Kernfunktion | Anhang III Klasse I Nr. 17; DVO Anhang I Nr. 17 setzt Schutz von Verbrauchern in einer Wohnumgebung voraus, ohne diesen Bezug voraussichtlich Standard |
| NVR und VMS-Software für gewerbliche Anlagen | abhängig von der Kernfunktion | Anhang III Klasse I Nr. 17 (zentrale Steuerung) und Nr. 6 (Netzmanagement) nur bei passender Kernfunktion; Art. 7 Abs. 1 Satz 2 |
| Einbruch- oder Brandmelderzentrale für gewerbliche Objekte | abhängig von der Kernfunktion | Anhang III Klasse I Nr. 17 (Alarmanlagen, Wohnumgebung); Anhang IV Nr. 1 nur bei entsprechender Kernfunktion (DVO Anhang II Nr. 1) |
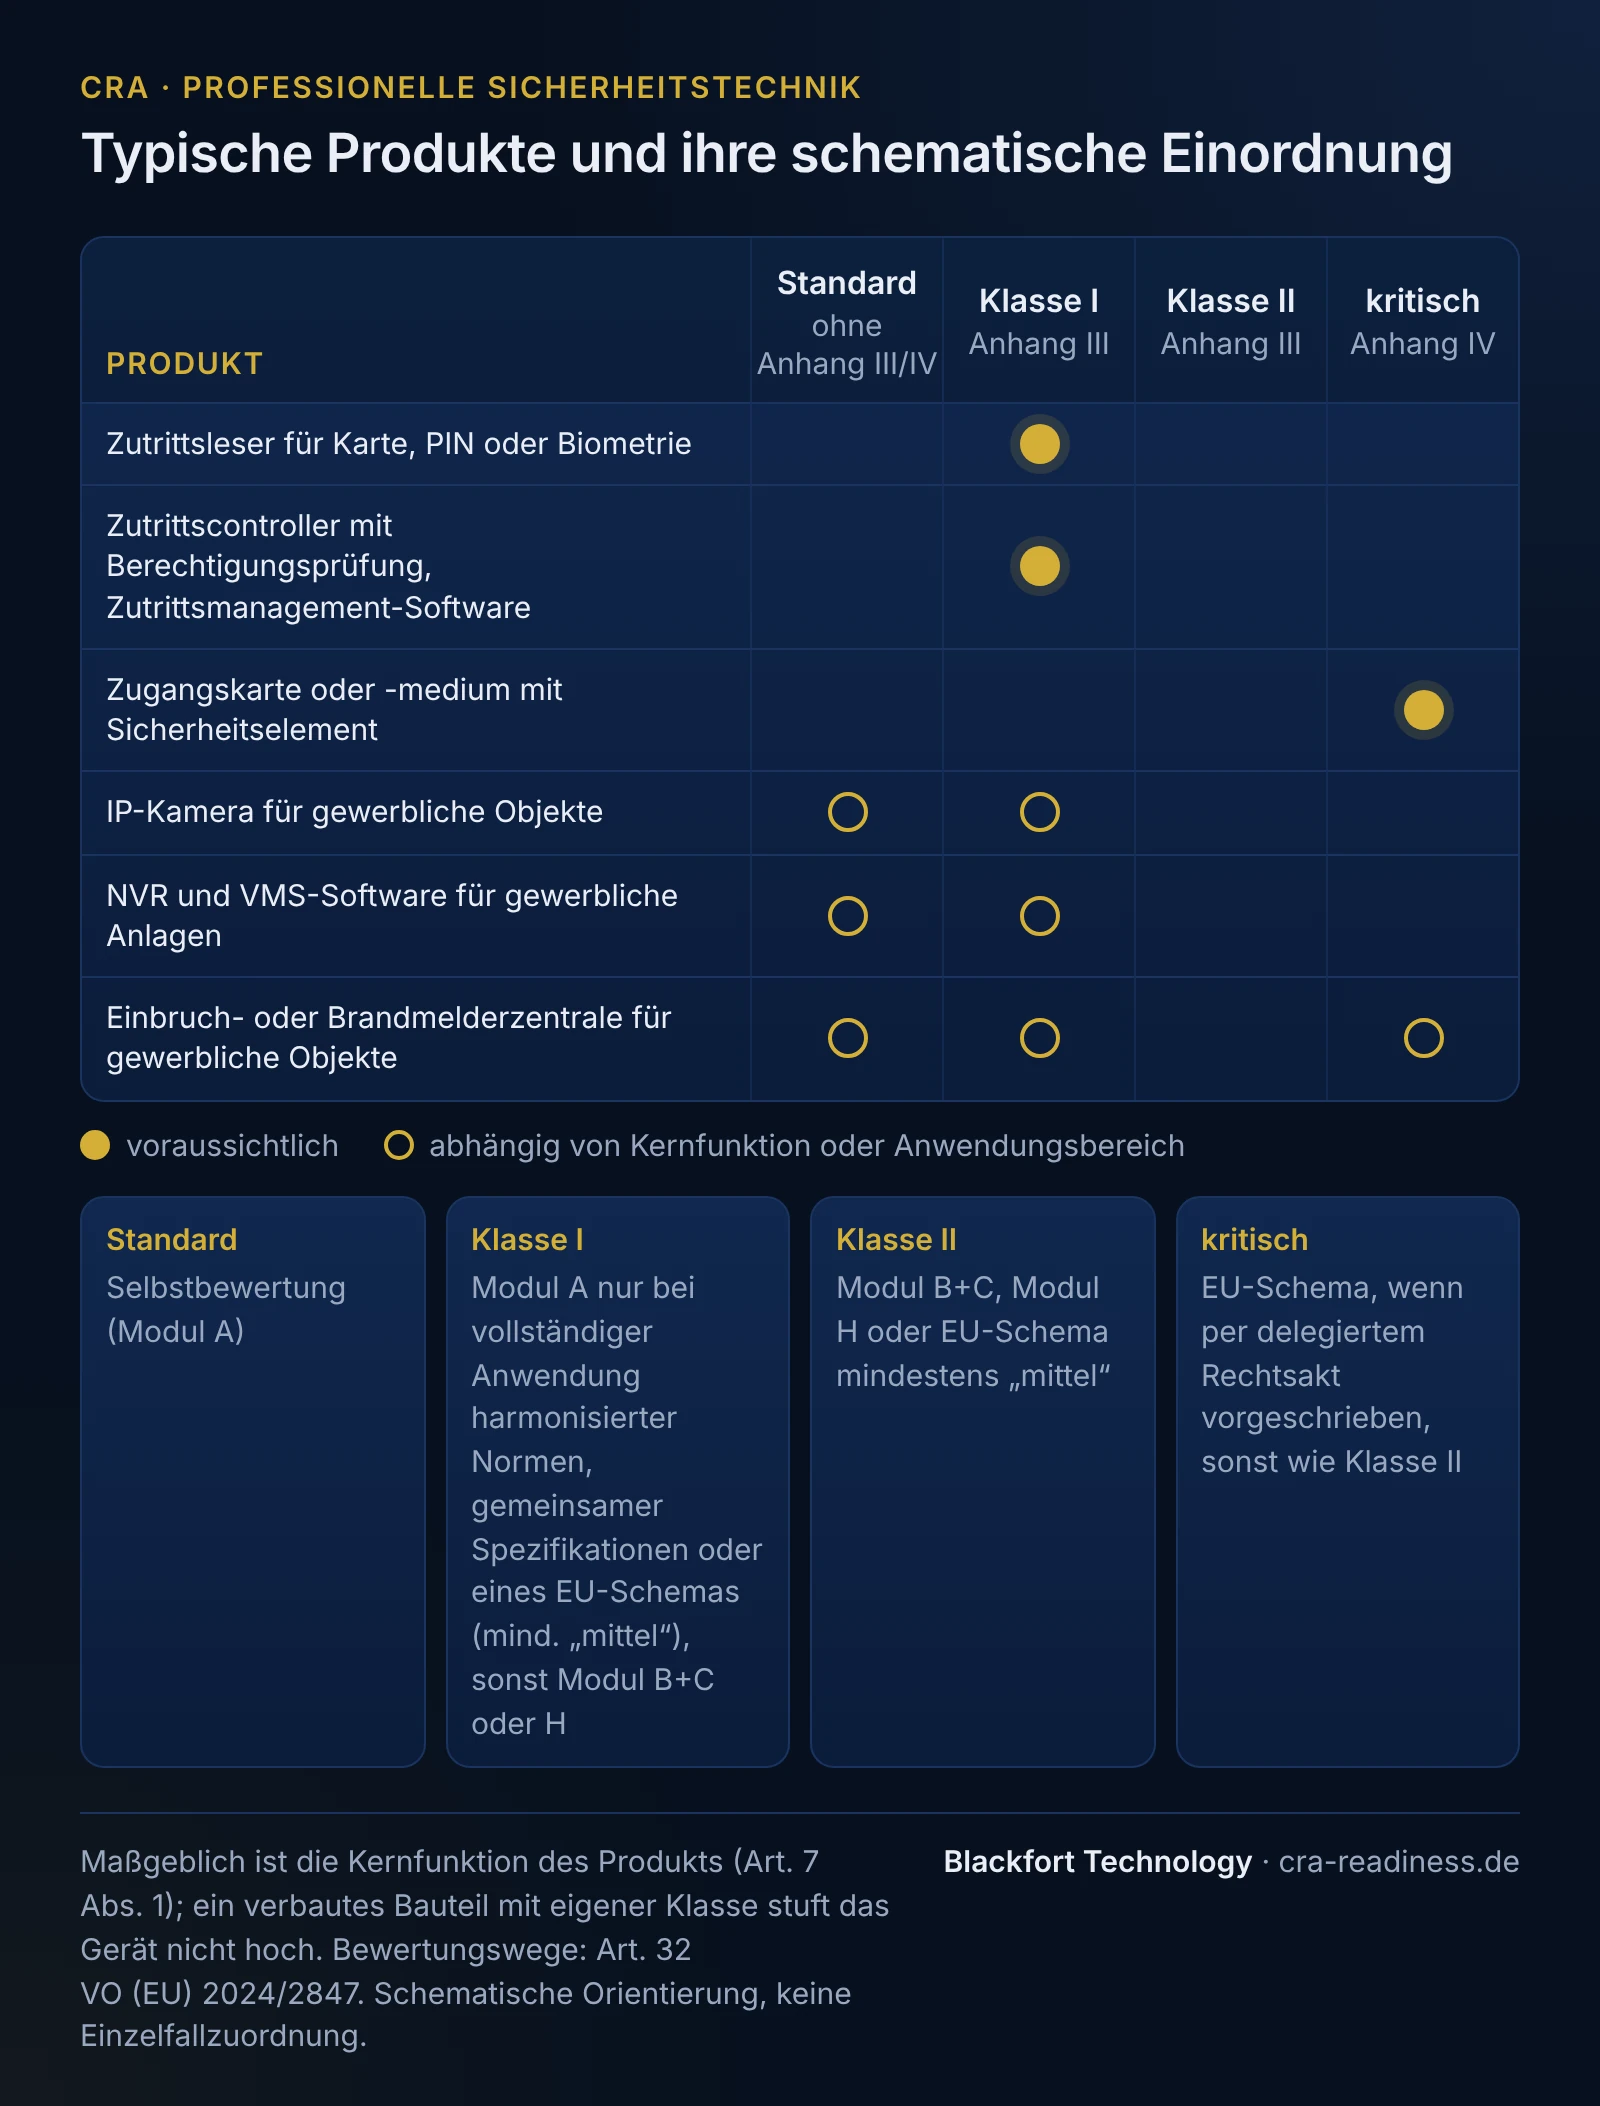
Für Klasse I ist das interne Verfahren nach Modul A nur möglich, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Schema mindestens der Stufe „mittel“ vollständig angewandt werden; sonst gilt Modul B und C oder Modul H (Art. 32 Abs. 2). Am 01.11.2026 war im Amtsblatt keine harmonisierte Norm zum CRA veröffentlicht. Für kritische Produkte gilt Art. 32 Abs. 4. Mehr dazu unter Produktklassen und Konformitätsbewertung.
Fristen und Pflichten für Hersteller von Sicherheitstechnik
Seit dem 11.09.2026 gilt die Meldepflicht nach Art. 14 (Art. 71 Abs. 2). Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden Sie über die einheitliche Meldeplattform nach Art. 16, mit Frühwarnung innerhalb von 24 Stunden und Meldung innerhalb von 72 Stunden (Einzelheiten unter Meldepflicht seit September 2026). Nach Art. 69 Abs. 3 gilt das auch für Produkte, die vor dem 11.12.2027 in Verkehr gebracht wurden. Die Pflicht erfasst damit auch Geräte, die Sie in früheren Jahren ausgeliefert haben.
Die übrigen Pflichten gelten ab dem 11.12.2027 (Art. 71 Abs. 2). Produkte, die vorher in Verkehr gebracht wurden, unterliegen ihnen nur bei einer wesentlichen Änderung ab diesem Zeitpunkt (Art. 69 Abs. 2). Automatische Sicherheitsaktualisierungen verlangt Anhang I Teil I Nr. 2 Buchst. c nur „gegebenenfalls“. Erwägungsgrund 56 erläutert dazu, dass die Anforderungen an automatische Aktualisierungen nicht für Produkte gelten, bei denen Nutzer sie normalerweise nicht erwarten würden, etwa für den Einsatz in professionellen IKT-Netzen; als Erwägungsgrund dient er der Auslegung dieses „gegebenenfalls“ und ist selbst keine Ausnahmevorschrift.
Zwei weitere Punkte sind für Ihre Branche besonders wichtig. Erstens die Datenfernverarbeitung: Nach Art. 3 Nr. 1 und 2 gehört eine entfernt stattfindende Datenverarbeitung zum Produkt, wenn der Hersteller ihre Software selbst oder unter seiner Verantwortung konzipiert und entwickelt hat und das Produkt ohne sie eine seiner Funktionen nicht erfüllen könnte; Erwägungsgrund 12 nennt als Beispiel Cloud-Funktionen zur Fernsteuerung intelligenter Haushaltsgeräte. Ein eigener Cloud-Dienst für Fernzugriff, Fernparametrierung oder Update-Verteilung kann das erfüllen. Der Leitlinienentwurf hält den Betreiber des Dienstes nicht für ausschlaggebend (Rn. 196) und behandelt zugekaufte SaaS-Dienste wie Komponenten (Rn. 200 bis 202). Zweitens lange Lebenszyklen: Müssen Ihre Geräte mit bestehenden Schnittstellen und Bestandsanlagen zusammenarbeiten, gehören die Einschränkungen in die Risikobewertung nach Art. 13 Abs. 2; der Leitlinienentwurf empfiehlt, sie samt Ausgleichsmaßnahmen zu dokumentieren (Rn. 30 bis 32). Zu Ersatzgeräten für Bestandsanlagen siehe die Fragen unten.
Ein konstruiertes Beispiel
Das Beispiel ist frei gebildet und beschreibt kein bestimmtes Unternehmen. Ein mittelständischer Hersteller bietet Zutrittsleser, Türcontroller, eine lokal installierte Zutrittsmanagement-Software und eine IP-Kameraserie für Gewerbeobjekte an, dazu einen eigenen Cloud-Dienst für den Fernzugriff. Er hält im Produktregister je Produkt eine Kernfunktion fest, ordnet Leser, Controller und Software voraussichtlich Klasse I zu und plant früh eine notifizierte Stelle ein. Eine Kameraserie geht auch über Onlinehändler an Privatkunden; diesen Fall markiert er zur Prüfung durch die Rechtsabteilung. Den Cloud-Dienst beschreibt er als Datenfernverarbeitung in der technischen Dokumentation, eine ältere Leser-Schnittstelle für Bestandsanlagen als Einschränkung mit Ausgleichsmaßnahmen.
Nächste Schritte und wie Blackfort Technology unterstützt
- Produktregister und Einordnung: Wir schätzen Anwendungsbereich und Kategorie technisch ein und markieren offene Fälle wie Nr. 17 zur Prüfung durch Ihre Rechtsabteilung (Gap-Analyse).
- Meldeprozess: Aufbau von Meldeprozess und CVD nach Art. 14 (Meldeprozess und PSIRT).
- SBOM: Software-Stücklisten aus Ihrer Build-Kette für Firmware und Software (SBOM-Beratung).
- Technische Dokumentation: Unterlagen nach Anhang VII und, wo nötig, Vorbereitung für eine notifizierte Stelle (Technische Dokumentation).
Angrenzende Themen finden Sie unter Gebäudetechnik und GLT, Netzwerk- und Security-Hardware und, für Funkleser und Funkmelder, Funkgeräte und RED-DA. Einen ersten Überblick gibt der Betroffenheits-Check. Diese Seite ist eine technische Ersteinschätzung und keine Rechtsberatung.
Häufige Fragen
Fällt unsere professionelle IP-Kamera unter Anhang III Klasse I Nr. 17?+
Sind Zutrittsleser für Bürogebäude wichtige Produkte?+
Ist unser VMS ein Netzmanagementsystem nach Anhang III Nr. 6?+
Gilt die Meldepflicht auch für bereits installierte Anlagen?+
Gehört unser Cloud-Dienst für den Fernzugriff zum Produkt?+
Fällt ein Ersatzleser für eine Bestandsanlage unter den CRA?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex
- Durchführungsverordnung (EU) 2025/2392 (technische Beschreibung wichtiger und kritischer Produkte), EUR-Lex
- Entwurf der Leitlinie der Kommission zur Anwendung des CRA, Inhalt am 27.07.2026 gebilligt (C(2026) 5252, bisher nur englisch; förmliche Annahme ausstehend)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).