
CRA Readiness Audit
CRA Readiness Audit: Wo steht Ihr CRA-Programm wirklich?
Ihre Organisation meldet Fortschritt beim Cyber Resilience Act. Wir prüfen, was davon nachgewiesen ist. Ob Ihr eigenes Team oder ein Dienstleister umsetzt: Blackfort Technology prüft das CRA-Programm unabhängig von der Projektleitung und sieht sich Umfang, Nachweise und Meldefähigkeit an, mit Stichproben an Code, Prozessen und Dokumenten. Sie erhalten einen Bericht, der ohne Fachwissen lesbar ist, mit einer Bewertung je Produkt und den Punkten, die eine Entscheidung der Geschäftsführung brauchen.
Warum eine unabhängige Prüfung
Die Herstellerpflichten aus dem CRA liegen bei Ihrem Unternehmen. Die Meldepflicht nach Art. 14 gilt seit dem 11. September 2026, die übrigen Herstellerpflichten gelten ab dem 11. Dezember 2027 (Art. 71 Abs. 2). Auf begründetes Verlangen der Marktüberwachungsbehörde muss der Hersteller alle Informationen und Unterlagen übermitteln, die die Konformität des Produkts und seiner Verfahren mit Anhang I belegen (Art. 13 Abs. 22). Für die Nichteinhaltung der grundlegenden Cybersicherheitsanforderungen in Anhang I und Verstöße gegen die Pflichten aus Art. 13 und 14 sieht Art. 64 Abs. 2 Geldbußen von bis zu 15 Mio. Euro oder bei Unternehmen bis zu 2,5 % des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres vor, je nachdem, welcher Betrag höher ist.
Ein Statusbericht aus dem eigenen Projekt sagt Ihnen, was getan wurde. Die Prüfung zeigt Ihnen anhand von Stichproben, wo das Programm steht: ob alle Produkte erfasst sind, ob die Nachweise vorliegen und nachvollziehbar sind, wenn die Marktüberwachungsbehörde sie anfordert, und ob die Meldekette auch nachts und am Wochenende besetzt ist. Dafür sehen wir uns die Belege selbst an.
Was die Geschäftsführung erhält
Ein Bericht, den Sie ohne Fachwissen lesen können und dessen Bewertungen Ihr Team an den Belegen nachvollziehen kann.
01
Ergebnis auf einer Seite
Gesamtbild mit Bewertung je Produkt und Prüffeld, die wichtigsten Risiken und die Entscheidungen, die bei Ihnen liegen.
02
Feststellungen mit Belegen
Zu jeder Bewertung die geprüfte Stichprobe, damit Projektleitung und Entwicklung sie nachvollziehen können.
03
Empfehlungen nach Dringlichkeit
Was sofort nötig ist, etwa für die bereits geltende Meldepflicht, und was bis zum 11. Dezember 2027 erledigt sein muss.
04
Stellungnahme der Projektleitung
Mit Ihrer Zustimmung sieht die Projektleitung die Feststellungen vorab. Geht ihre Stellungnahme in der vereinbarten Frist ein, steht sie im Bericht.
05
Abschlussgespräch
Durchsicht mit der Geschäftsführung, auf Wunsch gemeinsam mit der Projektleitung.
Management Summary: so sieht das Ergebnis aus
Auszug aus der Übersicht eines Prüfberichts, fiktives Beispiel mit zwei Produkten. Gesamtstatus: Handlungsbedarf, Nachweislage teilweise belastbar.
| Prüffeld | Steuerung A | Gateway B | Wichtigste Feststellung |
|---|---|---|---|
| Umfang und Produktregister | teilweise belegt | belegt | Bei Steuerung A fehlen zwei ältere Varianten im Register. |
| Risikobewertung und Anhang I | teilweise belegt | nicht belegt | Für Gateway B liegt keine dokumentierte Risikobewertung vor. |
| Schwachstellen und SBOM | belegt | teilweise belegt | Gateway B: SBOM wird erzeugt, Befunde werden nicht nachverfolgt. |
| Meldefähigkeit nach Art. 14 | nicht belegt | nicht belegt | Keine Vertretung außerhalb der Geschäftszeiten benannt. |
| Dokumentation und Steuerung | teilweise belegt | teilweise belegt | Unterstützungszeitraum nicht festgelegt. |
Empfehlung an die Geschäftsführung im Beispiel: Meldeverfahren mit Vertretung kurzfristig absichern, Risikobewertung für Gateway B nachweisen, Unterstützungszeitraum festlegen. Fiktives Beispiel zur Veranschaulichung, keine Kundendaten. „Belegt“ heißt: Die geprüfte Stichprobe war vollständig und nachvollziehbar. Eine Aussage zur Konformität ist das nicht.
Was wir prüfen
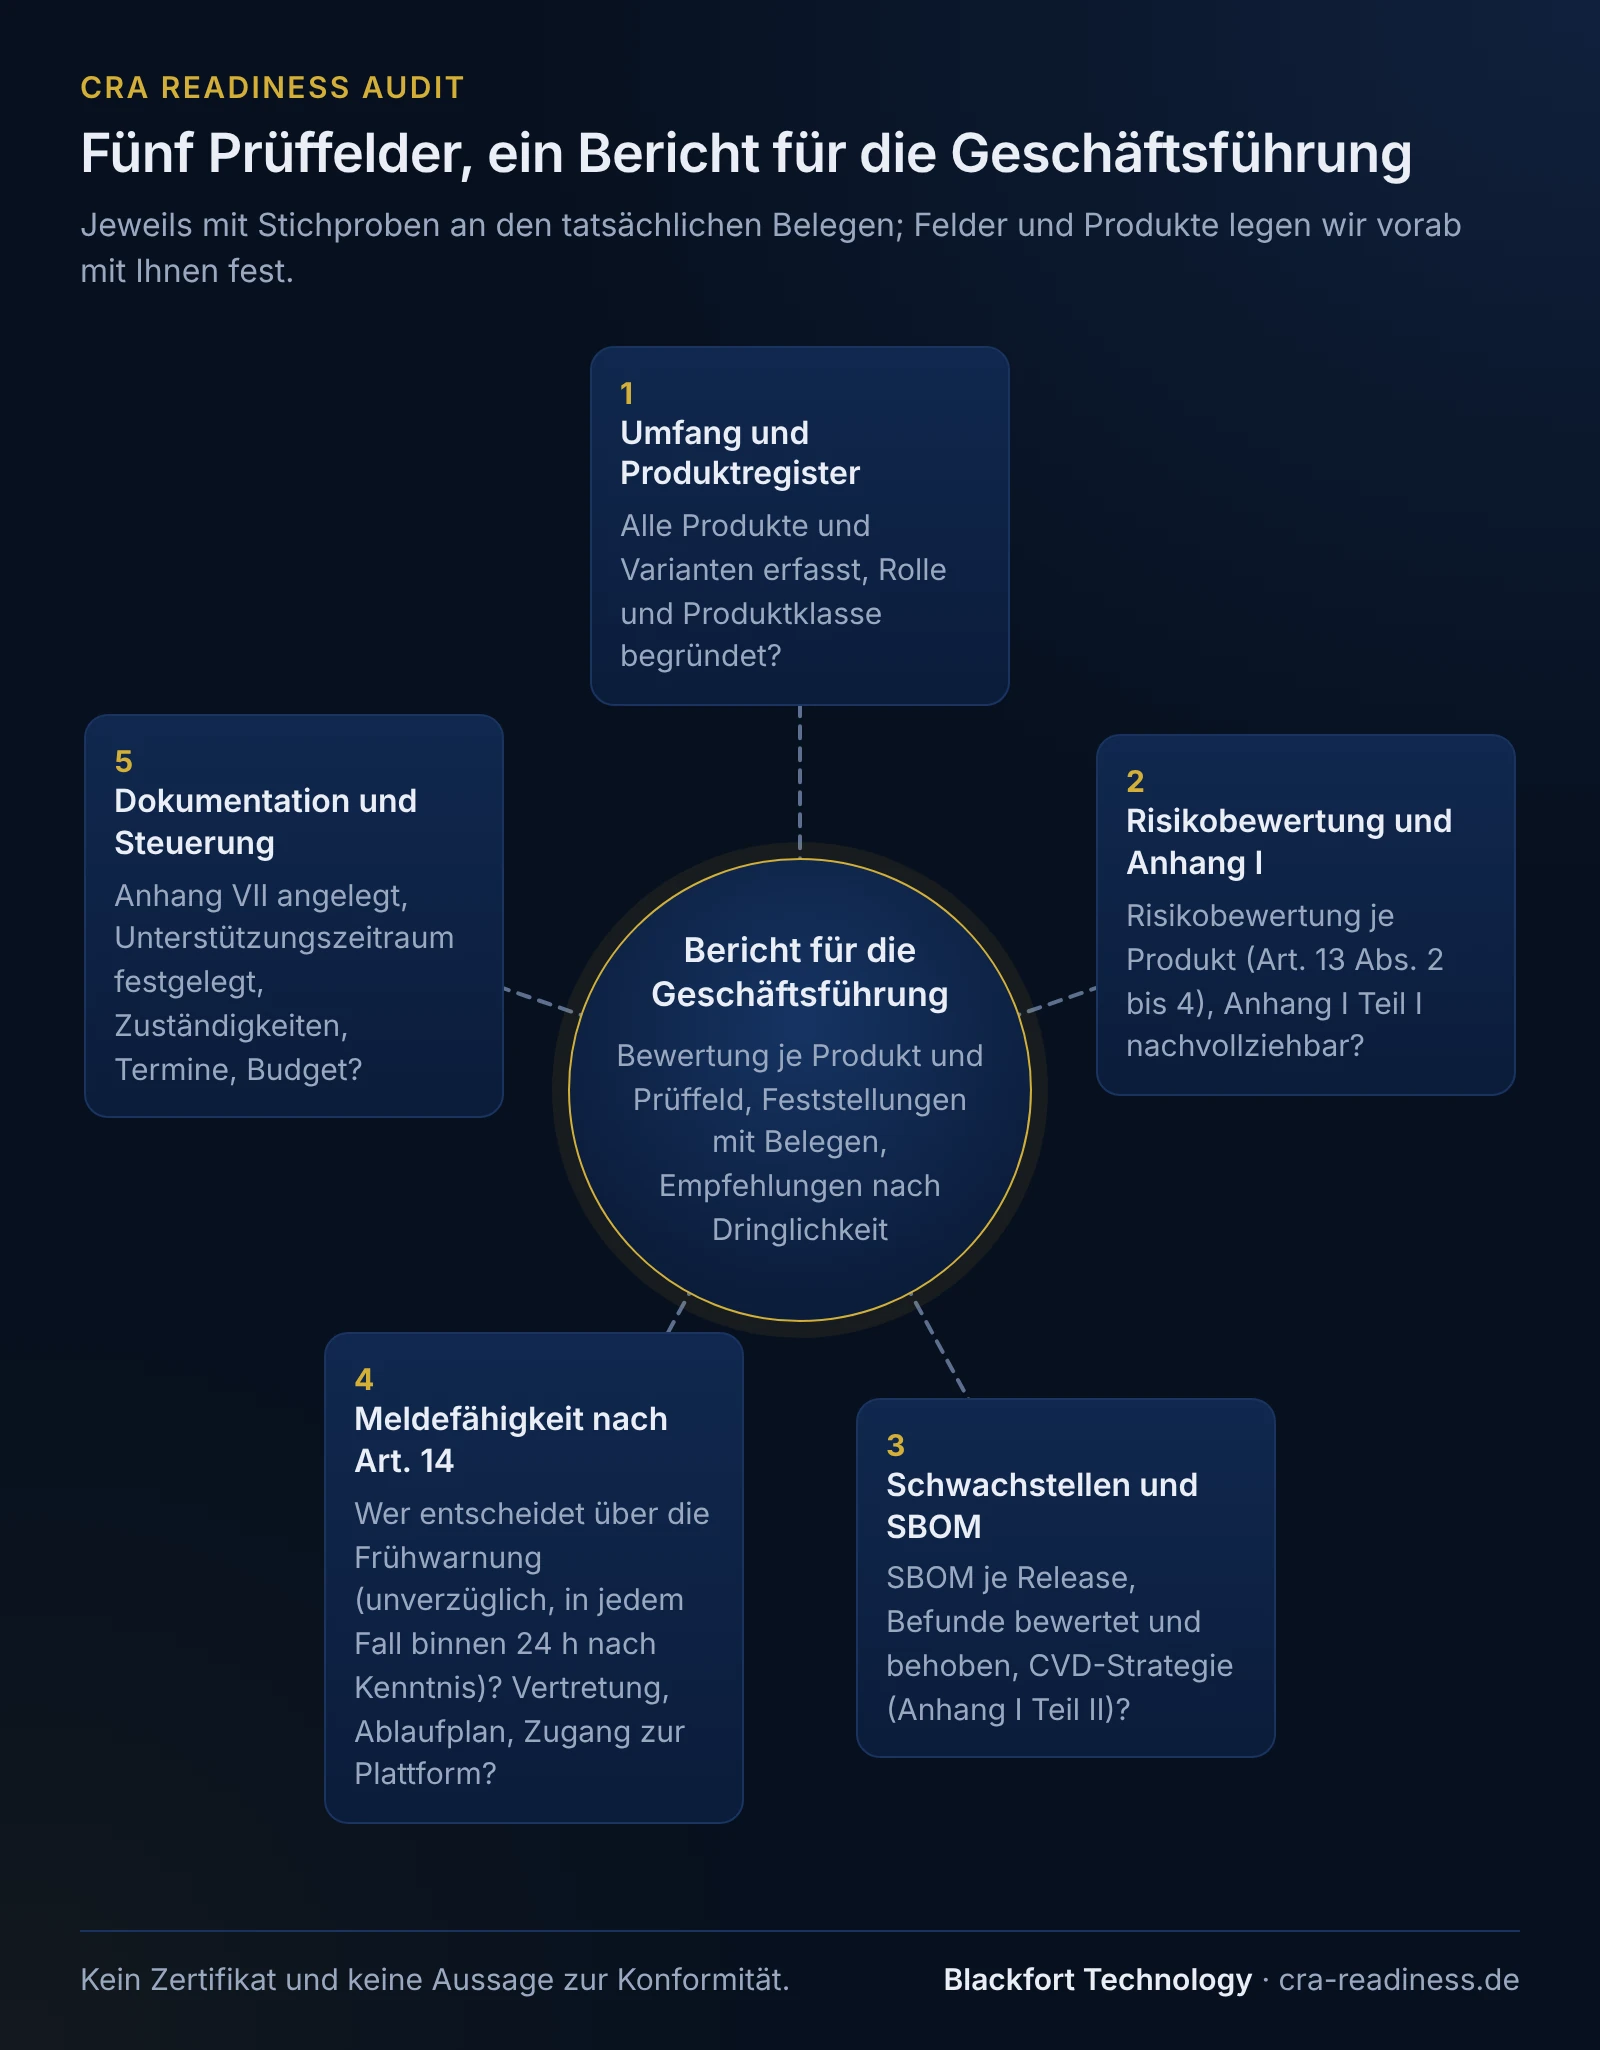
Fünf Prüffelder, jeweils mit Stichproben an den tatsächlichen Belegen. Welche Felder und Produkte geprüft werden, legen wir vorab mit Ihnen fest.
Umfang und Produktregister
Sind alle Produkte und Varianten mit digitalen Elementen erfasst, ist für jedes dokumentiert, welche Rolle und Produktklasse Ihr Unternehmen zugrunde legt und warum, und sind offene Rechtsfragen zur Klärung durch Ihre Rechtsabteilung oder Kanzlei markiert?
Risikobewertung und Anhang I
Gibt es je Produkt eine dokumentierte Risikobewertung nach Art. 13 Abs. 2 bis 4, und lassen sich die Anforderungen aus Anhang I Teil I an Code, Konfiguration und Tests nachvollziehen?
Schwachstellen und SBOM
Entsteht je Release eine Software-Stückliste, werden Schwachstellen bewertet und behoben, und gibt es eine Strategie zur koordinierten Offenlegung von Schwachstellen nach Anhang I Teil II?
Meldefähigkeit nach Art. 14
Wer entscheidet über die Frühwarnung, die unverzüglich, spätestens 24 Stunden nach Kenntnis fällig ist? Gibt es Vertretung, Ablaufplan und Zugang zur einheitlichen Meldeplattform?
Dokumentation und Steuerung
Ist die technische Dokumentation nach Anhang VII angelegt und der Unterstützungszeitraum festgelegt? Hat das Programm Zuständigkeiten, Termine und ein Budget, das zu den offenen Punkten passt?
CRA-Gap-Analyse oder CRA Readiness Audit?
Zwei Leistungen für zwei Ausgangslagen. Die Gap-Analyse startet die Umsetzung, das Audit bewertet eine laufende.
| CRA-Gap-Analyse | CRA Readiness Audit | |
|---|---|---|
| Auftraggeber | Fachbereich, Produktmanagement, Entwicklung | Geschäftsführung |
| Voraussetzung | noch kein CRA-Programm | laufendes CRA-Programm |
| Ziel | Lücken erkennen und Maßnahmen planen | Stand unabhängig bewerten |
| Vorgehen | gemeinsam mit Ihren Teams | Stichproben an den Belegen, unabhängig von der Projektleitung |
| Ergebnis | Lückenbericht je Produkt und priorisierter Maßnahmenplan | Bericht für die Geschäftsführung mit Bewertung je Produkt |
| Folgefrage | Was müssen wir umsetzen? | Wo müssen wir eingreifen? |
Mehr zur Gap-Analyse: https://cra-readiness.de/cra-gap-analyse
So läuft die Prüfung
Fünf Schritte vom Auftrag bis zum Abschlussgespräch.
1
Auftrag und Umfang
Erstgespräch mit der Geschäftsführung: Produkte, Prüffelder, Ansprechpartner und Termine. Danach erhalten Sie ein Angebot mit klar abgegrenztem Umfang.
2
Unterlagen
Ihr Team stellt die vorhandenen Nachweise bereit, dazu Lesezugriff auf Code, Build und Ticketsystem, gern auf Ihrer Infrastruktur.
3
Stichproben und Gespräche
Wir prüfen die Belege selbst und sprechen gezielt mit Projektleitung, Entwicklung und Betrieb.
4
Bericht
Bewertung je Produkt und Prüffeld, Feststellungen mit Belegen, Empfehlungen nach Dringlichkeit, auf Wunsch mit Stellungnahme der Projektleitung.
5
Abschlussgespräch
Gemeinsame Durchsicht mit der Geschäftsführung. Danach entscheiden Sie, was folgt.
Ihr Ansprechpartner
Christian Gebhardt · Gründer und Geschäftsführer, Blackfort Technology
Ihre Anfrage nimmt Christian Gebhardt, Gründer und Geschäftsführer von Blackfort Technology, gern persönlich entgegen. Im kostenlosen Erstgespräch klären Sie gemeinsam, was Sie brauchen; die Beratung übernimmt das Team von Blackfort Technology.
Was „unabhängig“ hier heißt
Hat Blackfort Technology in Ihrem Unternehmen am CRA-Programm mitgewirkt, legen wir das vor dem Auftrag offen; ob wir dennoch prüfen, entscheiden Sie. Teile, die wir selbst umgesetzt haben, kennzeichnen wir im Bericht als nicht unabhängig bewertet. Blackfort Technology berät auch bei der Umsetzung. Die Umsetzung der Empfehlungen gehört nicht zur Prüfung; ob und von wem Sie sie umsetzen lassen, entscheiden Sie.
Wir berichten an die Geschäftsführung, die uns beauftragt.
Fünf Fragen, die der Bericht beantwortet
Was ist tatsächlich belegt? Abgleich von gemeldetem Projektstatus, gelebten Prozessen und nachprüfbaren Belegen in den Stichproben.
Wo haben wir kritische Lücken? Bewertung der wesentlichen Risiken, zuerst bei der Meldepflicht, die bereits gilt.
Passen Planung und Zuständigkeiten zu den offenen Punkten? Einschätzung von Planung, Zuständigkeiten und Umsetzungsstand.
Welche Entscheidungen liegen bei mir? Empfehlungen nach Dringlichkeit, mit der Stelle, die entscheiden muss.
Wie verfolge ich den Fortschritt? Meilensteine und Nachweise, die Sie künftig von Ihrem Team verlangen können.
Abgrenzung
Damit die Erwartungen von Anfang an stimmen:
- Wir erbringen keine Rechtsdienstleistung. Rechtlich zu entscheidende Fragen, etwa Anwendungsbereich, Rolle oder Produktklasse, markieren wir zur Prüfung durch Ihre Rechtsabteilung oder Kanzlei.
- Wir sind keine notifizierte Stelle. Der Bericht ist kein Zertifikat und keine Bescheinigung und ersetzt nicht die Konformitätsbewertung nach Art. 32.
- Die Prüfung beruht auf Stichproben. Sie zeigt den Stand der geprüften Belege und stellt nicht fest, dass alle Anforderungen erfüllt sind.
- Wir sind keine Wirtschaftsprüfer. Der Bericht enthält kein Prüfungsurteil und kein Testat.
- Penetrationstests gehören nicht zu unserem Angebot.
Die Pflichten aus dem CRA bleiben bei Ihrem Unternehmen. Wir unterstützen Sie dabei, sie zu erfüllen und nachzuweisen.
Häufige Fragen
Für wen ist die Prüfung gedacht?+
Für die Geschäftsführung von Herstellern, deren CRA-Programm bereits läuft, intern oder mit einem Dienstleister, und die eine unabhängige Einschätzung wollen, bevor sie Budget freigeben oder Abnehmern antworten.
Ist das ein CRA-Audit, ein Compliance Check oder eine Zertifizierung?+
Ein „CRA-Audit“ kennt die Verordnung nicht. Audits kommen dort bei der Konformitätsbewertung durch notifizierte Stellen vor (Anhang VIII). Unsere Prüfung ist eine Bewertung Ihres Stands anhand von Stichproben, ohne Zertifikat und ohne Bescheinigung. Die Konformitätsbewertung nach Art. 32 bleibt ein eigener Schritt, je nach Produktklasse mit einer notifizierten Stelle. Einen kostenlosen Online-Selbsttest finden Sie im Betroffenheits-Check unter https://cra-readiness.de/betroffenheit.
Können Sie prüfen, was ein anderer Dienstleister umgesetzt hat?+
Ja. Wir bewerten die Ergebnisse anhand der Belege und äußern uns nicht zur Arbeitsweise des Dienstleisters. Mit Ihrer Zustimmung kann die Projektleitung zu den Feststellungen Stellung nehmen. Der Bericht geht an die Geschäftsführung, die uns beauftragt.
Was kostet die Prüfung?+
Das hängt von der Zahl der Produkte und Prüffelder ab. Nach einem kostenlosen Erstgespräch erhalten Sie ein Angebot mit klar abgegrenztem Umfang.
Wie viel Arbeit macht das für unser Team?+
Ihr Team stellt die vorhandenen Unterlagen und Zugänge bereit und steht für gezielte Gespräche zur Verfügung. Den Umfang legen wir vorab fest, damit Ihr Team den Aufwand planen kann.
Zum Weiterlesen
- CRA-Gap-Analyse
- CRA-Beratung und Umsetzung
- Meldeprozess und PSIRT
- CRA für die Geschäftsführung
- Wer haftet für CRA-Verstöße?
- Welche Nachweise die Geschäftsführung verlangen sollte
- CRA-Audit: Ablauf, Umfang und Kosten
- Pflichten der Hersteller
- Bußgelder und Sanktionen
- Fristen und Zeitplan
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).
Stand: 2026-10-09
Kontakt aufnehmen
Prüfung anfragen
Nennen Sie uns Ihre Produkte und den Stand Ihres CRA-Programms. Das Erstgespräch ist kostenlos und unverbindlich; wir melden uns in der Regel innerhalb von ein bis zwei Werktagen.