
Stand: 2026-10-09
„CRA-Audit“ hören Geschäftsführer von der Projektleitung, von Abnehmern und von Beratern. Die Verordnung (EU) 2024/2847, der Cyber Resilience Act (CRA), definiert den Begriff nicht; Art. 3 enthält kein „Audit“. In den Artikeln kommt das Wort nur in der Vertraulichkeitsvorschrift des Art. 63 Abs. 1 Buchst. b vor. Als Verfahrensschritt beschrieben wird ein Audit allein in Anhang VIII, bei zwei Konformitätsbewertungsverfahren mit einer notifizierten Stelle.
Im Zusammenhang mit dem CRA kann damit vor allem eines von drei Dingen gemeint sein: das Audit einer notifizierten Stelle im Rahmen der Konformitätsbewertung, das Audit eines Abnehmers bei seinem Zulieferer oder eine unabhängige Bewertung des eigenen Stands im Auftrag der Geschäftsführung. Dieser Artikel trennt die drei, beschreibt die dritte im Einzelnen und nennt die Kostentreiber. Zum Stand am 9. Oktober 2026 gilt die Meldepflicht nach Art. 14 seit dem 11. September 2026, Kapitel IV über notifizierte Stellen seit dem 11. Juni 2026, die übrige Verordnung ab dem 11. Dezember 2027 (Art. 71 Abs. 2).
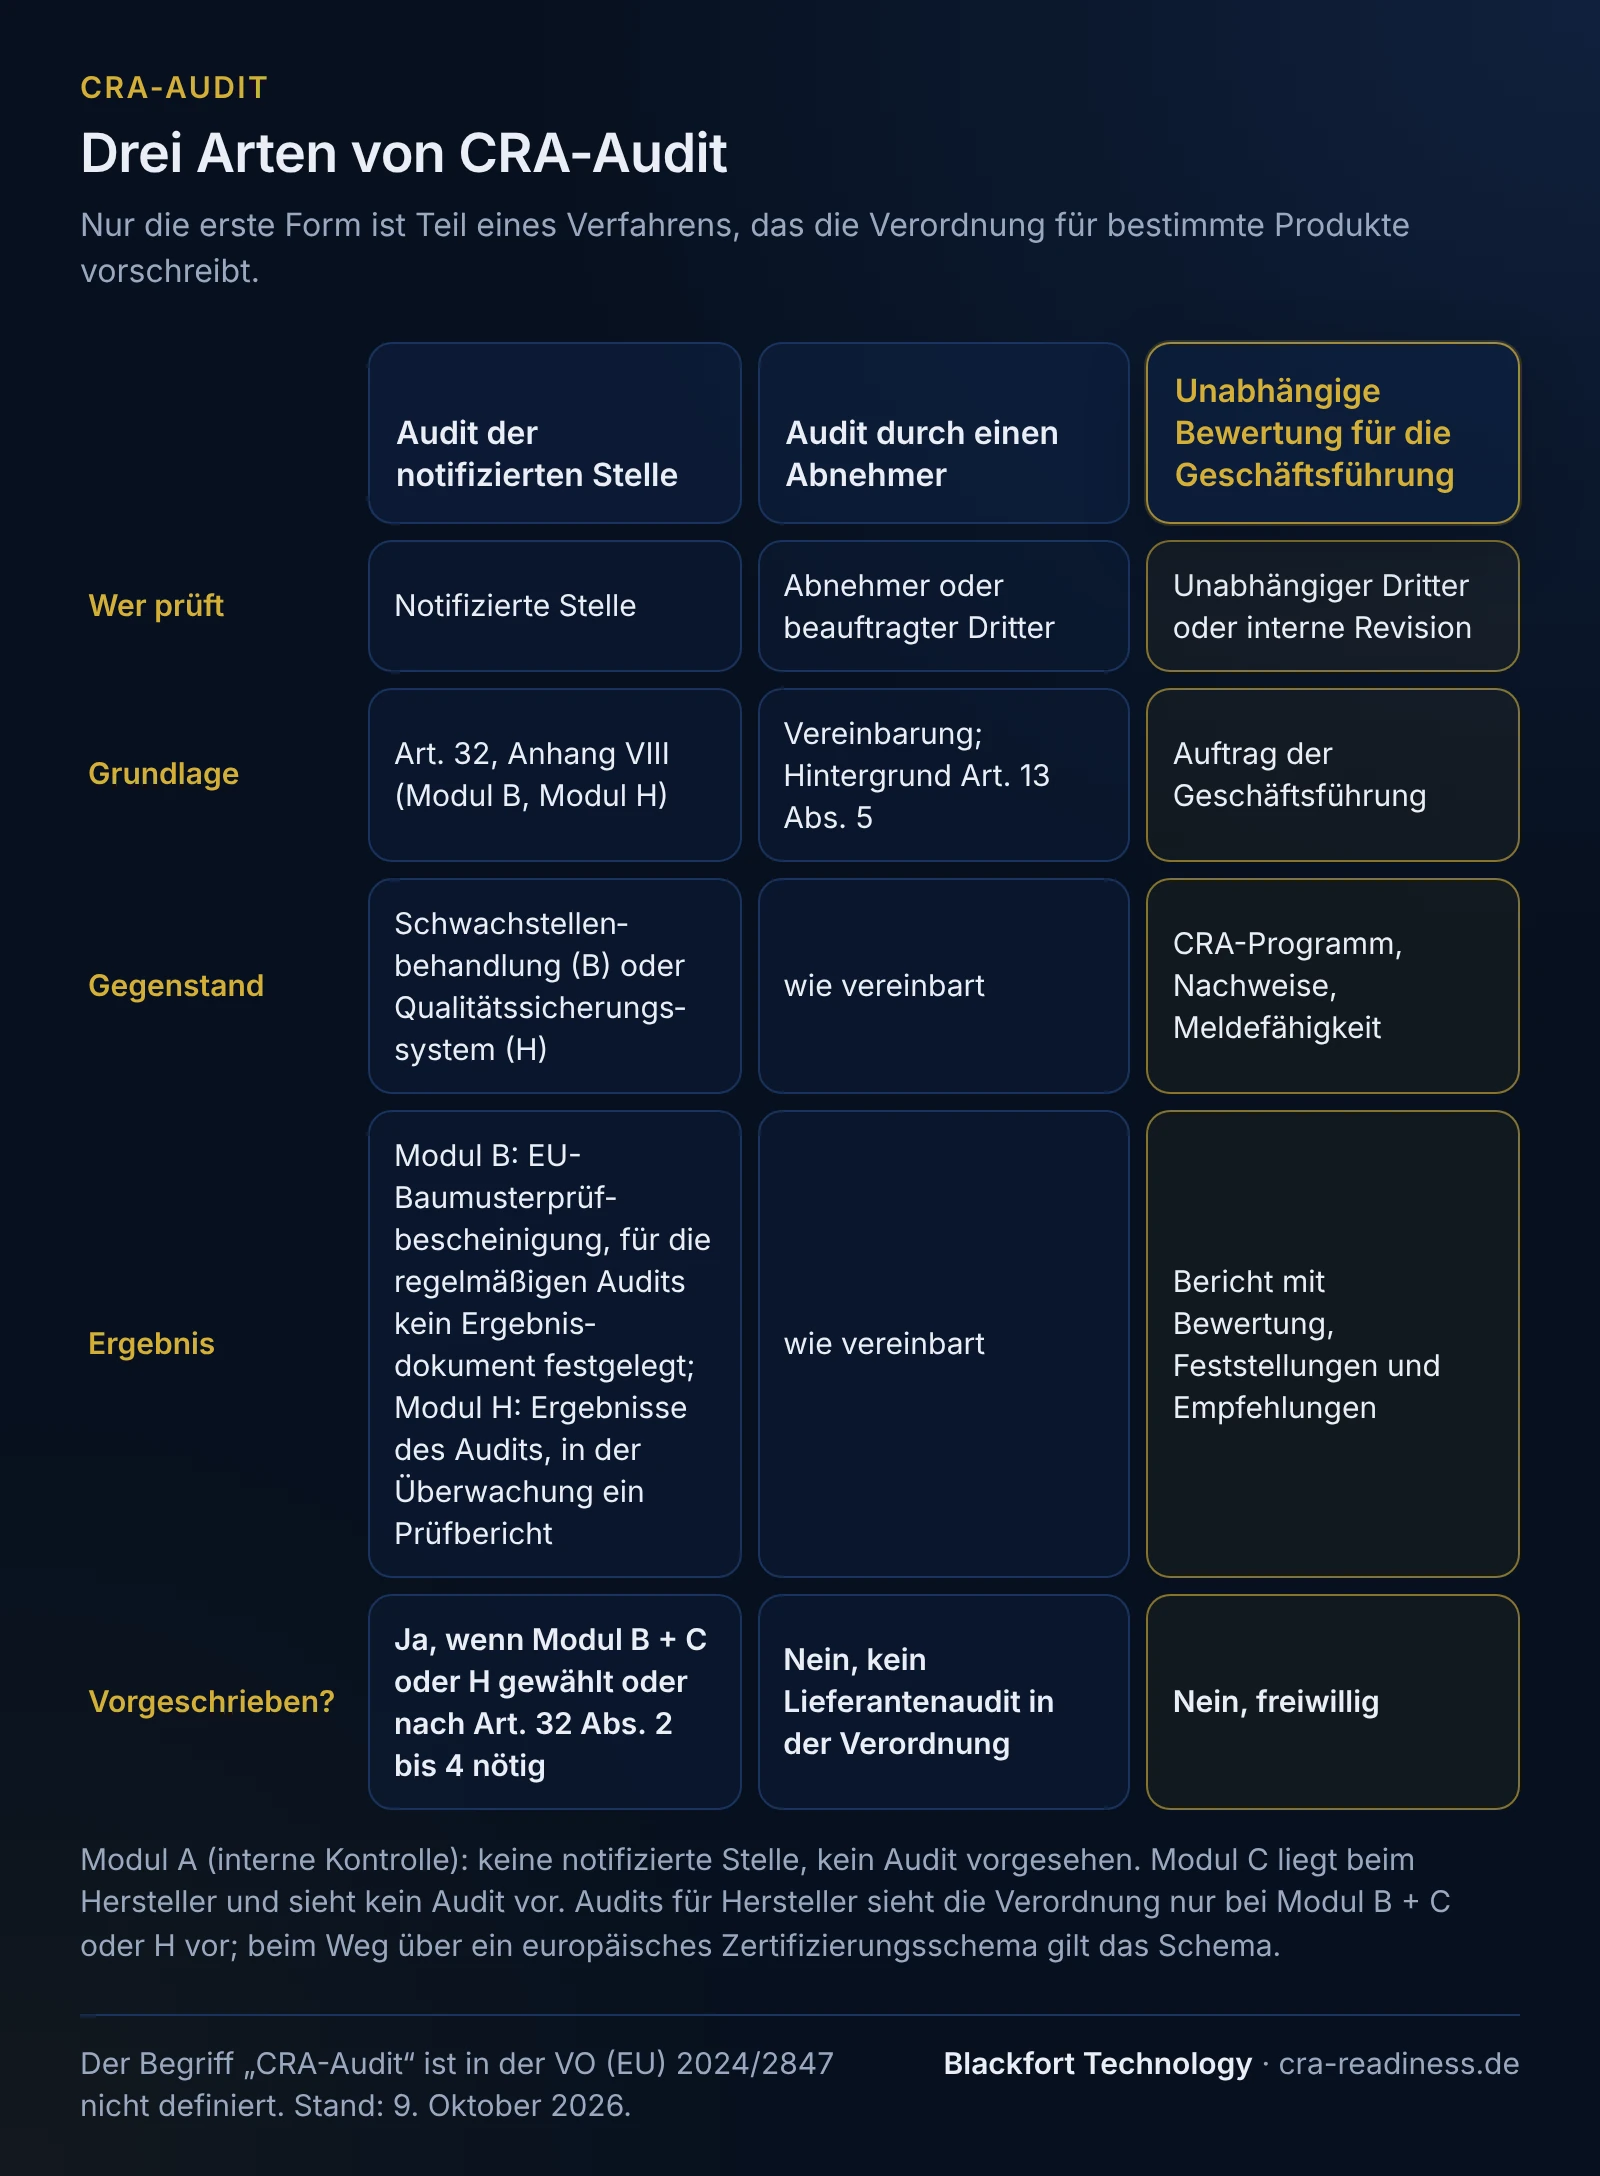
Drei Arten von CRA-Audit im Vergleich
Die Übersicht zeigt, worin sich die drei Formen unterscheiden. Für die Geschäftsführung ist vor allem die letzte Zeile wichtig: Nur die erste Form ist Teil eines Verfahrens, das die Verordnung für bestimmte Produkte vorschreibt.
| Audit der notifizierten Stelle | Audit durch einen Abnehmer | Unabhängige Bewertung für die Geschäftsführung | |
|---|---|---|---|
| Wer prüft | notifizierte Stelle | Abnehmer oder ein von ihm beauftragter Dritter | unabhängiger Dritter oder interne Revision |
| Auftraggeber | Hersteller, mit seinem Antrag | Abnehmer | Geschäftsführung des Herstellers |
| Grundlage | Art. 32, Anhang VIII Teil II (Modul B) und Teil IV (Modul H) | Vereinbarung zwischen den Unternehmen; Hintergrund ist die Sorgfaltspflicht nach Art. 13 Abs. 5 | Auftrag der Geschäftsführung |
| Gegenstand | Verfahren zur Behandlung von Schwachstellen (Modul B) oder Qualitätssicherungssystem (Modul H) | was die Unternehmen vereinbaren | CRA-Programm, Nachweise, Meldefähigkeit |
| Ergebnis | Modul B: EU-Baumusterprüfbescheinigung (Teil II Nr. 6), für die regelmäßigen Audits nach Nr. 8 legt Anhang VIII kein Ergebnisdokument fest; Modul H: Mitteilung mit den Ergebnissen des Audits und der Bewertungsentscheidung, bei Überwachungsaudits ein Prüfbericht | was die Unternehmen vereinbaren | Bericht mit Bewertung, Feststellungen und Empfehlungen |
| Von der Verordnung vorgeschrieben? | ja, wenn der Hersteller Modul B und C oder Modul H durchläuft | nein, die Verordnung nennt kein Lieferantenaudit | nein, freiwillig |
Audits der notifizierten Stelle: Teil der Konformitätsbewertung
Bevor ein Hersteller ein Produkt mit digitalen Elementen in Verkehr bringt, führt er das gewählte Konformitätsbewertungsverfahren durch oder lässt es durchführen (Art. 13 Abs. 12). Art. 32 Abs. 1 nennt vier Wege: die interne Kontrolle (Modul A), die EU-Baumusterprüfung mit anschließender Konformität mit dem Baumuster auf Grundlage einer internen Fertigungskontrolle (Modul B und C), die umfassende Qualitätssicherung (Modul H) und, sofern verfügbar und anwendbar, ein europäisches Schema für die Cybersicherheitszertifizierung. Eine notifizierte Stelle ist eine Konformitätsbewertungsstelle, die nach Art. 43 benannt wurde (Art. 3 Nr. 29).
Welche Wege offenstehen, hängt von der Produktklasse ab. Bei wichtigen Produkten der Klasse I nach Anhang III sind Modul B und C oder Modul H vorgeschrieben, wenn harmonisierte Normen, gemeinsame Spezifikationen oder Zertifizierungsschemata mindestens der Vertrauenswürdigkeitsstufe „mittel“ nicht vollständig angewandt wurden oder nicht vorhanden sind (Art. 32 Abs. 2). Für Klasse II gilt Art. 32 Abs. 3, für kritische Produkte nach Anhang IV Art. 32 Abs. 4. Die Einstufung eines Produkts ist eine Rechtsfrage des Einzelfalls; mehr unter CRA-Produktklassen und Konformitätsbewertung und CE-Kennzeichnung.
Modul A: kein Audit durch Dritte
Bei der internen Kontrolle erklärt der Hersteller die Konformität auf eigene Verantwortung (Anhang VIII Teil I Nr. 1). Eine notifizierte Stelle ist nicht beteiligt, ein Audit ist nicht vorgesehen.
Modul B und C: Baumusterprüfung mit regelmäßigen Audits
Bei der EU-Baumusterprüfung untersucht die notifizierte Stelle Konzeption und Entwicklung des Produkts und die Verfahren des Herstellers zur Behandlung von Schwachstellen und stellt bei positivem Ergebnis eine EU-Baumusterprüfbescheinigung aus (Anhang VIII Teil II Nr. 1 und 6). Nach Nr. 8 führt sie regelmäßig Audits durch, um sicherzustellen, dass die Verfahren zur Behandlung von Schwachstellen nach Anhang I Teil II angemessen umgesetzt werden. Modul C liegt beim Hersteller und sieht kein Audit vor (Anhang VIII Teil III).
Modul H: Audit des Qualitätssicherungssystems
Bei der umfassenden Qualitätssicherung lässt der Hersteller sein Qualitätssicherungssystem von einer notifizierten Stelle seiner Wahl bewerten (Anhang VIII Teil IV Nr. 3.1). Das Audit umfasst einen Kontrollbesuch in seinen Räumlichkeiten, falls es solche gibt; das Auditteam überprüft die technische Dokumentation. Die Mitteilung an den Hersteller enthält die Ergebnisse des Audits und die Begründung der Bewertungsentscheidung (Nr. 3.3). In der anschließenden Überwachung gewährt der Hersteller Zugang zu seinen Einrichtungen und Unterlagen (Nr. 4.2), und die Stelle führt regelmäßig Audits durch und übergibt einen Prüfbericht (Nr. 4.3).
Nach Art. 32 Abs. 6 werden bei der Festlegung der Gebühren für die Konformitätsbewertung die besonderen Interessen und Bedürfnisse von Kleinstunternehmen sowie kleinen und mittleren Unternehmen, einschließlich Start-up-Unternehmen, berücksichtigt, und die Gebühren werden proportional zu diesen Interessen und Bedürfnissen gesenkt.
Audits von Abnehmern bei Zulieferern
Die zweite Form entsteht in der Lieferkette. Wer als Hersteller Komponenten Dritter in sein Produkt integriert, lässt nach Art. 13 Abs. 5 die gebotene Sorgfalt walten, damit diese Komponenten die Cybersicherheit des Produkts nicht beeinträchtigen. Erwägungsgrund 34 beschreibt, was dabei berücksichtigt werden sollte. Der angemessene Umfang richtet sich nach Art und Ausmaß des Risikos, das mit der Komponente verbunden ist. Genannt werden eine oder mehrere dieser Maßnahmen:
- prüfen, ob der Hersteller der Komponente die Konformität nachgewiesen hat, etwa anhand der CE-Kennzeichnung,
- prüfen, ob die Komponente regelmäßig Sicherheitsaktualisierungen erhält,
- prüfen, ob die Komponente frei von Schwachstellen ist, die in der europäischen Schwachstellendatenbank oder anderen öffentlich zugänglichen Datenbanken registriert sind,
- zusätzliche Sicherheitsprüfungen durchführen.
Ein Audit beim Zulieferer nennen weder Art. 13 Abs. 5 noch Erwägungsgrund 34. Ob ein Abnehmer ein Audit, einen Fragebogen oder bestimmte Nachweise verlangen kann, hängt von den Vereinbarungen zwischen den Unternehmen ab, etwa dem Liefervertrag oder den Einkaufsbedingungen. Danach richten sich auch Umfang, Ablauf und Vertraulichkeit. Die Prüfung solcher Klauseln gehört in die Rechtsabteilung oder zu einer Kanzlei.
Für Zulieferer kommt hinzu: Eine getrennt in Verkehr gebrachte Komponente kann selbst ein Produkt mit digitalen Elementen nach Art. 3 Nr. 1 sein, mit eigenen Herstellerpflichten. Ob das zutrifft, ist im Einzelfall rechtlich zu klären.
Die unabhängige Bewertung für die Geschäftsführung
Die dritte Form hat keine Grundlage in der Verordnung und ist freiwillig. Die Pflichten aus Art. 13 und 14 liegen beim Unternehmen, und auf begründetes Verlangen der Marktüberwachungsbehörde übermittelt der Hersteller alle Informationen und Unterlagen, die für den Nachweis der Konformität mit Anhang I erforderlich sind (Art. 13 Abs. 22). Für die Nichteinhaltung von Anhang I und Verstöße gegen Art. 13 und 14 sieht Art. 64 Abs. 2 Geldbußen von bis zu 15 Mio. Euro oder, bei Unternehmen, von bis zu 2,5 % des gesamten weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres vor, je nachdem, welcher Betrag höher ist. Diese Geldbußen richten sich gegen den Hersteller als Wirtschaftsakteur, bei einer Gesellschaft also gegen die Gesellschaft selbst; ob daneben Mitglieder der Geschäftsführung persönlich mit einer Geldbuße belegt werden können, hängt von der deutschen Durchführung ab und ist behandelt im Artikel CRA-Haftung der Geschäftsführung.
Ein Statusbericht aus dem eigenen Projekt sagt, was getan wurde. Eine unabhängige Bewertung zeigt anhand von Stichproben, was davon belegt ist. Blackfort Technology bietet sie als CRA Readiness Audit an; die folgenden Abschnitte beschreiben dieses Angebot.
Ablauf in fünf Schritten
- Auftrag und Umfang: Erstgespräch mit der Geschäftsführung über Produkte, Prüffelder, Ansprechpartner und Termine, danach ein Angebot mit klar abgegrenztem Umfang.
- Unterlagen: Ihr Team stellt die vorhandenen Nachweise bereit, dazu Lesezugriff auf Code, Build und Ticketsystem, gern auf Ihrer Infrastruktur.
- Stichproben und Gespräche: Wir prüfen die Belege selbst und sprechen gezielt mit Projektleitung, Entwicklung und Betrieb.
- Bericht: Bewertung je Produkt und Prüffeld, Feststellungen mit Belegen, Empfehlungen nach Dringlichkeit, mit Ihrer Zustimmung samt Stellungnahme der Projektleitung.
- Abschlussgespräch: Durchsicht mit der Geschäftsführung. Danach entscheiden Sie, was folgt.
Die fünf Prüffelder
Jedes Prüffeld wird mit Stichproben an den tatsächlichen Belegen geprüft. Welche Felder und Produkte einbezogen werden, legen wir vorab mit Ihnen fest.
| Prüffeld | Leitfrage | Bezug im CRA |
|---|---|---|
| Umfang und Produktregister | Sind alle Produkte und Varianten mit digitalen Elementen erfasst? Ist je Produkt dokumentiert, welche Rolle und Produktklasse das Unternehmen zugrunde legt und warum? Sind offene Rechtsfragen zur Klärung durch Rechtsabteilung oder Kanzlei markiert? | Art. 3 Nr. 1, Anhang III und IV |
| Risikobewertung und Anhang I | Gibt es je Produkt eine dokumentierte Risikobewertung, und lassen sich die Anforderungen an Code, Konfiguration und Tests nachvollziehen? | Art. 13 Abs. 2 bis 4, Anhang I Teil I |
| Schwachstellen und SBOM | Entsteht je Release eine Software-Stückliste (SBOM, die Liste aller enthaltenen Softwarekomponenten)? Werden Schwachstellen bewertet und behoben? Gibt es eine Strategie zur koordinierten Offenlegung von Schwachstellen? | Anhang I Teil II |
| Meldefähigkeit | Wer entscheidet über die Frühwarnung, die unverzüglich, spätestens 24 Stunden nach Kenntnis fällig ist? Gibt es Vertretung, Ablaufplan und Zugang zur einheitlichen Meldeplattform? | Art. 14 Abs. 1 bis 4 |
| Dokumentation und Steuerung | Ist die technische Dokumentation angelegt und der Unterstützungszeitraum festgelegt? Hat das Programm Zuständigkeiten, Termine und ein Budget, das zu den offenen Punkten passt? | Anhang VII, Art. 13 Abs. 8 |
Was die Geschäftsführung erhält
Ein Ergebnis auf einer Seite mit Bewertung je Produkt und Prüffeld, den wichtigsten Risiken und den Entscheidungen, die bei Ihnen liegen; Feststellungen mit der geprüften Stichprobe zu jeder Bewertung; Empfehlungen nach Dringlichkeit, von der bereits geltenden Meldepflicht bis zu dem, was bis zum 11. Dezember 2027 erledigt sein muss; die Stellungnahme der Projektleitung, wenn sie in der vereinbarten Frist eingeht; und ein Abschlussgespräch. Bewertet wird in drei Stufen: belegt, teilweise belegt, nicht belegt. „Belegt“ heißt: Die geprüfte Stichprobe war vollständig und nachvollziehbar. Eine Aussage zur Konformität ist das nicht. Wie Sie selbst prüfen können, welche Nachweise vorliegen, beschreibt der Artikel CRA-Readiness anhand von Nachweisen prüfen.
Was Ihr Unternehmen vorbereitet
Die Prüfung bewertet den vorhandenen Stand. Vorbereiten heißt deshalb vor allem, für die genannten Prüffelder zusammenzustellen, was es gibt: Produktliste mit Einordnung, Risikobewertungen, Software-Stücklisten und Stand der Schwachstellenbearbeitung, die Strategie zur koordinierten Offenlegung, den Meldeablauf nach Art. 14 (mehr unter Meldeprozess und PSIRT), die technische Dokumentation nach Anhang VII, soweit angelegt, und die Programmplanung. Dazu kommen Lesezugriff auf Code, Build und Ticketsystem sowie Gesprächspartner aus Projektleitung, Entwicklung und Betrieb. Den Umfang legen wir vorab fest, damit Ihr Team den Aufwand planen kann.
Was „unabhängig“ hier heißt
Haben wir selbst am CRA-Programm mitgewirkt, legen wir das vor dem Auftrag offen; ob wir dennoch prüfen, entscheiden Sie, und Teile, die wir selbst umgesetzt haben, kennzeichnen wir im Bericht als nicht unabhängig bewertet. Blackfort Technology berät auch bei der Umsetzung. Die Umsetzung der Empfehlungen gehört nicht zur Prüfung; ob und von wem Sie sie umsetzen lassen, entscheiden Sie. Die Arbeit eines anderen Dienstleisters bewerten wir anhand der Belege, ohne uns zu seiner Arbeitsweise zu äußern. Wir berichten an die Geschäftsführung, die uns beauftragt.
CRA-Audit oder CRA-Gap-Analyse?
Hinter „CRA Compliance Check“ kann sich jede der beiden Leistungen verbergen. Die CRA-Gap-Analyse startet die Umsetzung: Fachbereich, Produktmanagement oder Entwicklung beauftragen sie, wenn es noch kein Programm gibt; sie zeigt gemeinsam mit Ihren Teams die Lücken und endet mit einem Lückenbericht je Produkt und einem priorisierten Maßnahmenplan. Das CRA Readiness Audit beauftragt die Geschäftsführung; es bewertet ein laufendes Programm mit Stichproben an den Belegen, von außen, und endet mit einer Bewertung je Produkt. Die Folgefrage lautet im einen Fall „Was müssen wir umsetzen?“, im anderen „Wo müssen wir eingreifen?“ Für die Umsetzung selbst gibt es die CRA-Beratung.
Was kostet ein CRA-Audit?
Einen festen Preis gibt es nicht; der Aufwand hängt von Form und Umfang ab. Beim Audit der notifizierten Stelle kann der Aufwand vom gewählten Modul, von der Zahl der Produkte und Baumuster und von der Vollständigkeit der technischen Dokumentation abhängen; weil Modul B und Modul H regelmäßige Audits vorsehen, ist auch mit wiederkehrendem Aufwand zu rechnen. Für KMU gilt Art. 32 Abs. 6. Beim Audit durch einen Abnehmer entsteht beim Zulieferer vor allem interner Aufwand für Vorbereitung und Begleitung. Bei der unabhängigen Bewertung für die Geschäftsführung wirken vier Treiber:
- Zahl der Produkte und Varianten im vereinbarten Umfang,
- Zahl der Prüffelder, von einzelnen Feldern bis zu allen fünf,
- Reife und Ordnung der Nachweise: Je verstreuter die Unterlagen, desto mehr Zeit fließt in das Zusammentragen und in die Stichproben,
- Zugang zu Unterlagen und Ansprechpartnern: ob Lesezugriffe und Gesprächstermine zügig bereitstehen.
Für das CRA Readiness Audit gilt: Das Erstgespräch ist kostenlos, danach erhalten Sie ein Angebot mit klar abgegrenztem Umfang. Welche Faktoren die Kosten der Umsetzung selbst bestimmen, beschreibt der Artikel Was kostet CRA-Compliance?
Wann eine Wiederholung sinnvoll sein kann
Eine Bewertung beschreibt den Stand zum Zeitpunkt der Prüfung. Ob und wann sie wiederholt wird, entscheidet die Geschäftsführung. Anlässe können neue Produkte oder Varianten sein, ein Wechsel der Projektleitung oder des Dienstleisters, eine Meldung nach Art. 14 oder ein Auskunftsverlangen der Marktüberwachungsbehörde, Änderungen an Entwicklung oder Herstellung, die nach Art. 13 Abs. 14 zu berücksichtigen sind, und die Zeit vor dem 11. Dezember 2027. Für die Zeit dazwischen nennt der Bericht Meilensteine und Nachweise, die Sie von Ihrem Team verlangen können. Übernimmt Blackfort Technology nach einer Prüfung Teile der Umsetzung und prüft später erneut, legen wir das vorab offen und kennzeichnen diese Teile im Bericht als nicht unabhängig bewertet.
Was ein solches CRA-Audit nicht ist
Blackfort Technology ist keine notifizierte Stelle; der Bericht ersetzt nicht die Konformitätsbewertung nach Art. 32 und ist weder Zertifikat noch Bescheinigung. Wir sind keine Wirtschaftsprüfer; der Bericht enthält kein Prüfungsurteil und kein Testat. Die Prüfung beruht auf Stichproben und stellt nicht fest, dass alle Anforderungen erfüllt sind. Wir erbringen keine Rechtsdienstleistung; Rechtsfragen wie Anwendungsbereich, Rolle oder Produktklasse markieren wir zur Prüfung durch Ihre Rechtsabteilung oder Kanzlei. Penetrationstests gehören nicht zu unserem Angebot. Die Pflichten aus dem CRA bleiben bei Ihrem Unternehmen; mehr dazu im Artikel Cyber Resilience Act für die Geschäftsführung.
Hinweis: Dieser Artikel ist allgemeine Information zum Stand 9. Oktober 2026 und keine Rechtsberatung. Für die Bewertung Ihres Einzelfalls wenden Sie sich an Ihre Rechtsabteilung oder eine Kanzlei.
Häufige Fragen
Was ist ein CRA-Audit?+
Ist ein CRA-Audit Pflicht?+
Wer darf ein CRA-Audit durchführen?+
Erhalten wir nach dem CRA Readiness Audit ein Zertifikat?+
Was kostet ein CRA-Audit?+
Was ist der Unterschied zwischen CRA-Audit und CRA-Gap-Analyse?+
Können Sie prüfen, was ein anderer Dienstleister umgesetzt hat?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex, deutsche Fassung
- Regulation (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex, English version
- VO (EU) 2024/2847, Art. 3 Nr. 1 und 29 (Begriffsbestimmungen)
- VO (EU) 2024/2847, Art. 13 Abs. 2 bis 5, 8, 12, 14, 22 und Erwägungsgrund 34 (Pflichten der Hersteller, Sorgfalt bei Komponenten)
- VO (EU) 2024/2847, Art. 14 (Meldepflichten der Hersteller)
- VO (EU) 2024/2847, Art. 32 (Konformitätsbewertungsverfahren)
- VO (EU) 2024/2847, Art. 63 Abs. 1, Art. 64 Abs. 2, Art. 71 Abs. 2
- VO (EU) 2024/2847, Anhang VIII Teile I bis IV (Module A, B, C, H)
- Blackfort Technology: CRA Readiness Audit (Leistungsbeschreibung)
- VO (EU) 2024/2847, Art. 43, Anhänge I, III, IV und VII
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).