
Stand: 2026-10-09
Der Cyber Resilience Act, amtlich Verordnung (EU) 2024/2847 oder Cyberresilienz-Verordnung, legt fest, welche Cybersicherheitsanforderungen Produkte mit digitalen Elementen erfüllen müssen, bevor sie in der EU auf den Markt kommen, und wie Hersteller mit Schwachstellen umgehen müssen, solange ihre Produkte im Einsatz sind. Eine erste Pflicht gilt bereits: Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle mit Auswirkung auf die Sicherheit ihrer Produkte melden. Die übrigen Pflichten folgen ab dem 11. Dezember 2027.
Für die Geschäftsführung eines Herstellers ist der CRA mehr als ein Thema für die Entwicklung. Er berührt Produktstrategie, Budget, Organisation und Verträge mit Zulieferern. Dieser Artikel ordnet ein, was der CRA verlangt, welche Fristen laufen, welche Entscheidungen bei der Geschäftsführung liegen und wie Sie den Stand in Ihrem Unternehmen prüfen können.
Was der Cyber Resilience Act regelt und für wen er gilt
Der CRA gilt nach Art. 2 Abs. 1 für Produkte mit digitalen Elementen, die auf dem Markt bereitgestellt werden und deren bestimmungsgemäßer Zweck oder vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt. Ein Produkt mit digitalen Elementen ist nach Art. 3 Nr. 1 ein Software- oder Hardwareprodukt samt seiner Datenfernverarbeitungslösungen, einschließlich Software- oder Hardwarekomponenten, die getrennt in den Verkehr gebracht werden. Darunter können also Steuerungen, Gateways, vernetzte Geräte und Maschinenkomponenten ebenso fallen wie eigenständig vertriebene Software.
Ausgenommen sind nach Art. 2 Abs. 2 bis 4 unter anderem Produkte, für die die EU-Verordnungen über Medizinprodukte, In-vitro-Diagnostika oder die Fahrzeug-Typgenehmigung gelten, nach der Verordnung (EU) 2018/1139 zertifizierte Luftfahrtprodukte sowie Schiffsausrüstung. Ob ein bestimmtes Produkt im Anwendungsbereich liegt, ist eine Rechtsfrage, die Ihre Rechtsabteilung oder Kanzlei für den Einzelfall beantworten sollte. Eine erste Orientierung gibt der Betroffenheits-Check.
Hersteller, Einführer und Händler
Der CRA verteilt die Pflichten nach Rollen, den sogenannten Wirtschaftsakteuren (Art. 3 Nr. 12):
- Hersteller (Art. 3 Nr. 13) entwickeln oder fertigen Produkte mit digitalen Elementen oder lassen sie entwickeln oder fertigen und vermarkten sie unter eigenem Namen oder eigener Marke, auch unentgeltlich. Auf ihnen liegen die umfangreichsten Pflichten (Art. 13 und 14).
- Einführer (Art. 3 Nr. 16) sind in der EU ansässig und bringen Produkte unter dem Namen oder der Marke eines Unternehmens außerhalb der EU in den Verkehr. Sie müssen vorher unter anderem prüfen, ob der Hersteller die Konformitätsbewertung durchgeführt und die technische Dokumentation erstellt hat (Art. 19 Abs. 2).
- Händler (Art. 3 Nr. 17) stellen Produkte ohne Änderung ihrer Eigenschaften auf dem Markt bereit. Sie prüfen unter anderem CE-Kennzeichnung und Herstellerangaben (Art. 20 Abs. 2).
Die Rolle kann wechseln: Ein Einführer oder Händler gilt nach Art. 21 als Hersteller, wenn er ein Produkt unter eigenem Namen oder eigener Marke in den Verkehr bringt oder ein bereits in Verkehr gebrachtes Produkt wesentlich ändert. Für ein Portfolio mit Handelsware, Eigenmarken und Zukaufteilen lohnt deshalb ein genauer Blick, welche Rolle Ihr Unternehmen für welches Produkt einnimmt. Mehr dazu im Überblick über die Rollen im CRA und zu den Pflichten der Hersteller.
Die Fristen im Überblick
Die Verordnung ist am 20. November 2024 im Amtsblatt veröffentlicht worden und nach Art. 71 Abs. 1 am zwanzigsten Tag danach in Kraft getreten, also am 10. Dezember 2024. Ihre Pflichten gelten gestaffelt (Art. 71 Abs. 2):
| Datum | Was gilt | Fundstelle |
|---|---|---|
| 10.12.2024 | Inkrafttreten der Verordnung | Art. 71 Abs. 1 |
| 11.06.2026 | Kapitel IV (Art. 35 bis 51): Notifizierung von Konformitätsbewertungsstellen | Art. 71 Abs. 2 |
| 11.09.2026 | Meldepflichten der Hersteller nach Art. 14 | Art. 71 Abs. 2 |
| 11.12.2027 | alle übrigen Pflichten, darunter die Anforderungen aus Anhang I, technische Dokumentation, Konformitätsbewertung und CE-Kennzeichnung | Art. 71 Abs. 2 |
Zwei Übergangsregeln sind für Bestandsprodukte wichtig. Produkte, die vor dem 11. Dezember 2027 in den Verkehr gebracht wurden, unterliegen den Anforderungen der Verordnung nur, wenn sie danach wesentlich geändert werden (Art. 69 Abs. 2). Die Meldepflicht nach Art. 14 gilt dagegen ausdrücklich auch für diese Produkte (Art. 69 Abs. 3). Ein Gerät, das seit Jahren im Feld ist, fällt also bereits heute unter die Meldepflicht, sofern es im Anwendungsbereich liegt. Details zum Zeitplan finden Sie unter Fristen und Zeitplan des CRA.
Was bei der Geschäftsführung liegt
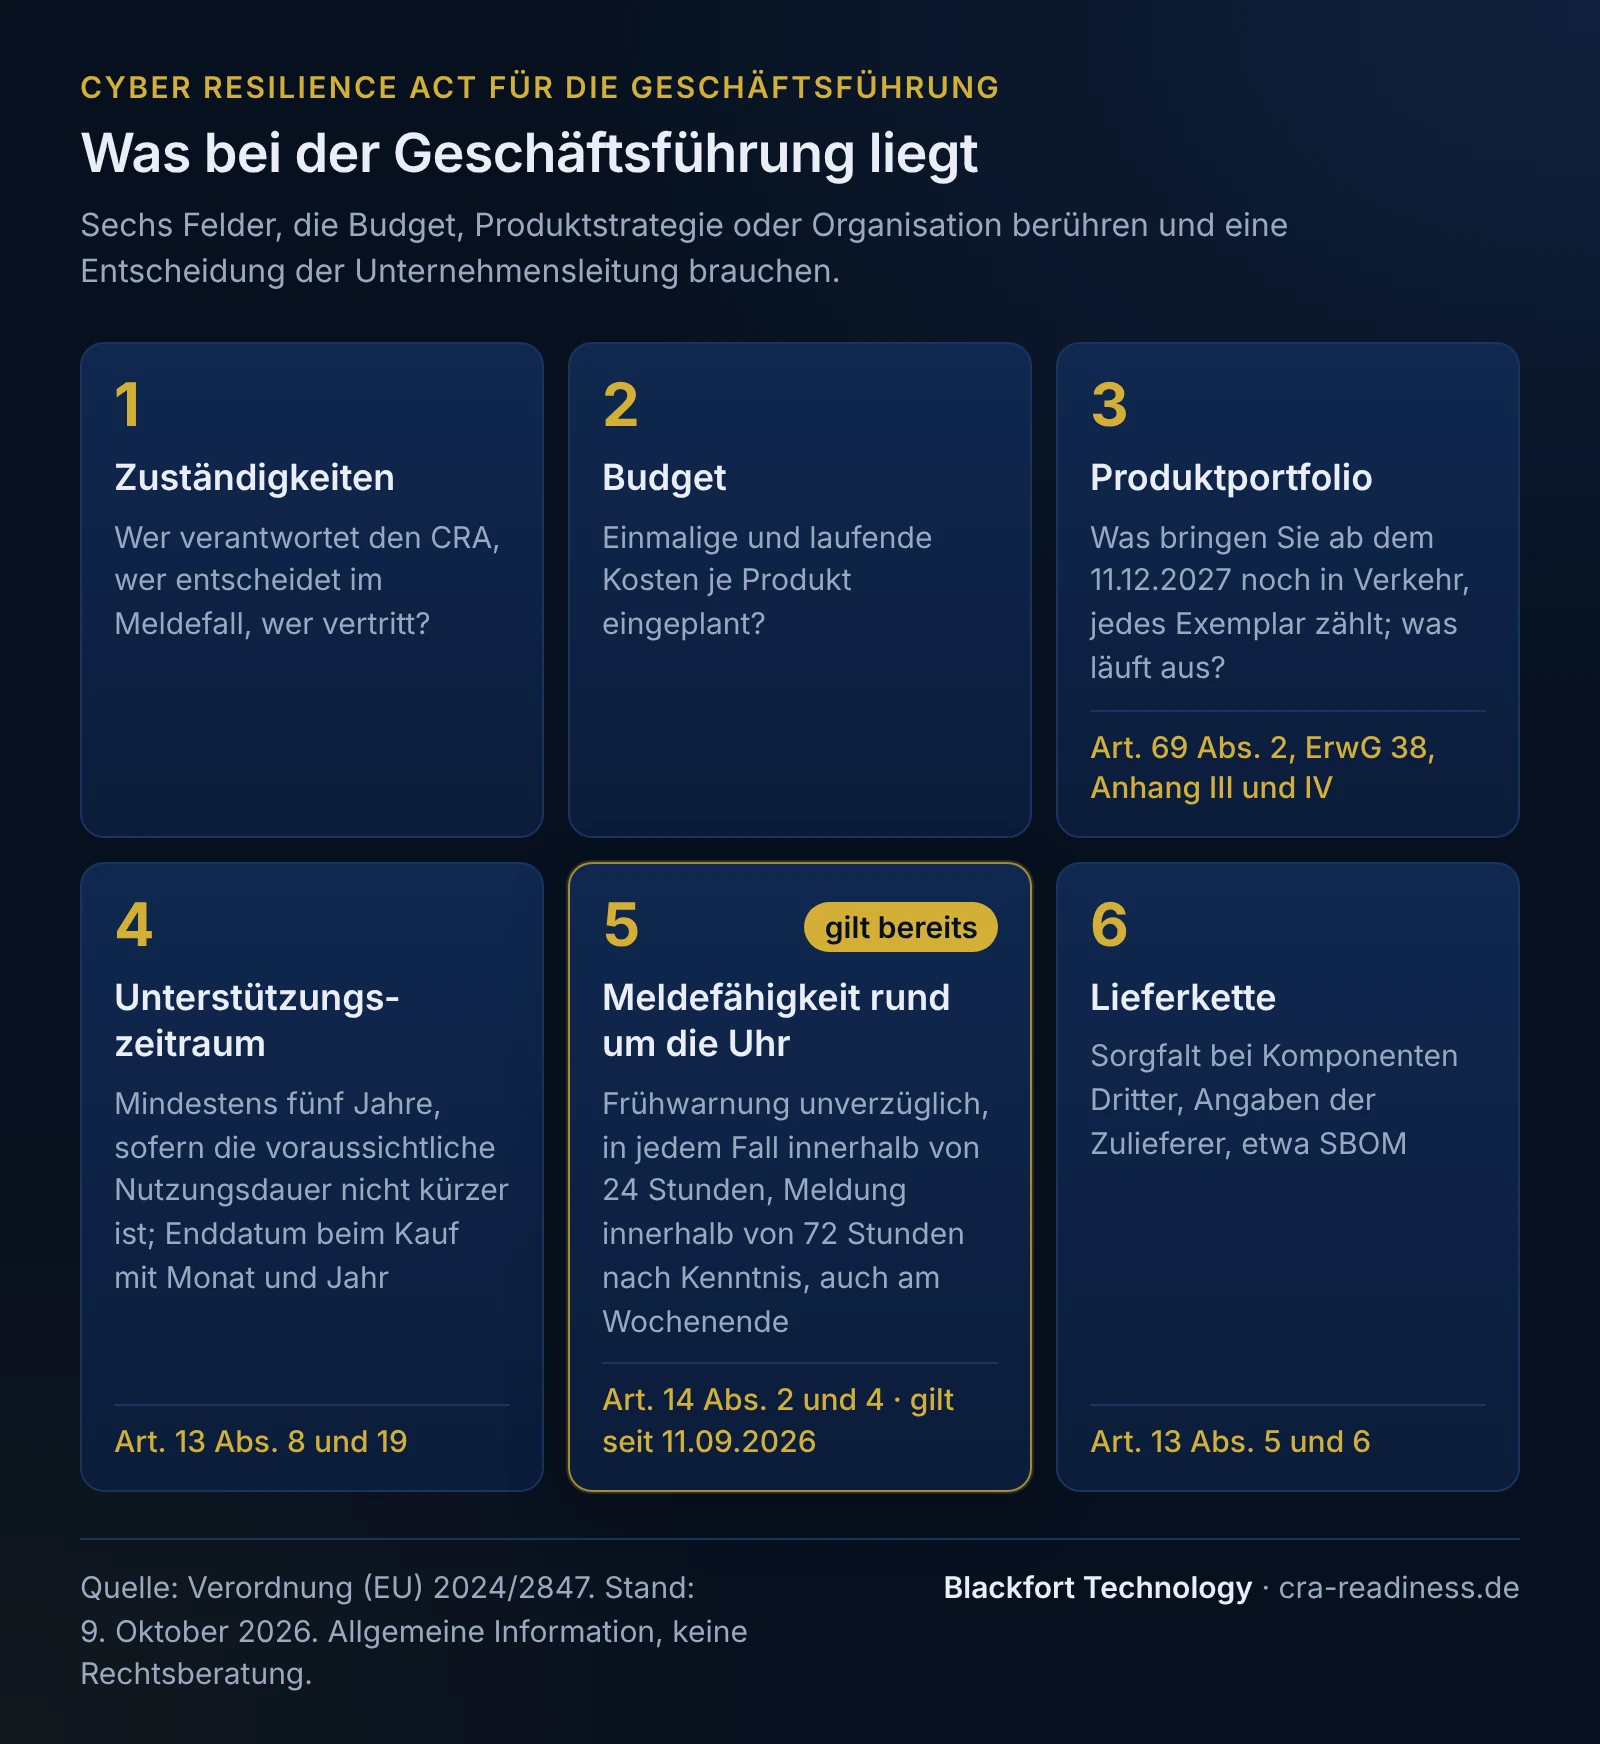
Die Pflichten aus dem CRA treffen das Unternehmen als Hersteller, Einführer oder Händler. Ein Teil der Umsetzung lässt sich im Projekt erledigen. Einige Punkte berühren aber Budget, Produktstrategie oder Organisation und brauchen deshalb eine Entscheidung der Unternehmensleitung. Sechs Felder gehören dazu.
1. Zuständigkeiten
Wer verantwortet den CRA im Unternehmen, wer je Produkt? Wer entscheidet im Meldefall, und wer vertritt diese Person? Ohne benannte Verantwortliche bleiben Querschnittsthemen wie Risikobewertung, Dokumentation und Lieferantenanforderungen zwischen Entwicklung, Qualitätsmanagement und Einkauf liegen. Eine klare Zuordnung mit Berichtsweg an die Geschäftsführung schafft hier Verbindlichkeit.
2. Budget
Der Aufwand hängt von der Zahl der Produkte und Varianten, ihrer Produktklasse, dem Reifegrad von Entwicklung und Schwachstellenbehandlung und dem zugesagten Unterstützungszeitraum ab. Einiges fällt einmalig an, etwa die technische Dokumentation je Produkt. Anderes läuft dauerhaft, etwa die Behandlung von Schwachstellen und die Bereitstellung von Sicherheitsaktualisierungen. Die Kostentreiber erläutert der Artikel Was kostet CRA-Compliance?
3. Produktportfolio
Welche Produkte und Varianten bringen Sie ab dem 11. Dezember 2027 noch in Verkehr, welche werden weiterentwickelt, welche laufen aus? Dabei zählt jedes einzelne Exemplar: Auch ein Gerät aus einer seit Jahren gebauten Serie muss die Anforderungen erfüllen, wenn es ab diesem Tag in Verkehr gebracht wird (Erwägungsgrund 38). Für Exemplare, die vorher in Verkehr gebracht wurden, ist die Frage nach wesentlichen Änderungen nach dem Stichtag wichtig (Art. 69 Abs. 2). Die Produktklasse bestimmt mit, ob eine interne Konformitätsbewertung möglich ist oder eine notifizierte Stelle beteiligt werden muss; bei wichtigen Produkten der Klasse I hängt das auch davon ab, ob harmonisierte Normen angewandt werden (Art. 32); wichtige und kritische Produkte sind in Anhang III und IV aufgeführt (siehe CRA-Produktklassen).
4. Unterstützungszeitraum
Der Unterstützungszeitraum ist nach Art. 3 Nr. 20 die Zeit, in der der Hersteller Schwachstellen des Produkts wirksam behandeln muss. Der Hersteller legt ihn nach Art. 13 Abs. 8 so fest, dass er die voraussichtliche Nutzungsdauer widerspiegelt; er beträgt mindestens fünf Jahre, es sei denn, das Produkt ist voraussichtlich kürzer im Betrieb. Das Enddatum muss beim Kauf mit mindestens Monat und Jahr angegeben werden (Art. 13 Abs. 19), und bereitgestellte Sicherheitsaktualisierungen müssen nach ihrer Bereitstellung mindestens zehn Jahre oder für die verbleibende Dauer des Unterstützungszeitraums verfügbar bleiben, je nachdem, welcher Zeitraum länger ist (Art. 13 Abs. 9). Damit wird der Unterstützungszeitraum zu einer Zusage gegenüber dem Markt, die Personal und Kosten über Jahre bindet. Mehr dazu unter Unterstützungszeitraum und Update-Pflicht.
5. Meldefähigkeit rund um die Uhr
Seit dem 11. September 2026 muss ein Hersteller jede aktiv ausgenutzte Schwachstelle in seinem Produkt und jeden schwerwiegenden Sicherheitsvorfall mit Auswirkung auf die Sicherheit des Produkts melden, gleichzeitig an das als Koordinator benannte CSIRT (das zuständige nationale Computer-Notfallteam) und an die ENISA, über die einheitliche Meldeplattform (Art. 14 Abs. 1, 3 und 7). Die Frühwarnung ist unverzüglich, spätestens 24 Stunden nach Kenntnis fällig, die ausführlichere Meldung spätestens nach 72 Stunden; es folgt ein Abschlussbericht (Art. 14 Abs. 2 und 4). Die Verordnung sieht für Wochenenden und Feiertage keine abweichende Frist vor. Ob Ihr Unternehmen diese Fristen einhalten kann, hängt davon ab, ob Hinweise auch außerhalb der Geschäftszeiten ankommen, bewertet werden und jemand mit Entscheidungsbefugnis erreichbar ist. Diese Bereitschaft zu organisieren und zu finanzieren ist eine Leitungsentscheidung. Zum Ablauf siehe CRA-Meldepflicht seit 11. September 2026 und unsere Leistung Meldeprozess und PSIRT.
6. Lieferkette
Hersteller müssen bei der Integration von Komponenten Dritter, einschließlich Open-Source-Software, die gebotene Sorgfalt walten lassen, damit diese die Cybersicherheit des Produkts nicht beeinträchtigen (Art. 13 Abs. 5). Finden sie eine Schwachstelle in einer Komponente, melden sie diese an deren Hersteller oder Betreuer (Art. 13 Abs. 6). Für die Geschäftsführung heißt das: Lieferantenauswahl, Einkaufsbedingungen und die Frage, welche Informationen Zulieferer liefern, etwa eine Software-Stückliste (SBOM), gehören auf die Agenda. Wie Sie Verträge im Einzelfall gestalten, klären Sie mit Ihrer Rechtsabteilung oder Kanzlei.
Fragen, die Sie Ihrem Team stellen sollten
Mit diesen Fragen können Sie sich in einer Sitzung ein erstes Bild vom Stand verschaffen. Achten Sie darauf, ob die Antworten auf Belege verweisen oder auf Absichten.
- Haben wir eine vollständige Liste aller Produkte und Varianten mit digitalen Elementen, und ist je Produkt festgehalten, welche Rolle und Produktklasse wir zugrunde legen und warum?
- Wer entscheidet heute Nacht über eine Frühwarnung nach Art. 14, wer vertritt diese Person, und haben beide Zugang zur Meldeplattform?
- Gibt es für jedes Produkt eine dokumentierte Bewertung der Cybersicherheitsrisiken nach Art. 13 Abs. 2 und 3?
- Erzeugen wir je Release eine Software-Stückliste, und wie stellen wir fest, ob eine neu bekannte Schwachstelle eines unserer Produkte betrifft?
- Welchen Unterstützungszeitraum planen wir je Produkt, auf welcher Grundlage, und ist er im Budget abgebildet?
- Welche Produkte bringen wir nach dem 11. Dezember 2027 noch in Verkehr, auch aus laufenden Serien, und welche davon brauchen eine notifizierte Stelle?
- Könnten wir der Marktüberwachungsbehörde auf Verlangen die Unterlagen vorlegen, die die Konformität belegen (Art. 13 Abs. 22)?
Welche Folgen Verstöße haben können
Die Durchsetzung liegt bei den Marktüberwachungsbehörden der Mitgliedstaaten (Art. 52). Sie können vom Hersteller auf begründetes Verlangen alle Informationen und Unterlagen anfordern, die zum Nachweis der Konformität erforderlich sind (Art. 13 Abs. 22). Birgt ein Produkt ein erhebliches Cybersicherheitsrisiko und erfüllt es die Anforderungen nicht, fordert die Behörde Korrekturmaßnahmen innerhalb einer Frist; bleiben diese aus, trifft sie vorläufige Maßnahmen, um die Bereitstellung zu untersagen oder einzuschränken, das Produkt vom Markt zu nehmen oder zurückzurufen (Art. 54 Abs. 1 und 5).
Daneben sieht Art. 64 Geldbußen vor. Bei Nichteinhaltung der Anforderungen aus Anhang I und Verstößen gegen Art. 13 und 14 reicht der Rahmen bis zu 15 Mio. Euro oder bei Unternehmen bis zu 2,5 % des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres, je nachdem, welcher Betrag höher ist (Abs. 2). Für weitere Pflichten, darunter die der Einführer und Händler, gilt ein Rahmen bis zu 10 Mio. Euro oder 2 % (Abs. 3), für falsche, unvollständige oder irreführende Angaben auf Auskunftsverlangen von notifizierten Stellen und Marktüberwachungsbehörden bis zu 5 Mio. Euro oder 1 % (Abs. 4). Für Hersteller, die Kleinst- oder Kleinunternehmen sind, enthält Art. 64 Abs. 10 Buchst. a eine Sonderregel zu Geldbußen bei versäumter 24-Stunden-Frist für die Frühwarnung; wie weit sie reicht, ist eine Auslegungsfrage, die Meldepflicht selbst bleibt bestehen. Bei der Festsetzung im Einzelfall sind unter anderem Art, Schwere und Dauer des Verstoßes sowie die Größe des Unternehmens zu berücksichtigen (Abs. 5). Eine Einordnung finden Sie unter Bußgelder und Sanktionen.
Zur Durchführung in Deutschland hat die Bundesregierung am 26. Mai 2026 dem Bundestag den Entwurf eines Gesetzes zur Durchführung der Verordnung (EU) 2024/2847 vorgelegt (Bundestag-Drucksache 21/6134; zuvor Bundesrat-Drucksache 260/26). Der Entwurf benennt das Bundesamt für Sicherheit in der Informationstechnik (BSI) als Marktüberwachungsbehörde und regelt das Verfahren für Geldbußen nach Art. 64; die Bußgeldrahmen selbst stehen in der Verordnung. Der Bundestag hat den Entwurf am 11. Juni 2026 in erster Lesung beraten und federführend an den Innenausschuss überwiesen, der Bundesrat hat am 12. Juni 2026 keine Einwendungen erhoben (Bundestag-Drucksache 21/6512). Zum Stand dieses Artikels ist das Gesetz weder beschlossen noch im Bundesgesetzblatt verkündet.
Wichtig für die Einordnung: Die Geldbußen nach Art. 64 richten sich gegen den Wirtschaftsakteur; ist das eine GmbH oder AG, also gegen die Gesellschaft. Ob und wann Mitglieder der Geschäftsleitung persönlich einstehen müssen, richtet sich nach anderen Vorschriften, etwa den Sorgfaltspflichten nach § 43 GmbHG und § 93 AktG oder den Regeln des Ordnungswidrigkeitenrechts, und hängt vom Einzelfall ab. Diese Fragen behandelt der Artikel CRA und Haftung der Geschäftsführung.
Wie Sie den Stand prüfen: Gap-Analyse oder CRA Readiness Audit
Welcher Weg passt, hängt davon ab, ob in Ihrem Unternehmen bereits ein CRA-Programm läuft.
| CRA-Gap-Analyse | CRA Readiness Audit | |
|---|---|---|
| Ausgangslage | noch kein CRA-Programm | laufendes CRA-Programm, intern oder mit Dienstleister |
| Ziel | Lücken erkennen und Maßnahmen planen | Stand unabhängig bewerten |
| Vorgehen | gemeinsam mit Ihren Teams | Stichproben an den Belegen, unabhängig von der Projektleitung |
| Ergebnis | Lückenbericht und priorisierter Maßnahmenplan je Produkt | Bericht für die Geschäftsführung mit Bewertung je Produkt und Empfehlungen nach Dringlichkeit |
Die CRA-Gap-Analyse erfasst Ihre Produkte, schätzt technisch ein, welche unter den CRA fallen und in welcher Rolle Sie handeln, zur rechtlichen Prüfung durch Ihre Rechtsabteilung oder Kanzlei, und misst, wie weit jedes Produkt von den Anforderungen entfernt ist. Am Ende steht ein priorisierter Maßnahmenplan, mit dem Sie Budget und Termine planen können.
Läuft die Umsetzung bereits, beantwortet das CRA Readiness Audit eine andere Frage: Was davon ist nachgewiesen? Blackfort Technology prüft das Programm unabhängig von der Projektleitung in fünf Prüffeldern mit Stichproben an Code, Prozessen und Dokumenten. Haben wir selbst am Programm mitgewirkt, legen wir das vor dem Auftrag offen, und Sie entscheiden, ob wir dennoch prüfen; Teile, die wir selbst umgesetzt haben, kennzeichnen wir im Bericht als nicht unabhängig bewertet. Das Audit ist kein Zertifikat und keine Bescheinigung und ersetzt nicht die Konformitätsbewertung nach Art. 32; rechtlich zu entscheidende Fragen markieren wir zur Prüfung durch Ihre Rechtsabteilung oder Kanzlei. Wie die Prüfung abläuft, beschreibt der Artikel CRA-Audit: Ablauf und Umfang; welche Nachweise Sie erwarten können, steht unter CRA-Readiness prüfen.
Was Sie jetzt angehen können
Die Meldepflicht gilt bereits, die übrigen Pflichten ab dem 11. Dezember 2027. Bis dahin müssen Produkte, Dokumentation und Prozesse den Anforderungen entsprechen, einschließlich der Bewertung durch eine notifizierte Stelle, wo diese vorgeschrieben ist. Die Geschäftsführung kann jetzt die Verantwortlichen benennen, die Meldebereitschaft absichern lassen, das Portfolio und die Unterstützungszeiträume festlegen und sich den Stand mit Belegen berichten lassen. Einen Überblick über alle Leistungen finden Sie unter CRA-Beratung und Umsetzung.
Hinweis: Dieser Artikel ist eine allgemeine Information zum Stand 9. Oktober 2026 und keine Rechtsberatung. Für die Prüfung Ihres Einzelfalls wenden Sie sich an Ihre Rechtsabteilung oder eine Kanzlei.
Häufige Fragen
Was muss die Geschäftsführung zum Cyber Resilience Act wissen?+
Gilt der CRA auch für Produkte, die schon auf dem Markt sind?+
Wie schnell muss ein Hersteller eine aktiv ausgenutzte Schwachstelle melden?+
Wie lang muss der Unterstützungszeitraum sein?+
Welche Bußgelder sieht der CRA vor?+
Haftet die Geschäftsführung persönlich für CRA-Verstöße?+
Ist das CRA Readiness Audit eine Zertifizierung?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Art. 2, 3, 13, 14, 19 bis 21, 52, 54, 64, 69, 71, EUR-Lex
- Regulation (EU) 2024/2847, Official Journal, CELEX 32024R2847 (Cellar)
- Deutscher Bundestag, Drucksache 21/6134: Entwurf eines Gesetzes zur Durchführung der Verordnung (EU) 2024/2847, 26.05.2026
- Deutscher Bundestag, hib 431/2026: Gesetzentwurf zur Umsetzung der Cyberresilienz-Verordnung
- § 43 GmbHG, Haftung der Geschäftsführer
- § 93 AktG, Sorgfaltspflicht und Verantwortlichkeit der Vorstandsmitglieder
- Deutscher Bundestag, Drucksache 21/6512: Stellungnahme des Bundesrates (15.06.2026)
- Bundesrat, Beratungsvorgang 260/26
- Deutscher Bundestag, Textarchiv: Erste Lesung Cyberresilienz-Durchführungsgesetz (11.06.2026)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).