
Stand: 2026-10-09
Fragt die Geschäftsführung nach dem Stand der Umsetzung des Cyber Resilience Act (CRA, Verordnung (EU) 2024/2847), kommt die Antwort als Statusbericht: Ampeln, Prozentwerte, erledigte Arbeitspakete. Für die Projektsteuerung ist das nützlich. Ob Ihr Unternehmen seine Pflichten als Hersteller belegen kann, zeigt ein solcher Bericht nicht. Der CRA fragt nach Unterlagen, die zu einem bestimmten Produkt und einer bestimmten Version gehören. Dieser Artikel zeigt, welche Nachweise das sind, wo sie in der Verordnung stehen und woran Sie erkennen, ob sie einer Prüfung standhalten. Den Überblick über die Rolle der Geschäftsführung finden Sie im Artikel Cyber Resilience Act für die Geschäftsführung.
Warum Statusberichte allein nicht reichen
Ein Statusbericht beschreibt Tätigkeiten: Workshop durchgeführt, Vorlage erstellt, Werkzeug eingeführt. Die Verordnung knüpft ihre Pflichten dagegen an das einzelne Produkt mit digitalen Elementen. Auf begründetes Verlangen der Marktüberwachungsbehörde muss der Hersteller alle Informationen und Unterlagen übermitteln, die für den Nachweis der Konformität des Produkts und der von ihm festgelegten Verfahren mit den grundlegenden Cybersicherheitsanforderungen in Anhang I erforderlich sind (Art. 13 Abs. 22). Ein grüner Ampelpunkt ist keine solche Unterlage.
Zwischen Status und Nachweis liegen drei typische Lücken:
- Umfang: Der Bericht zählt die Produkte, die im Projekt sind. Ob alle Produkte und Varianten mit digitalen Elementen erfasst sind, sagt er nicht.
- Wirksamkeit: „SBOM eingeführt“ kann heißen, dass ein Werkzeug installiert ist. Ob für das ausgelieferte Release eine Stückliste existiert und jemand sie auswertet, ist eine andere Frage.
- Belastung: „Meldeprozess steht“ kann ein Dokument meinen. Ob am Wochenende jemand innerhalb von 24 Stunden eine Frühwarnung abgeben kann, zeigt erst eine Übung.
Ein Teil der Pflichten gilt schon heute. Die Meldepflicht nach Art. 14 gilt seit dem 11. September 2026, die übrigen Herstellerpflichten gelten ab dem 11. Dezember 2027 (Art. 71 Abs. 2). Die Meldepflicht erfasst auch Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden (Art. 69 Abs. 3). Für Verstöße gegen Anhang I sowie gegen Art. 13 und 14 sieht Art. 64 Abs. 2 Geldbußen gegen den Wirtschaftsakteur von bis zu 15 Mio. Euro oder bei Unternehmen von bis zu 2,5 % des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres vor, je nachdem, welcher Betrag höher ist; falsche, unvollständige oder irreführende Angaben auf ein Auskunftsverlangen der Marktüberwachungsbehörde oder einer notifizierten Stelle sind nach Art. 64 Abs. 4 gesondert bußgeldbewehrt. Das deutsche Durchführungsgesetz, das Zuständigkeit und Bußgeldverfahren regeln soll, liegt als Regierungsentwurf vor (Bundestag-Drucksache 21/6134) und ist zum Stand dieses Artikels weder beschlossen noch verkündet. Die persönliche Haftung der Geschäftsleitung ist eine eigene Frage; siehe den Artikel CRA-Haftung der Geschäftsführung.
Welche Nachweise der CRA vom Hersteller verlangt
Eine fertige Nachweisliste enthält die Verordnung nicht. Aus den Herstellerpflichten ergeben sich aber zehn Unterlagen und Fähigkeiten, die Ihr Unternehmen für jedes Produkt im Anwendungsbereich vorlegen können sollte:
- Risikobewertung (Art. 13 Abs. 2 bis 4): dokumentiert, während des Unterstützungszeitraums bei Bedarf aktualisiert, mit Angabe, ob und wie die Anforderungen aus Anhang I Teil I Nr. 2 umgesetzt werden; Teil der technischen Dokumentation. Siehe Risikobewertung und Threat Modeling.
- Technische Dokumentation (Art. 31, Anhang VII): unter anderem Produktbeschreibung, Architektur, Verfahren zur Schwachstellenbehandlung, Risikobewertung, Test- und Prüfberichte. Erstellt vor dem Inverkehrbringen, aktualisiert mindestens während des Unterstützungszeitraums (Art. 31 Abs. 2). Siehe technische Dokumentation nach Anhang VII.
- Software-Stückliste (SBOM, Anhang I Teil II Nr. 1): Verzeichnis der Softwarebestandteile in einem gängigen maschinenlesbaren Format, zumindest mit den obersten Abhängigkeiten. Siehe SBOM-Anforderungen im CRA.
- Strategie zur koordinierten Offenlegung von Schwachstellen (Anhang I Teil II Nr. 5 und 6, Art. 13 Abs. 8): wie Hinweise von außen entgegengenommen, bearbeitet und veröffentlicht werden, mit Kontaktadresse. Eine Vorlage bietet der CVD-Policy-Generator.
- Unterstützungszeitraum (Art. 13 Abs. 8): mindestens fünf Jahre, kürzer nur bei kürzerer voraussichtlicher Nutzungsdauer; Gründe in der technischen Dokumentation, Enddatum mit Monat und Jahr beim Kauf erkennbar (Art. 13 Abs. 19). Siehe Unterstützungszeitraum und Update-Pflicht.
- Meldeprozess (Art. 14): Frühwarnung zu aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen unverzüglich, spätestens 24 Stunden nach Kenntnis, über die einheitliche Meldeplattform an das als Koordinator benannte CSIRT und die ENISA. Siehe Meldeprozess und PSIRT.
- EU-Konformitätserklärung (Art. 28, Anhang V): Mit ihr übernimmt der Hersteller die Verantwortung für die Konformität (Art. 28 Abs. 4). Sie setzt die durchgeführte Konformitätsbewertung voraus (Art. 13 Abs. 12).
- Informationen und Anleitungen für den Nutzer (Anhang II, Art. 13 Abs. 18): unter anderem Kontaktstelle für Schwachstellen, Enddatum des Unterstützungszeitraums, Anleitung zu Sicherheitsupdates.
- Auskunft an die Marktüberwachung (Art. 13 Abs. 22): alle erforderlichen Unterlagen auf begründetes Verlangen in einer für die Behörde leicht verständlichen Sprache übermitteln können.
- Aufbewahrung (Art. 13 Abs. 13): technische Dokumentation und EU-Konformitätserklärung mindestens zehn Jahre nach dem Inverkehrbringen oder für die Dauer des Unterstützungszeitraums, je nachdem, welcher Zeitraum länger ist.
Woran Sie belastbare Nachweise erkennen
Die Tabelle fasst je Nachweis zusammen, was ein belastbarer Nachweis zeigt und welche Antworten aufhorchen lassen sollten. Sie ersetzt keine fachliche Prüfung, gibt Ihnen aber die richtigen Fragen an die Hand.
| Nachweis | Grundlage | Woran die Geschäftsführung erkennt, dass er belastbar ist | Warnsignal |
|---|---|---|---|
| Risikobewertung | Art. 13 Abs. 2 bis 4 | Eigenes Dokument je Produkt mit Datum und Version; nennt Zweckbestimmung, Einsatzumgebung und zu schützende Werte; ordnet jede Anforderung aus Anhang I Teil I Nr. 2 zu oder begründet, warum sie nicht anwendbar ist. | Eine Bewertung für die ganze Produktfamilie ohne Varianten; letzte Änderung liegt vor dem jüngsten größeren Release; „nicht anwendbar“ ohne Begründung. |
| Technische Dokumentation | Art. 31, Anhang VII | Gliederung folgt den Punkten aus Anhang VII; jeder Punkt verweist auf ein vorhandenes Dokument; die genannten Softwareversionen entsprechen dem ausgelieferten Stand. | Ordner mit Vorlagen und Platzhaltern („folgt“); Testberichte fehlen oder gehören zu einer älteren Version. |
| Software-Stückliste (SBOM) | Anhang I Teil II Nr. 1 | Entsteht im Build für jedes Release, maschinenlesbar, Komponenten mit Version; bekannte Schwachstellen werden bewertet und nachverfolgt. | Einmalig erstellte Tabelle; keine Zuordnung zu einer Releasenummer; niemand ist für die Auswertung zuständig. |
| Strategie zur koordinierten Offenlegung | Anhang I Teil II Nr. 5 und 6, Anhang II Nr. 2, Art. 13 Abs. 8 | Veröffentlicht, mit erreichbarer Kontaktadresse; eingehende Hinweise landen in einem nachverfolgten Vorgang mit zuständiger Person. | Nur internes Dokument; Kontaktadresse ist ein allgemeines Postfach ohne Verantwortlichen. |
| Unterstützungszeitraum | Art. 13 Abs. 8 und 19 | Je Produkt festgelegt, Gründe dokumentiert, Enddatum mit Monat und Jahr für Käufer erkennbar; Personal und Budget für Updates in diesem Zeitraum eingeplant. | „Solange das Produkt verkauft wird“; weniger als fünf Jahre ohne dokumentierte Begründung zur voraussichtlichen Nutzungsdauer. |
| Meldeprozess | Art. 14 | Benannte Entscheider mit Vertretung, auch außerhalb der Geschäftszeiten; Weg zur einheitlichen Meldeplattform geklärt; Ablauf in einer Übung durchgespielt und protokolliert. | Prozessbeschreibung ohne Namen; niemand kennt den Zugang zur Meldeplattform; keine Übung. |
| EU-Konformitätserklärung | Art. 28, Anhang V | Enthält die Angaben aus Anhang V, bei Beteiligung einer notifizierten Stelle deren Name, Kennnummer und das Verfahren; die Konformitätsbewertung ist dokumentiert; Produktbezeichnung und Version passen zur technischen Dokumentation; unterzeichnet von einer dazu befugten Person. | Entwurf ohne zugrunde liegende Konformitätsbewertung; Unterschrift ohne vorherige Freigabe der Nachweise. |
| Nutzerinformationen | Anhang II, Art. 13 Abs. 18 | Die Punkte aus Anhang II sind im Handbuch oder online auffindbar, darunter Kontaktstelle, Enddatum des Unterstützungszeitraums und Update-Anleitung. | Handbuch ohne Sicherheitskapitel; Enddatum fehlt. |
| Auskunft an die Marktüberwachung | Art. 13 Abs. 22 | Zuständigkeit benannt; Unterlagen je Produkt an einem Ort auffindbar; ein Probeabruf hat funktioniert. | Unterlagen verteilt auf Laufwerke und Einzelpersonen; niemand weiß, wer eine Anfrage beantwortet. |
| Aufbewahrung | Art. 13 Abs. 13 | Ablageort und Frist festgelegt (zehn Jahre oder Unterstützungszeitraum, der längere Zeitraum zählt); Zugriff unabhängig von einzelnen Mitarbeitenden. | Dokumente liegen nur in Projektwerkzeugen, die nach Projektende abgeschaltet werden. |
Die Nachweiskette: vom Produkt zur EU-Konformitätserklärung
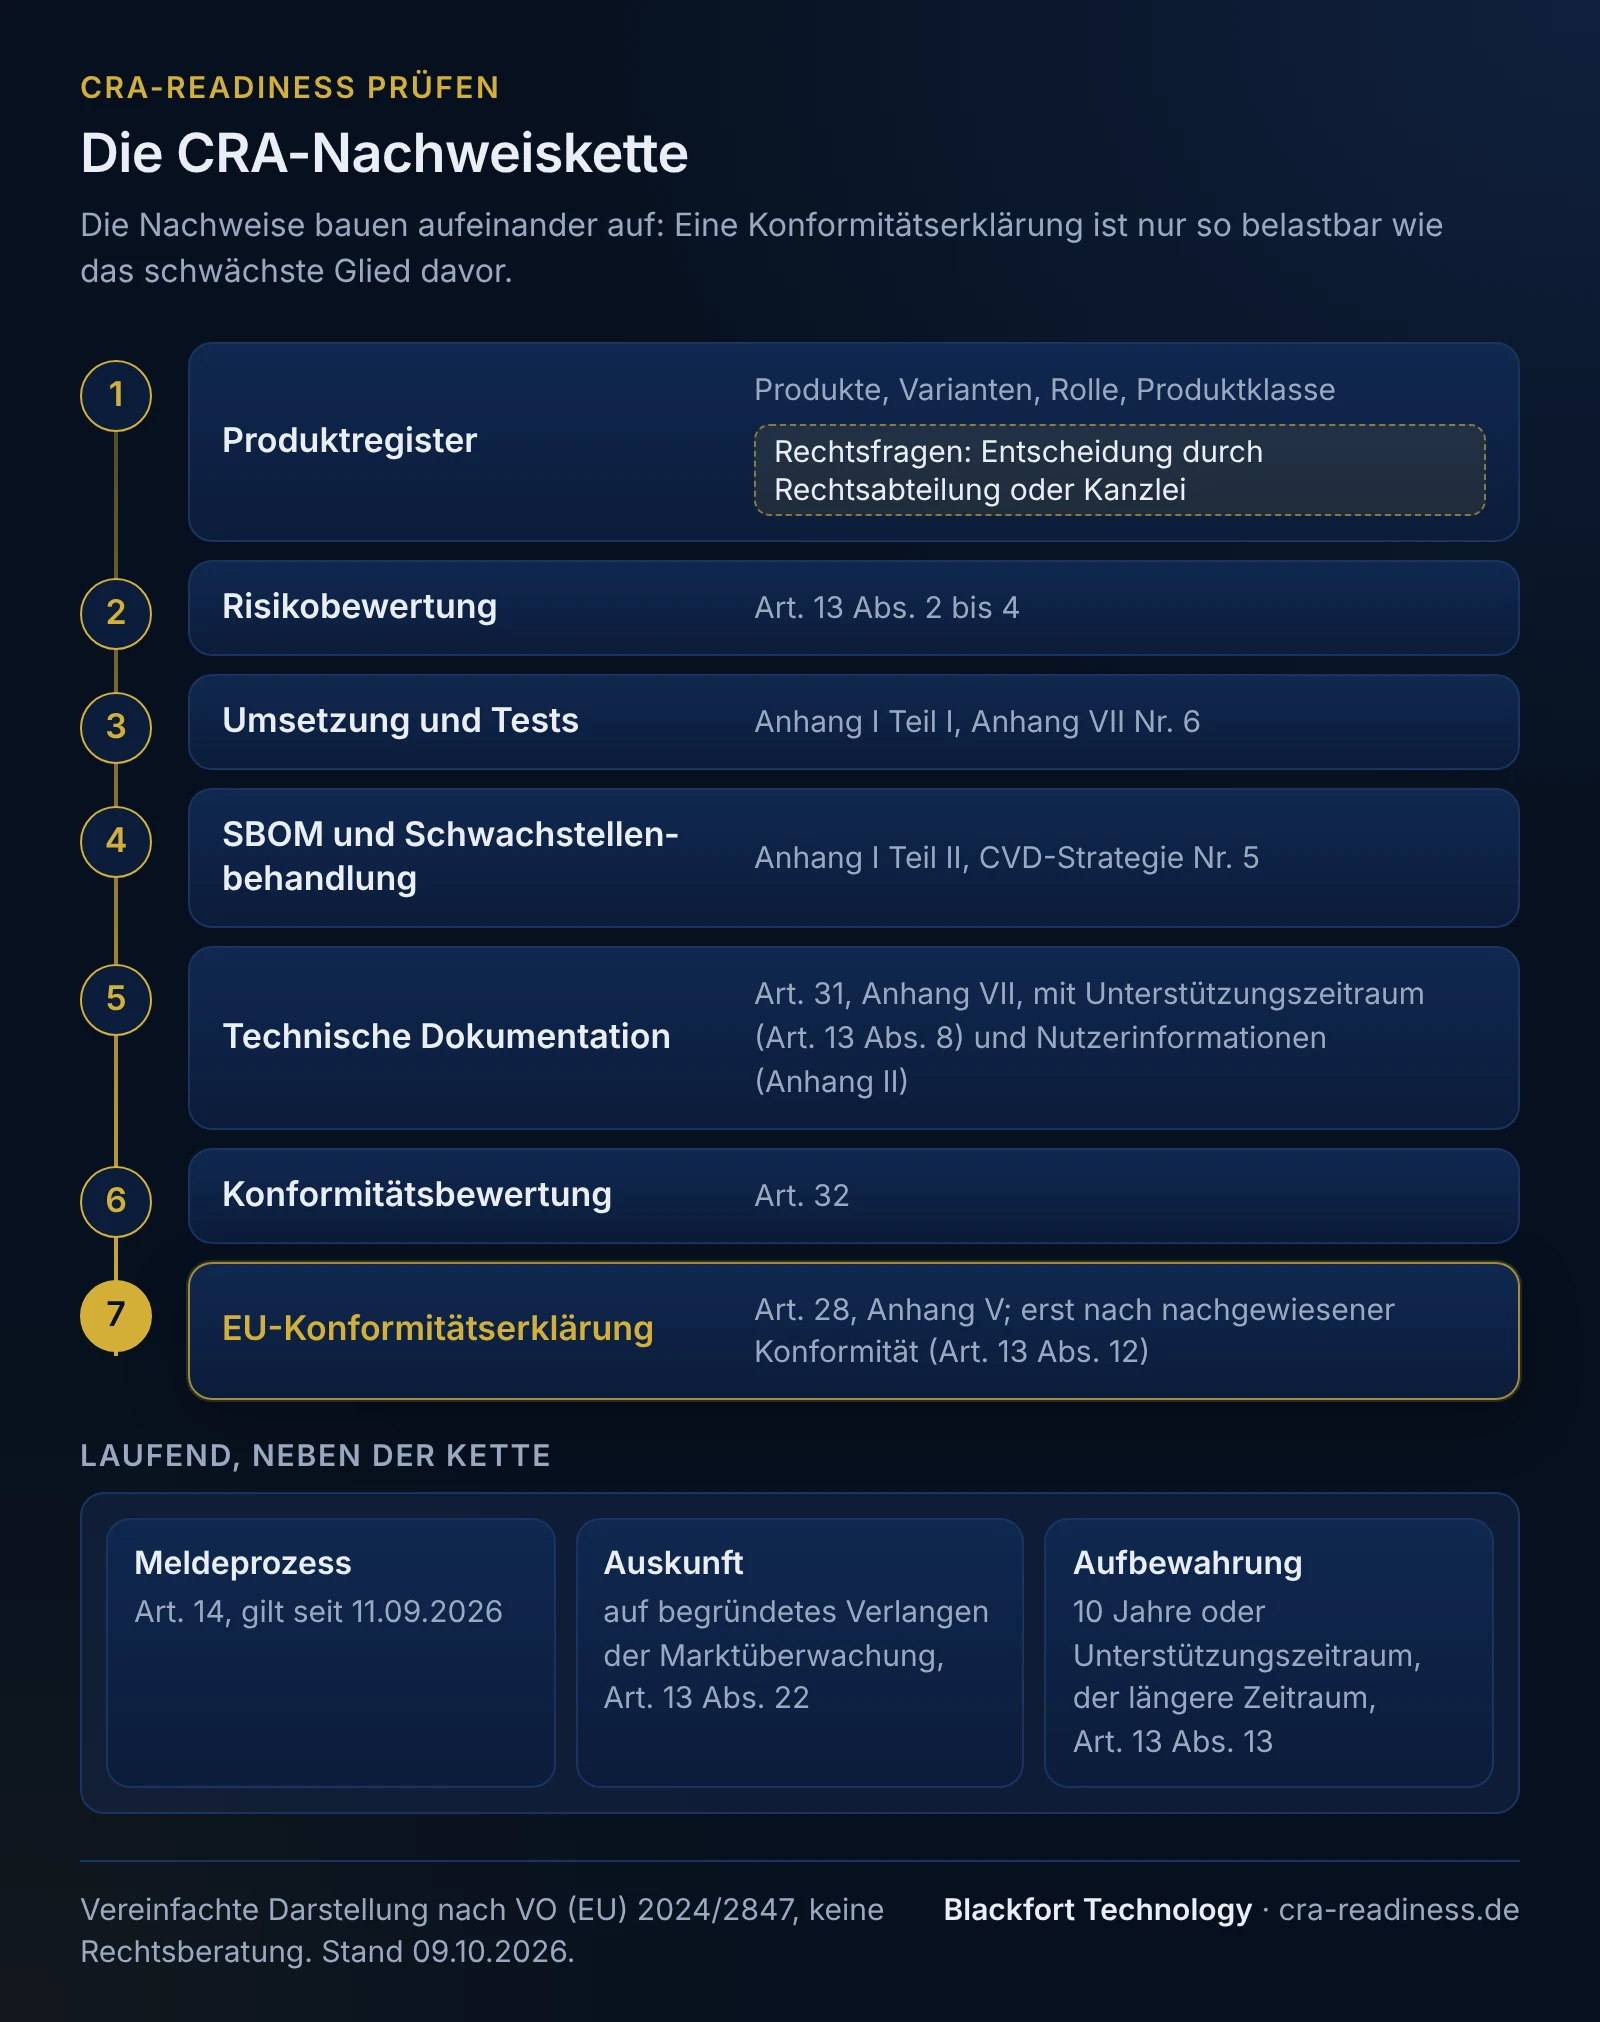
Die Nachweise bauen aufeinander auf. Am Anfang steht das Produktregister: welche Produkte und Varianten unter den CRA fallen, in welcher Rolle Ihr Unternehmen handelt und welcher Produktklasse ein Produkt zugeordnet wird. Das sind Rechtsfragen, die Ihre Rechtsabteilung oder Kanzlei entscheidet. Darauf folgt die Risikobewertung, die festlegt, welche Anforderungen aus Anhang I für das Produkt gelten. Umsetzung, Tests, SBOM und die Verfahren zur Behandlung von Schwachstellen zeigen, dass diese Anforderungen erfüllt werden. All das fließt in die technische Dokumentation. Auf dieser Grundlage folgt die Konformitätsbewertung nach Art. 32 und erst danach die EU-Konformitätserklärung (Art. 13 Abs. 12). Mehr dazu im Artikel Konformitätsbewertung und CE-Kennzeichnung.
Für die Geschäftsführung folgt daraus: Eine Konformitätserklärung ist nur so belastbar wie das schwächste Glied davor. Fehlt die Risikobewertung, fehlt Tests und Dokumentation der Bezugspunkt. Daneben laufen drei Daueraufgaben: Meldeprozess nach Art. 14, Auskunft an die Marktüberwachung und Aufbewahrung.
Wie Sie Nachweise prüfen: Stichproben und Rückverfolgung
Sie müssen nicht jedes Dokument selbst lesen. Drei Techniken aus der Revision geben Ihnen einen ersten eigenen Eindruck.
Stichprobe an einem ausgelieferten Release
Wählen Sie ein Produkt und ein konkretes, bereits ausgeliefertes Release. Lassen Sie sich für genau dieses Release die Risikobewertung, die SBOM, die Testberichte und den zugehörigen Stand der technischen Dokumentation zeigen. Ein belastbares Programm kann diese Unterlagen zusammenhängend vorlegen. Muss erst gesucht oder nachgebaut werden, oder wird die Unterlage „für die nächste Version“ angekündigt, haben Sie einen Befund.
Rückverfolgung zu Code und Release
Prüfen Sie in beide Richtungen. Von oben nach unten: Eine Anforderung aus der Risikobewertung, etwa der Schutz vor unbefugtem Zugriff nach Anhang I Teil I Nr. 2 Buchst. d, sollte zu einer konkreten Umsetzung in Code oder Konfiguration und zu einem Test führen. Von unten nach oben: Eine Komponente aus der SBOM sollte sich in der Build-Konfiguration des Release wiederfinden, und eine bekannte Schwachstelle dieser Komponente sollte einen bewerteten Vorgang haben.
Meldefähigkeit in einer Übung zeigen lassen
Den Meldeprozess prüfen Sie mit einer angekündigten Übung ohne echte Meldung: ein fiktiver Hinweis auf eine aktiv ausgenutzte Schwachstelle, außerhalb der Kernarbeitszeit. Festgehalten wird, wann die zuständige Person erreicht war, wer entschieden hat und ob die Angaben für eine Frühwarnung vorlagen.
Halten Sie fest, wer wann was geprüft hat. So können Sie später zeigen, dass und wie Sie den Stand überprüft haben.
Gap-Analyse oder CRA Readiness Audit
Steht Ihr Programm noch am Anfang, lautet die Frage: Was müssen wir umsetzen? Die CRA-Gap-Analyse erfasst Ihre Produkte, gibt eine technische Einschätzung zu Anwendungsbereich, Rolle und Produktklasse, misst den Abstand zu den Anforderungen und endet mit einem Lückenbericht je Produkt und einem priorisierten Maßnahmenplan. Die rechtliche Entscheidung trifft Ihre Rechtsabteilung oder Kanzlei.
Läuft das Programm bereits, intern oder mit einem Dienstleister, lautet die Frage: Ist der gemeldete Stand belegt? Dafür ist das CRA Readiness Audit gedacht. Blackfort Technology prüft unabhängig von der Projektleitung bis zu fünf Prüffelder, die wir vorab mit Ihnen festlegen: Umfang und Produktregister, Risikobewertung und Anhang I, Schwachstellen und SBOM, Meldefähigkeit nach Art. 14 sowie Dokumentation und Steuerung. Grundlage sind Stichproben an Code, Prozessen und Dokumenten. Die Geschäftsführung erhält einen Bericht mit einer Bewertung je Produkt, Feststellungen mit Belegen und Empfehlungen nach Dringlichkeit. Wie das abläuft, beschreibt der Artikel CRA-Audit: Ablauf, Umfang und Kostentreiber.
Zur Abgrenzung: Das Audit ist keine Konformitätsbewertung nach Art. 32, kein Zertifikat und keine Bescheinigung; es beruht auf Stichproben und stellt nicht fest, dass alle Anforderungen erfüllt sind. Blackfort Technology ist keine notifizierte Stelle und erbringt keine Rechtsdienstleistung. Haben wir in Ihrem Unternehmen am CRA-Programm mitgewirkt, legen wir das vor dem Auftrag offen; ob wir dennoch prüfen, entscheiden Sie. Teile, die wir selbst umgesetzt haben, kennzeichnen wir im Bericht als nicht unabhängig bewertet. Penetrationstests gehören nicht zu unserem Angebot.
Fragen an Ihr Team
Diese Fragen können Sie in der nächsten Statusrunde stellen. Eine gute Antwort zeigt ein Dokument, einen Vorgang oder ein Protokoll.
- Welche unserer Produkte und Varianten fallen nach unserer Einschätzung unter den CRA, und wo ist diese Einschätzung mit Begründung dokumentiert?
- Für welche Produkte liegt eine Risikobewertung vor, und wann wurde sie zuletzt an ein Release angepasst?
- Können Sie mir die SBOM des zuletzt ausgelieferten Release zeigen und die offenen Schwachstellen darin?
- Wer gibt am Samstagabend eine Frühwarnung nach Art. 14 ab, wer vertritt diese Person, und wann haben wir das zuletzt geübt?
- Wo ist unsere Strategie zur koordinierten Offenlegung veröffentlicht, und was ist mit den bisher eingegangenen Hinweisen geschehen?
- Welchen Unterstützungszeitraum haben wir je Produkt festgelegt, mit welcher Begründung, und ist er im Budget abgebildet?
- Welche Punkte aus Anhang VII fehlen in der technischen Dokumentation noch, und bis wann werden sie geschlossen?
- Welche Rechtsfragen hat das Programm an die Rechtsabteilung oder Kanzlei gegeben, und was ist entschieden?
Fortschritt verfolgen: Meilensteine mit Nachweis
Prozentwerte für Arbeitspakete sagen wenig darüber, was am Ende vorliegt. Vereinbaren Sie mit Ihrem Team Meilensteine, an deren Ende jeweils ein prüfbares Ergebnis steht:
- Produktregister vollständig, Rolle und Produktklasse je Produkt dokumentiert, Rechtsfragen geklärt.
- Meldeprozess nach Art. 14 mit Vertretung besetzt und geübt. Diese Pflicht gilt seit dem 11. September 2026.
- Risikobewertung je Produkt dokumentiert und mit der technischen Dokumentation verknüpft.
- SBOM im Build für jedes Release, Auswertung bekannter Schwachstellen mit fester Zuständigkeit.
- Strategie zur koordinierten Offenlegung veröffentlicht, Kontaktadresse erreichbar.
- Unterstützungszeitraum je Produkt festgelegt und in Nutzerinformationen und Budget abgebildet.
- Technische Dokumentation nach Anhang VII vollständig für die Produkte, die ab dem 11. Dezember 2027 in Verkehr gebracht werden.
- Konformitätsbewertung nach Art. 32 durchgeführt, EU-Konformitätserklärung ausgestellt, Ablage für die Aufbewahrungsfrist eingerichtet.
Lassen Sie sich zu jedem erreichten Meilenstein den Nachweis zeigen und nehmen Sie eine Stichprobe. Für Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, gelten die Anforderungen der Verordnung nur, wenn sie nach diesem Datum wesentlich geändert werden (Art. 69 Abs. 2); die Meldepflicht gilt für sie trotzdem (Art. 69 Abs. 3). Maßgeblich ist dabei nach dem Leitfaden der Kommission (Blue Guide, Abschnitt 2.3) das einzelne Exemplar: Exemplare eines älteren Produktmodells, die ab dem 11. Dezember 2027 in Verkehr gebracht werden, müssen die Anforderungen erfüllen. Ob eine Änderung wesentlich ist und wie das für Ihre Produkte gilt, hängt vom Einzelfall ab und ist mit Ihrer Rechtsabteilung oder Kanzlei zu klären.
Hinweis: Dieser Artikel ist allgemeine Information zum Stand 9. Oktober 2026 und keine Rechtsberatung. Für die Bewertung Ihres Einzelfalls wenden Sie sich an Ihre Rechtsabteilung oder eine Kanzlei.
Häufige Fragen
Welche Nachweise verlangt der CRA vom Hersteller?+
Reicht ein Statusbericht des Projekts, um die CRA-Readiness zu belegen?+
Wie kann die Geschäftsführung die CRA-Readiness selbst prüfen?+
Was ist der Unterschied zwischen CRA-Gap-Analyse und CRA Readiness Audit?+
Ersetzt ein CRA Readiness Audit die Konformitätsbewertung?+
Welche CRA-Pflichten gelten schon jetzt?+
Wie lange müssen CRA-Unterlagen aufbewahrt werden?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Amtsblatt der EU, deutsche Fassung (EUR-Lex)
- Regulation (EU) 2024/2847 (Cyber Resilience Act), Official Journal of the EU, English version (EUR-Lex)
- VO (EU) 2024/2847, Art. 13 (Pflichten der Hersteller), Art. 14 (Meldepflichten), Art. 28, 31, 64, 69, 71, Anhänge I, II, V, VII
- Deutscher Bundestag, Drucksache 21/6134: Entwurf eines Gesetzes zur Durchführung der Verordnung (EU) 2024/2847
- Bekanntmachung der Kommission: Leitfaden für die Umsetzung der Produktvorschriften der EU 2022 („Blue Guide“), ABl. C 247 vom 29.6.2022
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).