
Stand: 2026-10-09
Seit dem 11. September 2026 gilt die Meldepflicht des Cyber Resilience Act (CRA, Verordnung (EU) 2024/2847), die Vorschriften zu notifizierten Stellen in Kapitel IV seit dem 11. Juni 2026, die übrigen ab dem 11. Dezember 2027 (Art. 71 Abs. 2). Für die Geschäftsführung stellt sich damit die Frage: Wer steht für einen Verstoß ein, das Unternehmen, die Geschäftsleitung persönlich oder beide? Dieser Beitrag ordnet die Frage auf drei Ebenen und nennt die einschlägigen Normen.
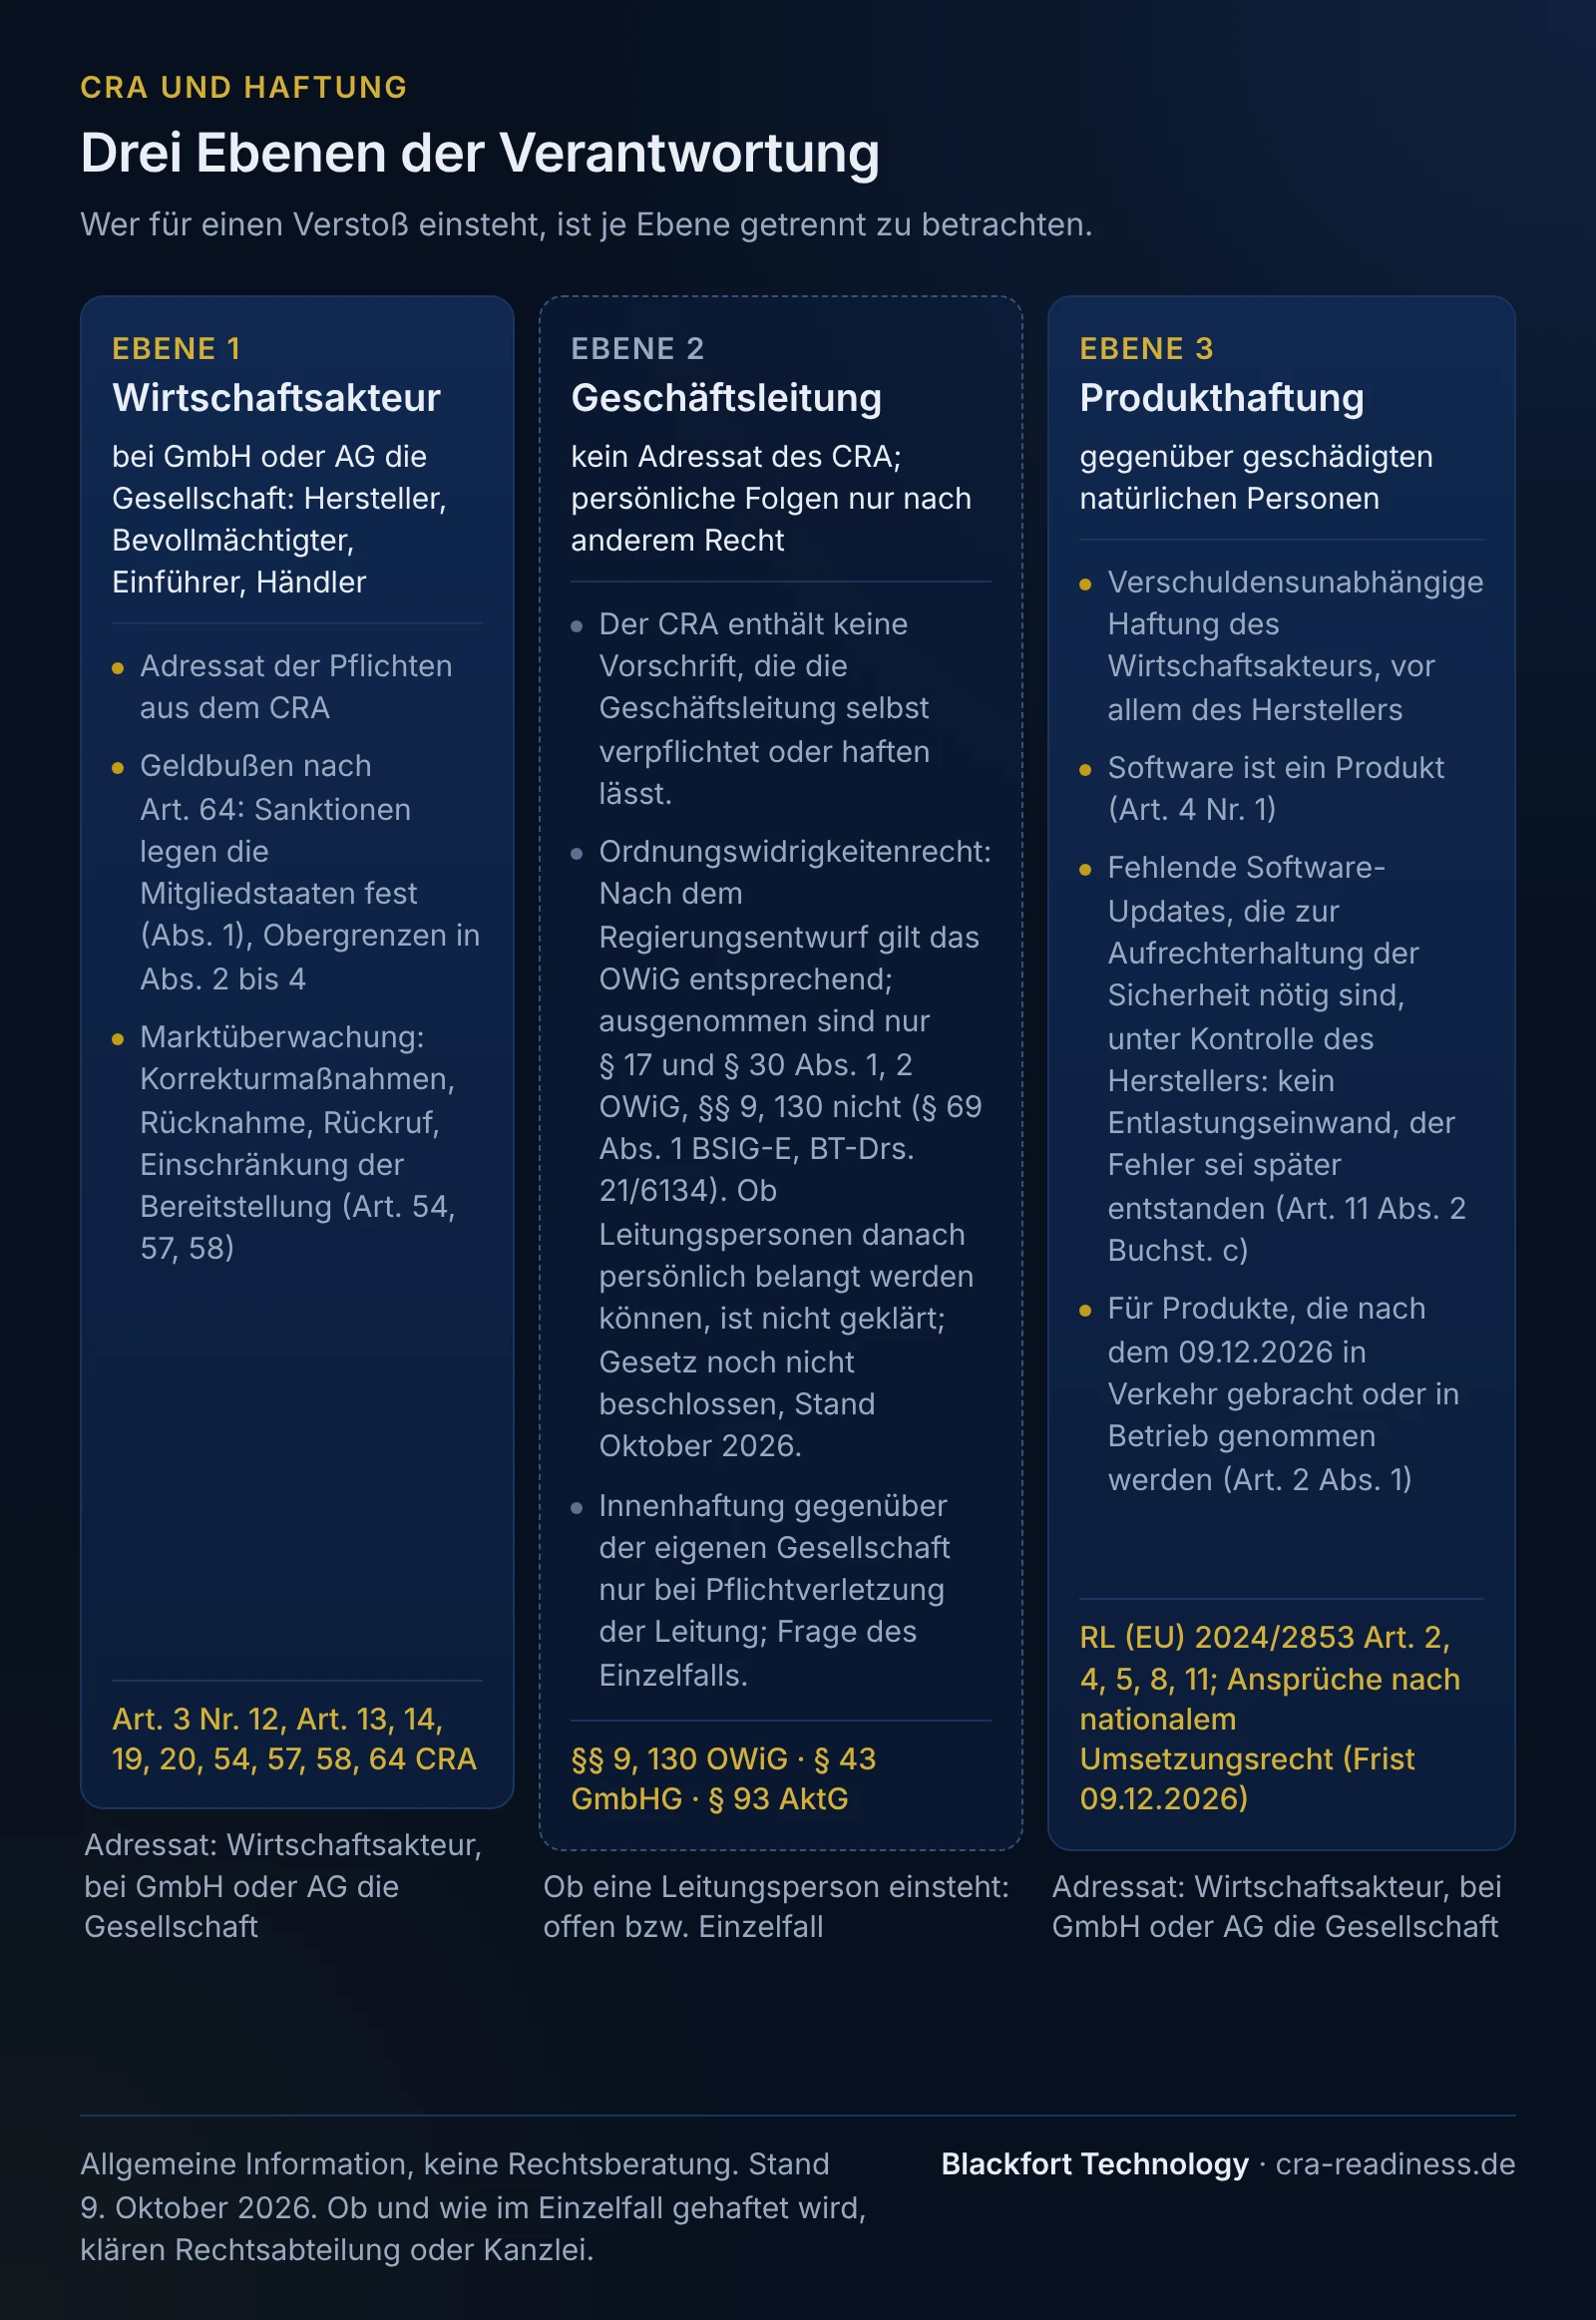
Kurz gesagt: Pflichten und Geldbußen des CRA richten sich an Hersteller und die übrigen Wirtschaftsakteure, bei einer GmbH oder AG also an die Gesellschaft. Ob daneben Mitglieder der Geschäftsleitung selbst mit einer Geldbuße belegt werden können, hängt vom deutschen Durchführungsgesetz ab, das noch nicht verabschiedet ist. Schadensersatz an die eigene Gesellschaft kommt nur bei einer Pflichtverletzung der Geschäftsleitung in Betracht, und die neue Produkthaftung trifft wieder den Wirtschaftsakteur.
Ebene 1: Das Unternehmen ist Adressat der Pflichten
Der CRA verpflichtet Wirtschaftsakteure. Dazu zählen nach Art. 3 Nr. 12 Hersteller, Bevollmächtigte, Einführer und Händler. Hersteller ist nach Art. 3 Nr. 13, wer Produkte mit digitalen Elementen entwickelt oder herstellt oder konzipieren, entwickeln oder herstellen lässt und sie unter eigenem Namen oder eigener Marke vermarktet. Die Pflichten stehen in Art. 13 und 14 (Hersteller), Art. 19 (Einführer) und Art. 20 (Händler). Wer als Einführer oder Händler ein Produkt unter eigenem Namen in Verkehr bringt oder ein Produkt wesentlich ändert, gilt nach Art. 21 als Hersteller (zu sonstigen Personen Art. 22). Einen Überblick gibt der Beitrag Rollen nach dem CRA.
Ist der Hersteller eine GmbH oder AG, ist die Gesellschaft Herstellerin, nicht die Person, die sie führt. Betreibt eine natürliche Person das Geschäft selbst, etwa als Einzelkaufmann, ist sie selbst Herstellerin (Art. 3 Nr. 13). Eine Vorschrift, die die Geschäftsleitung des Herstellers selbst verpflichtet oder haften lässt, enthält der Verordnungstext nicht. Das unterscheidet den CRA etwa von § 38 BSIG, der Geschäftsleitungen besonders wichtiger und wichtiger Einrichtungen im Sinne der NIS2-Umsetzung eigene Umsetzungs-, Überwachungs- und Schulungspflichten auferlegt.
Geldbußen nach Art. 64 CRA
Art. 64 Abs. 1 verpflichtet die Mitgliedstaaten, Vorschriften über Sanktionen zu erlassen und der Kommission mitzuteilen; die Sanktionen müssen wirksam, verhältnismäßig und abschreckend sein. Für Geldbußen gibt die Verordnung drei Obergrenzen vor, jeweils als fester Betrag oder, im Falle von Unternehmen, als Anteil am gesamten weltweiten Jahresumsatz des vorangegangenen Geschäftsjahres, je nachdem, welcher Betrag höher ist:
| Art. 64 | Verstoß | Obergrenze |
|---|---|---|
| Abs. 2 | Nichteinhaltung der grundlegenden Cybersicherheitsanforderungen in Anhang I, Verstöße gegen Art. 13 und 14 | 15 Mio. EUR oder 2,5 % |
| Abs. 3 | Verstöße gegen Art. 18 bis 23, Art. 28, Art. 30 Abs. 1 bis 4, Art. 31 Abs. 1 bis 4, Art. 32 Abs. 1 bis 3, Art. 33 Abs. 5 sowie Art. 39, 41, 47, 49 und 53 | 10 Mio. EUR oder 2 % |
| Abs. 4 | falsche, unvollständige oder irreführende Angaben gegenüber notifizierten Stellen und Marktüberwachungsbehörden auf deren Auskunftsverlangen | 5 Mio. EUR oder 1 % |
Das sind Höchstbeträge. Nach Art. 64 Abs. 5 werden bei der Festsetzung in jedem Einzelfall alle relevanten Umstände berücksichtigt, ausdrücklich Art, Schwere, Dauer und Folgen des Verstoßes, frühere Geldbußen für ähnliche Verstöße sowie Größe und Marktanteil des Wirtschaftsakteurs, insbesondere bei Kleinst-, kleinen und mittleren Unternehmen. Geldbußen können zusätzlich zu Korrektur- oder einschränkenden Maßnahmen verhängt werden (Abs. 9). Abs. 10 sieht Ausnahmen für Kleinst- und Kleinunternehmen bei der Frist für die Frühwarnung nach Art. 14 sowie für Verwalter quelloffener Software vor. Weil Abs. 10 nur von den Absätzen 3 bis 9 abweicht, Verstöße gegen Art. 14 aber in Abs. 2 stehen und Art. 14 nach Art. 24 Abs. 3 teilweise auch für Verwalter quelloffener Software gilt, ist die Reichweite beider Ausnahmen eine Auslegungsfrage; Erwägungsgrund 120 geht in beiden Fällen von Bußgeldfreiheit aus, der deutsche Entwurf regelt die Frage nicht eigens. Mehr dazu im Beitrag Bußgelder und Sanktionen.
Maßnahmen der Marktüberwachung
Daneben haben die Marktüberwachungsbehörden die Befugnisse aus Kapitel V (Art. 52 bis 60) und der Verordnung (EU) 2019/1020 (Art. 52 Abs. 1). Sie erhalten auf begründeten Antrag Zugang zu Daten und internen Unterlagen (Art. 53). Erfüllt ein Produkt mit erheblichem Cybersicherheitsrisiko die Anforderungen nicht und ergreift der Wirtschaftsakteur keine angemessenen Korrekturmaßnahmen, untersagen oder beschränken sie die Bereitstellung, nehmen das Produkt vom Markt oder rufen es zurück (Art. 54 Abs. 5). Maßnahmen sind auch bei konformen Produkten mit erheblichem Cybersicherheitsrisiko und weiteren Risiken, etwa für die Gesundheit oder Sicherheit von Personen (Art. 57), und bei fortbestehenden formalen Mängeln wie fehlender CE-Kennzeichnung oder unvollständiger technischer Dokumentation vorgesehen (Art. 58). Für Verstöße, die Kollektivinteressen der Verbraucher beeinträchtigen, gilt nach Art. 65 die Verbandsklagen-Richtlinie (EU) 2020/1828.
Stand der deutschen Durchführung (9. Oktober 2026)
Zuständige Behörde und Bußgeldverfahren regelt ein Durchführungsgesetz. Dazu liegt der Gesetzentwurf der Bundesregierung vor (Bundestags-Drucksache 21/6134 vom 26. Mai 2026). Der Bundestag hat ihn am 11. Juni 2026 in erster Lesung beraten und an die Ausschüsse überwiesen. Der Bundesrat hat im ersten Durchgang am 12. Juni 2026 keine Einwendungen gegen den Entwurf erhoben. Einen Gesetzesbeschluss des Bundestags oder eine Verkündung im Bundesgesetzblatt haben wir in den amtlichen Quellen zum Stand dieses Beitrags nicht gefunden. Das Gesetz ist damit noch offen; der Entwurf kann sich ändern.
Nach dem Entwurf soll das Bundesamt für Sicherheit in der Informationstechnik (BSI) Marktüberwachungsbehörde (§ 65 Abs. 1 BSIG-E), notifizierende Behörde (§ 66 Abs. 1 BSIG-E) und Bußgeldbehörde für Verstöße nach Art. 64 Abs. 2 bis 4 CRA (§ 70 Abs. 1 Nr. 2 Buchst. b BSIG-E) werden. Für diese Verstöße soll das Gesetz über Ordnungswidrigkeiten (OWiG) entsprechend gelten, ausgenommen § 17 OWiG, auch in Verbindung mit § 30 Abs. 3, sowie § 30 Abs. 1 und 2 OWiG (§ 69 Abs. 1 BSIG-E). Die Begründung stützt das darauf, dass das europäische Sanktionenrecht der Verordnung insoweit abschließende und vorrangige Regelungen enthält. § 66 BSIG-E soll nach Art. 4 Abs. 2 des Entwurfs bereits zum 11. Juni 2026 in Kraft treten, die übrigen genannten Vorschriften einschließlich der Bußgeldregeln nach Art. 4 Abs. 4 am 11. Dezember 2027.
Ebene 2: Die Geschäftsleitung persönlich
Ordnungswidrigkeitenrecht: §§ 9, 30 und 130 OWiG
Drei Vorschriften des OWiG verbinden Unternehmen und Leitungspersonen:
- § 9 OWiG (Handeln für einen anderen): Wer als vertretungsberechtigtes Organ einer juristischen Person oder als dessen Mitglied handelt, für den gilt ein Gesetz, nach dem besondere persönliche Merkmale die Ahndung begründen, auch dann, wenn diese Merkmale nur beim Vertretenen vorliegen (Abs. 1 Nr. 1). Nach Abs. 2 gilt das entsprechend für Personen, die der Inhaber oder ein sonst dazu Befugter beauftragt hat, den Betrieb ganz oder zum Teil zu leiten, oder ausdrücklich beauftragt hat, Aufgaben des Inhabers in eigener Verantwortung wahrzunehmen, wenn sie auf Grund dieses Auftrags handeln; dem Betrieb steht das Unternehmen gleich.
- § 30 OWiG (Geldbuße gegen juristische Personen): Hat eine Leitungsperson, etwa ein vertretungsberechtigtes Organ, eine Straftat oder Ordnungswidrigkeit begangen, durch die Pflichten der juristischen Person verletzt worden sind oder diese bereichert worden ist oder werden sollte, kann gegen die juristische Person eine Geldbuße festgesetzt werden.
- § 130 OWiG (Aufsichtspflichtverletzung): Ordnungswidrig handelt, wer als Inhaber eines Betriebes oder Unternehmens vorsätzlich oder fahrlässig die Aufsichtsmaßnahmen unterlässt, die erforderlich sind, um Zuwiderhandlungen gegen Pflichten zu verhindern, die den Inhaber treffen und deren Verletzung mit Strafe oder Geldbuße bedroht ist, wenn eine solche Zuwiderhandlung begangen wird, die durch gehörige Aufsicht verhindert oder wesentlich erschwert worden wäre. Zu den erforderlichen Aufsichtsmaßnahmen gehören auch die Bestellung, sorgfältige Auswahl und Überwachung von Aufsichtspersonen (Abs. 1). Adressat ist der Inhaber; bei einer GmbH oder AG ist das die Gesellschaft, deren Leitungspersonen die Vorschrift über § 9 OWiG erfasst.
Ob und wie diese Vorschriften bei CRA-Verstößen greifen, hängt von der deutschen Durchführung ab. Der Regierungsentwurf erklärt das OWiG für Verstöße nach Art. 64 Abs. 2 bis 4 CRA für entsprechend anwendbar und nimmt davon nur § 17 und § 30 Abs. 1 und 2 OWiG aus; die §§ 9 und 130 OWiG nennt er nicht und nimmt sie auch nicht aus. Ob Mitglieder der Geschäftsleitung für einen CRA-Verstoß des Unternehmens selbst mit einer Geldbuße belegt werden können, ist zum Stand dieses Beitrags deshalb offen und hängt von der verabschiedeten Fassung und ihrer Auslegung ab. Die Geldbuße nach Art. 64 CRA richtet sich gegen den Wirtschaftsakteur; mit einer persönlichen Geldbuße der Geschäftsleitung ist sie nicht gleichzusetzen.
Innenhaftung gegenüber der Gesellschaft
Davon getrennt ist die Frage, ob die Geschäftsleitung der eigenen Gesellschaft Schadensersatz schuldet, etwa für die Kosten eines Rückrufs. Ob auch eine gegen die Gesellschaft verhängte Geldbuße als Schaden bei der Geschäftsleitung geltend gemacht werden kann, regeln § 43 GmbHG und § 93 AktG nicht ausdrücklich; das ist eine Frage für die Rechtsberatung. Die Haftung richtet sich nach dem Gesellschaftsrecht:
- § 43 GmbHG: Geschäftsführer haben in den Angelegenheiten der Gesellschaft die Sorgfalt eines ordentlichen Geschäftsmannes anzuwenden (Abs. 1). Wer seine Obliegenheiten verletzt, haftet der Gesellschaft solidarisch für den entstandenen Schaden (Abs. 2).
- § 93 AktG: Vorstandsmitglieder haben die Sorgfalt eines ordentlichen und gewissenhaften Geschäftsleiters anzuwenden (Abs. 1 Satz 1). Verletzen sie ihre Pflichten, sind sie der Gesellschaft als Gesamtschuldner zum Ersatz des daraus entstehenden Schadens verpflichtet; ist streitig, ob sie die gebotene Sorgfalt angewandt haben, trifft sie die Beweislast (Abs. 2).
§ 93 Abs. 1 Satz 2 AktG enthält die sogenannte Business Judgment Rule: Eine Pflichtverletzung liegt nicht vor, wenn das Vorstandsmitglied bei einer unternehmerischen Entscheidung vernünftigerweise annehmen durfte, auf der Grundlage angemessener Information zum Wohle der Gesellschaft zu handeln. § 43 GmbHG enthält keine wortgleiche Regelung; wie der Gedanke dort angewendet wird, ist eine Frage für die Rechtsberatung. Ob die Erfüllung gesetzlicher Pflichten überhaupt eine unternehmerische Entscheidung in diesem Sinn ist und ob ein CRA-Verstoß des Unternehmens zugleich eine Pflichtverletzung der Geschäftsleitung darstellt, ist eine Frage des Einzelfalls.
Ebene 3: Produkthaftung nach der Richtlinie (EU) 2024/2853
Die neue Produkthaftungsrichtlinie ersetzt die Richtlinie 85/374/EWG zum 9. Dezember 2026 (Art. 21). Sie gilt für Produkte, die nach dem 9. Dezember 2026 in Verkehr gebracht oder in Betrieb genommen werden (Art. 2 Abs. 1), und die Mitgliedstaaten müssen sie bis zu diesem Tag umsetzen (Art. 22 Abs. 1). Erwägungsgrund 31 des CRA bezeichnet sie als Ergänzung der Verordnung. Für Hersteller digitaler Produkte sind diese Punkte wichtig:
- Software ist ein Produkt (Art. 4 Nr. 1).
- Fehlerhaftigkeit: Ein Produkt ist fehlerhaft, wenn es nicht die Sicherheit bietet, die eine Person erwarten darf oder die gemäß Unionsrecht oder nationalem Recht vorgeschrieben ist (Art. 7 Abs. 1). Zu berücksichtigen sind unter anderem die einschlägigen Anforderungen an die Produktsicherheit, einschließlich sicherheitsrelevanter Cybersicherheitsanforderungen (Art. 7 Abs. 2 Buchst. f).
- Vermutung: Die Fehlerhaftigkeit wird widerlegbar vermutet (Art. 10 Abs. 5), wenn der Kläger nachweist, dass das Produkt verbindlichen Anforderungen an die Produktsicherheit nicht entspricht, die vor dem Risiko des erlittenen Schadens schützen sollen (Art. 10 Abs. 2 Buchst. b). Ob eine bestimmte CRA-Anforderung im Einzelfall dazu zählt, ist eine Auslegungsfrage.
- Software und Sicherheitsupdates: Der Einwand, der Fehler habe beim Inverkehrbringen noch nicht bestanden, hilft nicht, wenn die Fehlerhaftigkeit auf Software einschließlich Updates oder Upgrades oder auf fehlende Software-Updates oder -Upgrades zurückgeht, die zur Aufrechterhaltung der Sicherheit erforderlich sind, sofern dies der Kontrolle des Herstellers unterliegt (Art. 11 Abs. 2 Buchst. b und c). Eine Pflicht zu Updates begründet die Richtlinie selbst nicht (Erwägungsgrund 51). Diese Pflichten ergeben sich für Hersteller aus dem CRA, unter anderem aus Art. 13 Abs. 8 und Anhang I Teil II Nr. 2 (siehe Unterstützungszeitraum und Update-Pflicht).
- Wer haftet, wem gegenüber: Haftbar ist vor allem der Hersteller, daneben der Hersteller einer fehlerhaften Komponente, die unter der Kontrolle des Herstellers eingebaut wurde und die Fehlerhaftigkeit des Produkts verursacht hat; sitzt der Hersteller außerhalb der Union, auch Importeur und Bevollmächtigter, ersatzweise der Fulfilment-Dienstleister (Art. 8 Abs. 1; weitere Fälle in Abs. 2 bis 4). Ansprüche haben geschädigte natürliche Personen und Personen, auf die ihr Anspruch übergegangen ist oder die in ihrem Namen handeln (Art. 5); Schäden an ausschließlich beruflich genutzten Sachen und an beruflich genutzten Daten sind nicht erfasst (Art. 6 Abs. 1). Die Haftung lässt sich gegenüber dem Geschädigten vertraglich weder beschränken noch ausschließen (Art. 15), und dass ein Dritter eine Schwachstelle ausnutzt, mindert sie ihm gegenüber nicht (Art. 13 Abs. 1, Erwägungsgrund 55).
Auch diese Haftung trifft das Unternehmen als Wirtschaftsakteur; eine persönliche Haftung von Organmitgliedern regelt die Richtlinie nicht. Zur deutschen Umsetzung: Der Bundestag hat am 8. Oktober 2026 den Gesetzentwurf der Bundesregierung zur Modernisierung des Produkthaftungsrechts (Drucksache 21/4297) in der Fassung der Beschlussempfehlung des Ausschusses für Recht und Verbraucherschutz (Drucksache 21/8429) angenommen. Der Bundesrat hat das Gesetz für seine Sitzung am 16. Oktober 2026 auf die Tagesordnung gesetzt; der zweite Durchgang und die Verkündung im Bundesgesetzblatt standen zum Stand dieses Beitrags aus.
Was die Geschäftsführung organisatorisch tun kann
Organisatorische Maßnahmen sind keine Haftungsfreistellung. Sie können aber dokumentieren, dass die Geschäftsleitung sich informiert, Zuständigkeiten geregelt und Aufsicht ausgeübt hat. Daran knüpfen § 93 Abs. 1 Satz 2 AktG (angemessene Information) und § 130 Abs. 1 OWiG (Aufsichtsmaßnahmen, Auswahl und Überwachung von Aufsichtspersonen) an. Ob das im Einzelfall genügt, ist eine Rechtsfrage. Mehr dazu im Beitrag Cyber Resilience Act für die Geschäftsführung.
- Zuständigkeiten festlegen: Wer verantwortet das CRA-Programm, wer entscheidet über Meldungen nach Art. 14, wer vertritt? Eine externe Koordination übernimmt bei Bedarf ein Product Security Officer.
- Berichtswege einrichten: regelmäßige Berichte an die Geschäftsführung mit Stand je Produkt, offenen Risiken und Entscheidungsbedarf, dazu ein Eskalationsweg für Schwachstellen und Sicherheitsvorfälle (siehe Meldeprozess und PSIRT).
- Entscheidungen dokumentieren: etwa zu Rolle, Produktklasse und Unterstützungszeitraum, jeweils mit der Informationsgrundlage und, wo nötig, der Einschätzung Ihrer Rechtsabteilung oder Kanzlei.
- Stand erheben: Gibt es noch kein Programm, zeigt eine CRA-Gap-Analyse je Produkt, wie weit es von den Anforderungen entfernt ist, und endet mit einem priorisierten Maßnahmenplan.
- Stand unabhängig prüfen lassen: Läuft das Programm bereits, prüft das CRA Readiness Audit von Blackfort Technology anhand von Stichproben an den Belegen, wo es steht, und berichtet an die Geschäftsführung mit einer Bewertung je Produkt. Hat Blackfort Technology an Ihrem CRA-Programm mitgewirkt, legen wir das vor dem Auftrag offen und kennzeichnen selbst umgesetzte Teile im Bericht als nicht unabhängig bewertet. Das Audit ist keine Konformitätsbewertung, kein Zertifikat und keine Rechtsdienstleistung. Zu den Nachweisen siehe CRA-Readiness prüfen.
Hinweis
Dieser Beitrag ist allgemeine Information zum Stand 9. Oktober 2026 und keine Rechtsberatung. Ob und wie Sie oder Ihr Unternehmen im Einzelfall haften, klären Sie bitte mit Ihrer Rechtsabteilung oder einer Kanzlei. Blackfort Technology erbringt keine Rechtsdienstleistungen.
Häufige Fragen
Haftet der Geschäftsführer persönlich für CRA-Bußgelder?+
Kann neben einer Geldbuße auch ein Rückruf angeordnet werden?+
Welche Behörde ist in Deutschland für den CRA zuständig?+
Gilt die neue Produkthaftung auch für Software und fehlende Sicherheitsupdates?+
Schützt die Business Judgment Rule die Geschäftsführung bei CRA-Entscheidungen?+
Befreit ein CRA-Audit von der Haftung?+
Können CRA-Bußgelder schon heute verhängt werden?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), Art. 3, 13, 14, 19 bis 22, 24, 52 bis 60, 64, 65, 71, Anhang I, EUR-Lex
- Richtlinie (EU) 2024/2853 über die Haftung für fehlerhafte Produkte, EUR-Lex
- § 9 OWiG (Handeln für einen anderen)
- § 30 OWiG (Geldbuße gegen juristische Personen und Personenvereinigungen)
- § 130 OWiG (Aufsichtspflichtverletzung)
- § 43 GmbHG (Haftung der Geschäftsführer)
- § 93 AktG (Sorgfaltspflicht und Verantwortlichkeit der Vorstandsmitglieder)
- § 38 BSIG (Umsetzungs-, Überwachungs- und Schulungspflicht für Geschäftsleitungen besonders wichtiger Einrichtungen und wichtiger Einrichtungen)
- Bundestags-Drucksache 21/6134: Regierungsentwurf CRA-Durchführungsgesetz
- Deutscher Bundestag: Erste Lesung CRA-Durchführungsgesetz am 11. Juni 2026
- Bundesrat: Beratungsvorgang 260/26 (CRA-Durchführungsgesetz)
- Bundestags-Drucksache 21/6512: Stellungnahme des Bundesrates zum Entwurf des CRA-Durchführungsgesetzes
- Bundestags-Drucksache 21/4297: Regierungsentwurf Modernisierung des Produkthaftungsrechts
- Bundestags-Drucksache 21/8429: Beschlussempfehlung und Bericht des Ausschusses für Recht und Verbraucherschutz zur Modernisierung des Produkthaftungsrechts
- Deutscher Bundestag: Modernisierung des Produkthaftungsrechts, Beschluss vom 8. Oktober 2026
- Bundesrat: Tagesordnung der 1069. Sitzung am 16. Oktober 2026, TOP 46 (Gesetz zur Modernisierung des Produkthaftungsrechts und zur Änderung weiterer Vorschriften)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).