Stand: 2026-11-01
Warum vernetztes Spielzeug unter den Cyber Resilience Act fällt
Eine Puppe, die über einen Cloud-Dienst antwortet, ein Lernroboter, den Kinder per Tablet programmieren, eine Kinder-Smartwatch mit Ortung: Alle diese Produkte tauschen Daten mit anderen Geräten oder Netzen aus. Genau daran knüpft der Cyber Resilience Act (Verordnung (EU) 2024/2847, CRA) an. Er gilt für Produkte mit digitalen Elementen, deren bestimmungsgemäßer Zweck oder vernünftigerweise vorhersehbare Verwendung eine direkte oder indirekte logische oder physische Datenverbindung mit einem Gerät oder Netz einschließt (Art. 2 Abs. 1). Ein Spielzeugauto, das Befehle per Bluetooth von einer App empfängt, hat eine solche Datenverbindung. Ergänzend legt der Entwurf der Leitlinie der Kommission zur Anwendung des CRA, dessen Inhalt die Kommission am 27.07.2026 gebilligt hat (C(2026) 5252, bisher nur englisch; die förmliche Annahme steht aus), den Begriff so aus, dass es auf den Austausch digitaler Informationen ankommt und Signale, die nur eine Funktion auslösen, nicht genügen (Rn. 26 bis 28). Nach der Begleitmitteilung der Kommission gilt die Leitlinie erst ab ihrer förmlichen Annahme, und auch dann ist sie nicht verbindlich; eine verbindliche Auslegung kann nur der Gerichtshof der Europäischen Union geben (Rn. 8). Wir stützen keine Aussage allein auf den Entwurf.
Zum Produkt gehören nach Art. 3 Nr. 1 auch seine Datenfernverarbeitungslösungen: vom Hersteller oder unter seiner Verantwortung entwickelte Software für entfernte Datenverarbeitung, ohne die das Produkt eine seiner Funktionen nicht erfüllen könnte (Art. 3 Nr. 2), etwa der Cloud-Sprachdienst einer sprechenden Puppe. Beziehen Sie deshalb Gerät und Backend gemeinsam in Risikobewertung und Meldewege ein. Der Leitlinienentwurf ordnet auch eine Begleit-App des Herstellers dem Produkt zu, wenn das Gerät ohne sie seinen Zweck nicht erfüllt (Rn. 25 und Beispiel 9); planen Sie die App daher vorsorglich mit ein.
Anhang III Nr. 18 und Nr. 19: zwei Kategorien der Klasse I für Kinderprodukte
Anhang III Klasse I nennt Kinderprodukte ausdrücklich; die technische Beschreibung steht in Anhang I der Durchführungsverordnung (EU) 2025/2392. Maßgeblich ist die Kernfunktion (Art. 7 Abs. 1 CRA).
Nr. 18: mit dem Internet verbundenes Spielzeug
Anhang III Klasse I Nr. 18 erfasst „mit dem Internet verbundenes Spielzeug, das unter die Richtlinie 2009/48/EG […] fällt und über Funktionen zur sozialen Interaktion (z. B. sprechen oder filmen) oder zur Ortung verfügt“. Die Durchführungsverordnung präzisiert drei Punkte:
- Internetbezug: Das Spielzeug kommuniziert via öffentliches Internet, direkt oder über andere Geräte. Ein Bluetooth-Spielzeug, das über das Smartphone mit einem Server spricht, kann also erfasst sein.
- Soziale Interaktion: eingebettete Technologien für eingehende und ausgehende Kommunikation, etwa Tastatur, Mikrofon, Lautsprecher oder Kamera.
- Ortung: Technologien, die die Ortung oder Rückschlüsse auf den geografischen Standort des Spielzeugs oder seiner Benutzer ermöglichen. Erkennt das Spielzeug lediglich per Sensortechnik die Nähe des Benutzers oder anderer Spielzeuge, gilt es nicht als mit Ortungsfunktion ausgestattet.
Die Kategorie setzt voraus, dass das Produkt Spielzeug im Sinne der Spielzeugrichtlinie ist: ein Produkt, das ausschließlich oder nicht ausschließlich dazu bestimmt oder gestaltet ist, von Kindern unter 14 Jahren zum Spielen verwendet zu werden (Art. 2 Abs. 1 Richtlinie 2009/48/EG).
Nr. 19: am Körper tragbare Produkte für Kinder
Nr. 19 nennt unter anderem „am Körper tragbare Produkte, die für die Verwendung durch und für Kinder bestimmt sind“. Nach der Durchführungsverordnung sind das Produkte mit digitalen Elementen, die direkt oder über Kleidung oder Accessoires von Personen unter 14 Jahren getragen oder am Körper angebracht werden können; ausdrücklich genannt sind am Körper getragene Produkte für die Sicherheit von Kindern. Eine Spielfunktion ist hier nicht nötig; eine Kinder-Smartwatch fällt deshalb voraussichtlich unter Nr. 19.
Der Leitlinienentwurf geht davon aus, dass ein Produkt für die Wahl des Verfahrens nur eine Kernfunktion hat (Rn. 144). Passt eine Kinderuhr mit Spielfunktionen, Kamera und Internetanbindung zu beiden Beschreibungen, ändert das am Verfahren nichts, weil beide Kategorien zur Klasse I gehören; die Zuordnung gehört aber begründet in die technische Dokumentation.
Abgrenzung: Babyphone
Babyüberwachungssysteme stehen in einer anderen Kategorie, Anhang III Klasse I Nr. 17 (Produkte für die intelligente häusliche Umgebung mit Sicherheitsfunktionen). Die Einordnung und die Smart-Home-Fragen dazu behandeln wir auf der Seite Consumer-IoT und Smart Home.
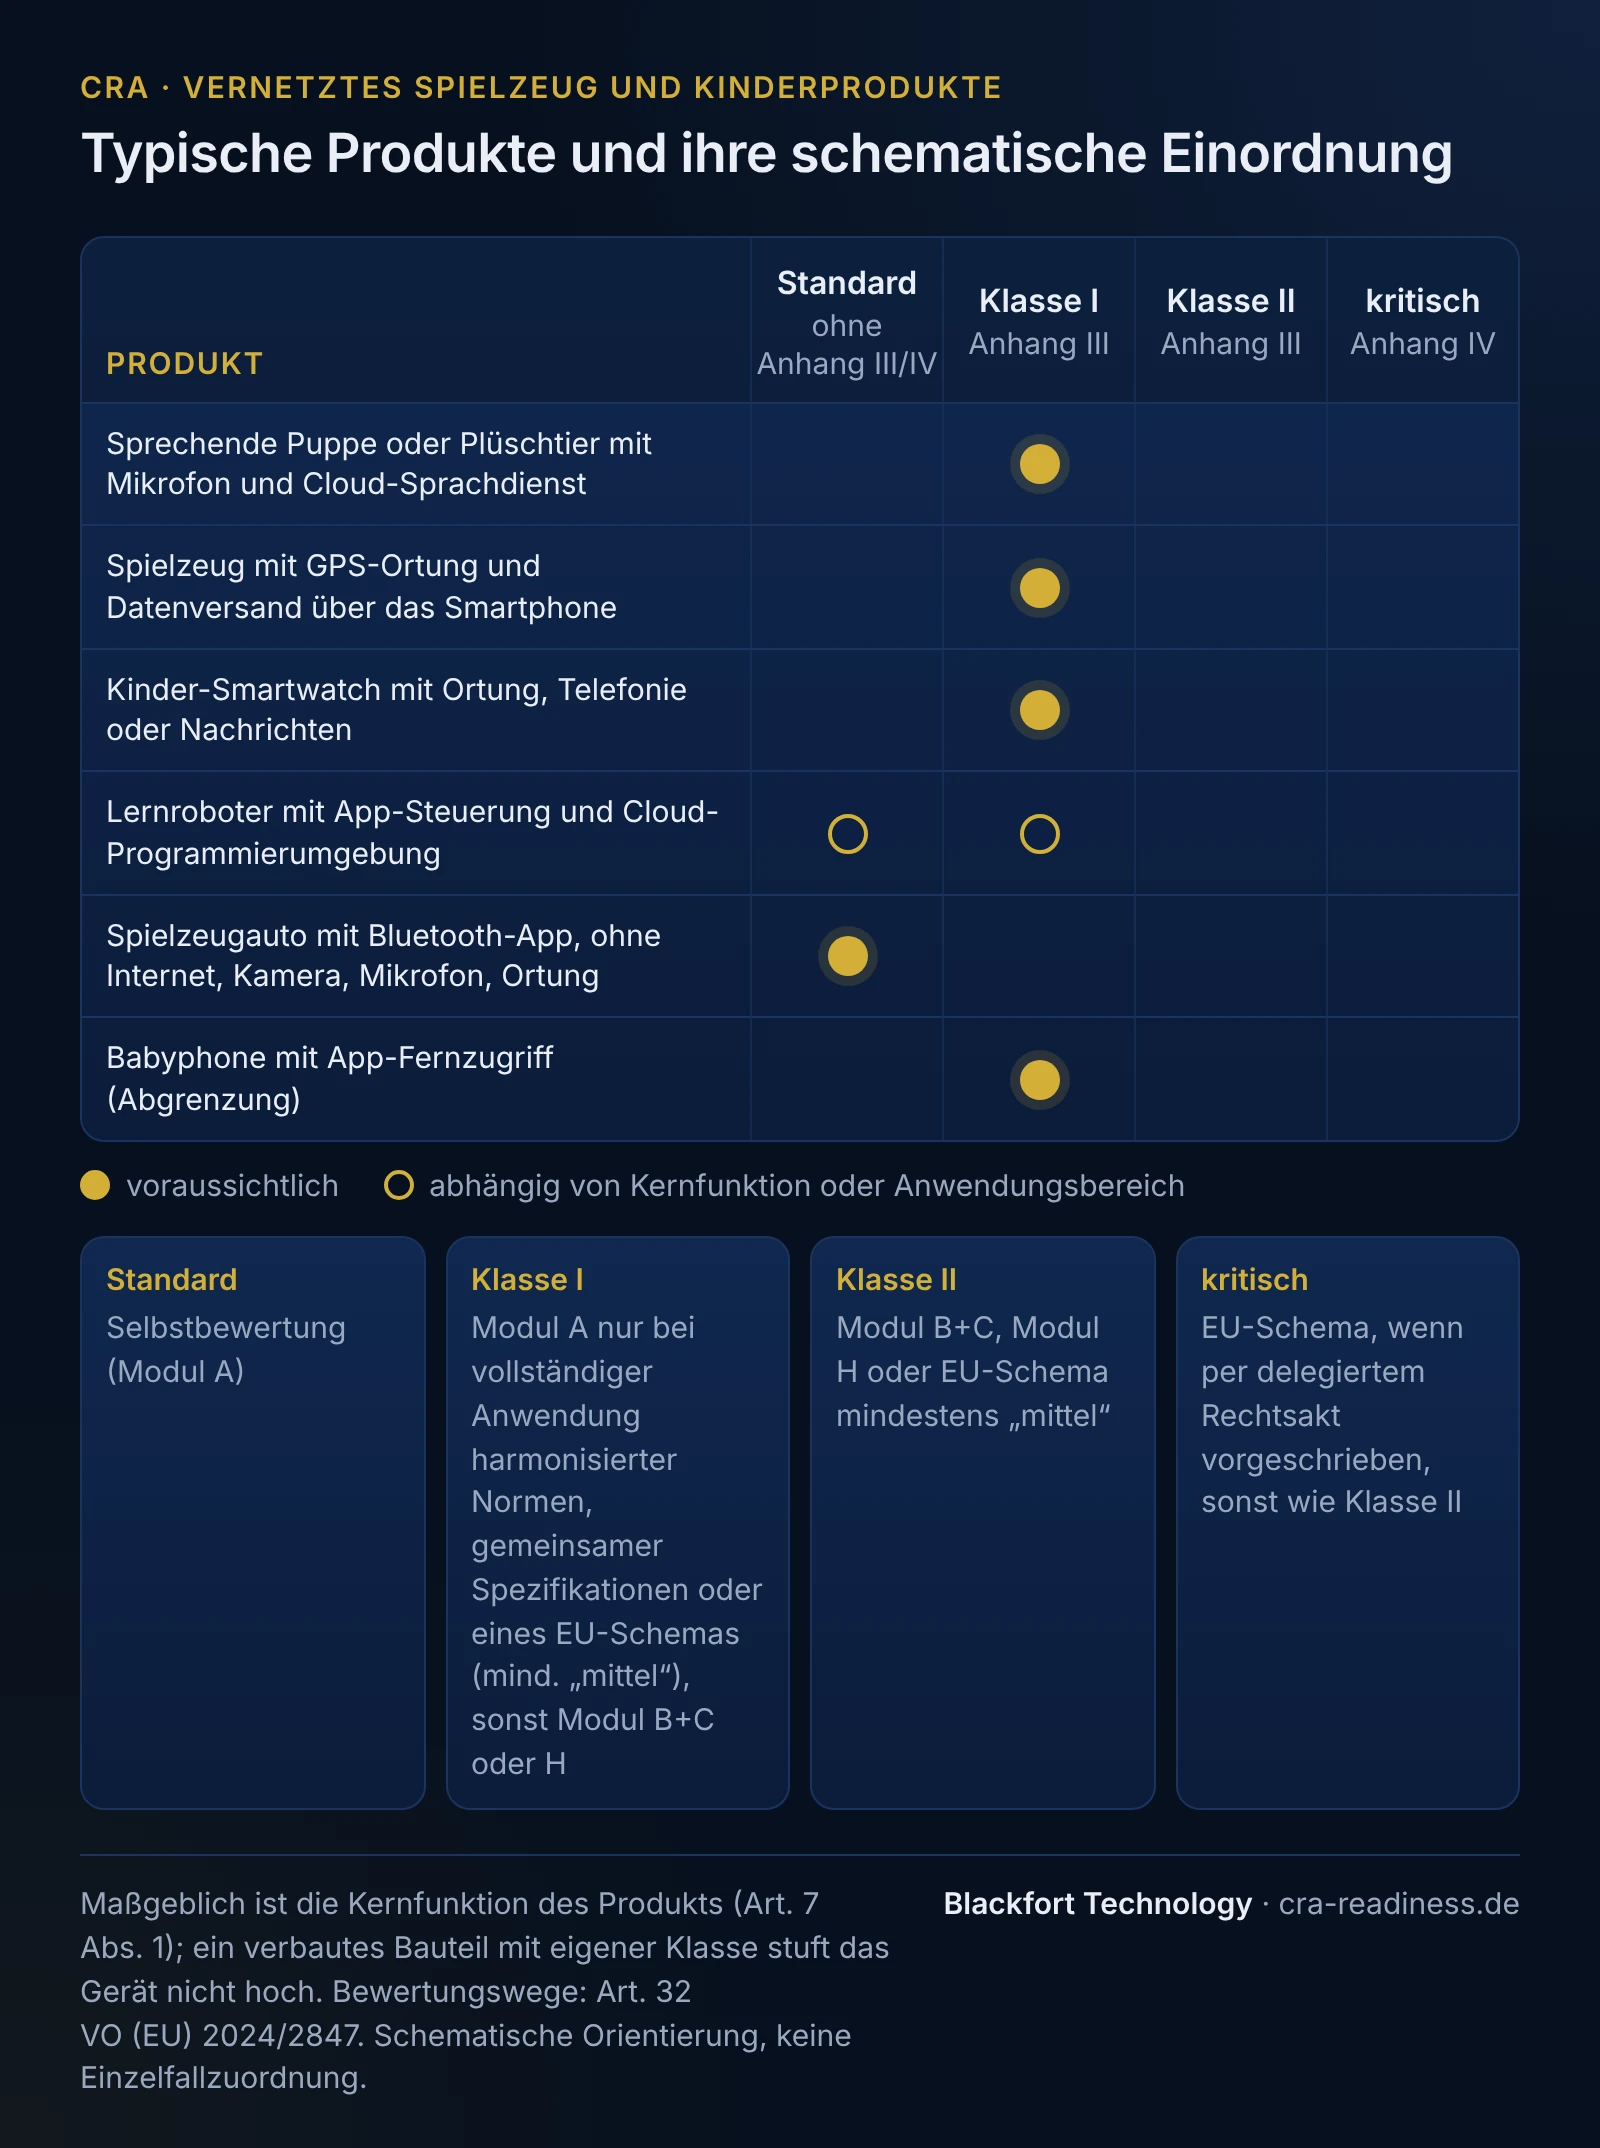
Typische Produkte und ihre wahrscheinliche Einordnung
Die Tabelle ist eine technische Ersteinschätzung anhand typischer Merkmale; die verbindliche Einordnung hängt vom konkreten Produkt ab und ist rechtlich zu prüfen. Einen Überblick über alle Klassen gibt der Beitrag CRA-Produktklassen.
| Produkt | wahrscheinliche Einordnung | Fundstelle |
|---|---|---|
| Sprechende Puppe oder Plüschtier mit Mikrofon, Lautsprecher und Cloud-Sprachdienst | voraussichtlich Klasse I | Anhang III Nr. 18 (soziale Interaktion); DVO (EU) 2025/2392, Anhang I Klasse I Nr. 18 |
| Spielzeug mit GPS-Ortung, das Standortdaten über das Smartphone an einen Server sendet | voraussichtlich Klasse I | Anhang III Nr. 18 (Ortung); DVO (EU) 2025/2392, Anhang I Klasse I Nr. 18 |
| Kinder-Smartwatch mit Ortung, Telefonie oder Nachrichtenfunktion | voraussichtlich Klasse I | Anhang III Nr. 19; DVO (EU) 2025/2392, Anhang I Klasse I Nr. 19 (Personen unter 14 Jahren) |
| Lernroboter mit App-Steuerung und Cloud-Programmierumgebung | abhängig von der Kernfunktion | Klasse I nach Anhang III Nr. 18, wenn Spielzeug im Sinne der Richtlinie 2009/48/EG mit Internetkommunikation und Technik für ein- und ausgehende Kommunikation (etwa Mikrofon, Lautsprecher, Kamera) oder Ortung; sonst Standard (Art. 7 Abs. 1; DVO (EU) 2025/2392) |
| Ferngesteuertes Spielzeugauto mit Bluetooth-App, ohne Internetkommunikation, Kamera, Mikrofon und Ortung | voraussichtlich Standard | Art. 2 Abs. 1 (Datenverbindung); Beschreibung zu Anhang III Nr. 18 in DVO (EU) 2025/2392 nicht erfüllt |
| Babyphone mit App-Fernzugriff (zur Abgrenzung) | voraussichtlich Klasse I | Anhang III Nr. 17; DVO (EU) 2025/2392, Anhang I Klasse I Nr. 17 (Babyüberwachungssysteme) |
Kommt bei einem Standardprodukt später eine Internetfunktion mit Sprache, Kamera oder Ortung hinzu, sollten Sie die Einordnung neu bewerten.
Was Klasse I für die Konformitätsbewertung bedeutet
Für Standardprodukte genügt das interne Kontrollverfahren nach Modul A (Art. 32 Abs. 1). Bei Klasse I ist Modul A nur möglich, wenn der Hersteller harmonisierte Normen, gemeinsame Spezifikationen oder ein europäisches Schema für die Cybersicherheitszertifizierung mindestens der Vertrauenswürdigkeitsstufe „mittel“ vollständig angewandt hat. Andernfalls verlangt Art. 32 Abs. 2 eine EU-Baumusterprüfung mit anschließender Konformität mit dem Baumuster (Modul B+C) oder eine umfassende Qualitätssicherung (Modul H), jeweils mit einer notifizierten Stelle. Am 01.11.2026 war im Amtsblatt keine harmonisierte Norm zum CRA veröffentlicht. Planen Sie deshalb beide Wege ein: Anforderungen aus Anhang I so umsetzen und belegen, dass sie später einer Norm zugeordnet werden können, und die Einbindung einer notifizierten Stelle als Option vorsehen. Mehr dazu im Beitrag Konformitätsbewertung und CE.
Spielzeugrecht: Richtlinie 2009/48/EG und Verordnung (EU) 2025/2509
Die Spielzeugsicherheit regelt bisher die Richtlinie 2009/48/EG. Inzwischen ist die Verordnung (EU) 2025/2509 über die Sicherheit von Spielzeug im Amtsblatt veröffentlicht (ABl. L vom 12.12.2025). Sie gilt ab dem 01.08.2030; einzelne Artikel (Art. 28 bis 44 und 49 bis 55) gelten bereits ab dem 01.01.2026 (Art. 59). Die Richtlinie wird mit Wirkung vom 01.08.2030 aufgehoben; Bezugnahmen auf sie gelten dann als Bezugnahmen auf die neue Verordnung und sind nach Maßgabe der Entsprechungstabelle in Anhang VIII zu lesen (Art. 56). Nach dem Wortlaut dürfte das auch den Verweis in Anhang III Nr. 18 CRA erfassen; diesen Punkt markieren wir zur Prüfung durch Ihre Rechtsabteilung.
Für die Cybersicherheit verweist die neue Verordnung auf die übrigen Rechtsakte: Spielzeuge mit digitalen Elementen müssen dem CRA entsprechen, und die Spielzeugverordnung selbst soll deshalb keine besonderen Sicherheitsanforderungen zur Cybersicherheit festlegen (Erwägungsgrund 14). Ab dem 01.08.2030 muss die Sicherheitsbewertung für Spielzeuge, die unter den CRA, die KI-Verordnung oder die Funkanlagenrichtlinie fallen, die besondere Vulnerabilität von Kindern berücksichtigen (Art. 25 Abs. 2 Buchst. c).
Funkanlagenrichtlinie: RED-DA bis 10.12.2027, danach CRA
Für Spielzeug mit Funk gilt bereits heute Cybersicherheitsrecht. Die Delegierte Verordnung (EU) 2022/30 macht die grundlegende Anforderung aus Art. 3 Abs. 3 Buchst. e der Richtlinie 2014/53/EU (Schutz personenbezogener Daten und der Privatsphäre) ausdrücklich auf Funkanlagen anwendbar, die unter die Spielzeugrichtlinie fallen, auf ausschließlich für die Kinderbetreuung bestimmte Funkanlagen und auf am Körper getragene Funkanlagen, sofern sie personenbezogene Daten, Verkehrs- oder Standortdaten verarbeiten können (Art. 1 Abs. 2 Buchst. b bis d). Für mit dem Internet verbundene Funkanlagen gilt zusätzlich Buchst. d (Art. 1 Abs. 1). Diese Anforderungen gelten seit dem 01.08.2025; den ursprünglich vorgesehenen Geltungsbeginn (01.08.2024) hat die Delegierte Verordnung (EU) 2023/2444 auf dieses Datum verschoben.
Die Delegierte Verordnung (EU) 2026/339 hebt die Verordnung (EU) 2022/30 mit Wirkung vom 11.12.2027 auf, damit Funkanlagen nicht doppelt geregelt sind. Bis dahin bleibt die RED-DA maßgeblich. Als harmonisierte Norm dafür ist EN 18031-2:2024 veröffentlicht, mit Einschränkungen: Für Spielzeug- und Kinderbetreuungsfunkgeräte begründet die Norm keine Konformitätsvermutung, wenn die Zugangssteuerung durch Eltern oder Erziehungsberechtigte nicht gewährleistet ist, und für alle Geräte keine, wenn der Nutzer nach den Nummern 6.2.5.1 und 6.2.5.2 der Norm kein Passwort festlegen oder verwenden muss (Durchführungsbeschluss (EU) 2025/138, Anhang Nr. 165, Anmerkungen 2 und 3). Nach Art. 69 Abs. 1 CRA bleiben EU-Baumusterprüfbescheinigungen und Zulassungen, die nach anderen Harmonisierungsrechtsvorschriften der Union zu Cybersicherheitsanforderungen erteilt wurden, bis zum 11.06.2028 gültig, sofern sie nicht vorher ablaufen oder sofern in anderen Harmonisierungsrechtsvorschriften nichts anderes festgelegt ist. Die Vorschrift erfasst nur solche Bescheinigungen und Zulassungen. Wer die RED-DA mit EN 18031-2 im Verfahren der internen Fertigungskontrolle erfüllt hat (Art. 17 Abs. 3 Buchst. a und Anhang II der Richtlinie 2014/53/EU), besitzt keine Bescheinigung und kann sich auf Art. 69 Abs. 1 nicht stützen. Der Leitlinienentwurf versteht die Vorschrift so, dass eine RED-Bescheinigung nur die von ihr abgedeckten Risiken umfasst; Risiken außerhalb der RED, etwa Schwachstellenbehandlung oder Datenminimierung, wären zusätzlich zu behandeln (Rn. 248 bis 254). Mehr zum Übergang auf der Seite Telekommunikation und Funkgeräte, zur Norm unter EN 18031.
Fristen und Bestandsprodukte
- Seit 11.09.2026: Meldepflicht nach Art. 14. Aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle gehen über die einheitliche Meldeplattform, die Frühwarnung unverzüglich, in jedem Fall innerhalb von 24 Stunden nach Kenntnis. Das gilt auch für Produkte, die vor dem 11.12.2027 in Verkehr gebracht wurden (Art. 69 Abs. 3). Mehr im Beitrag Meldepflicht ab September 2026.
- Ab 11.12.2027: alle übrigen Pflichten, darunter Anhang I, technische Dokumentation, Konformitätsbewertung und CE-Kennzeichnung (Art. 71 Abs. 2).
- Bestandsprodukte: Vor dem 11.12.2027 in Verkehr gebrachte Produkte unterliegen den übrigen Anforderungen nur, wenn sie ab diesem Tag wesentlich geändert werden (Art. 69 Abs. 2).
Worauf es technisch bei Kinderprodukten ankommt
Anhang I gilt für alle Produkte; bei Kinderprodukten stehen diese Punkte vorn:
- Zugriffsschutz und Standardkonfiguration: Schutz vor unbefugtem Zugriff durch geeignete Kontrollmechanismen (Anhang I Teil I Nr. 2 Buchst. d) und eine sichere Standardkonfiguration (Buchst. b), etwa beim Koppeln und in der Eltern-App.
- Vertraulichkeit und Datenminimierung: Sprach-, Bild- und Standortdaten verschlüsselt verarbeiten (Buchst. e) und nur so viele Daten verarbeiten, wie der Zweck erfordert (Buchst. g).
- Löschen: Nutzer müssen alle Daten und Einstellungen dauerhaft, sicher und einfach löschen können (Buchst. m), wichtig bei weitergegebenem Spielzeug.
- Updates und SBOM: Sicherheitsaktualisierungen (Buchst. c), eine Software-Stückliste in einem gängigen maschinenlesbaren Format (Anhang I Teil II Nr. 1) und eine Strategie zur koordinierten Offenlegung (Teil II Nr. 5).
- Unterstützungszeitraum: Er spiegelt die Dauer der voraussichtlichen Nutzung wider (Art. 13 Abs. 8 Unterabs. 2) und beträgt mindestens fünf Jahre; wird das Produkt voraussichtlich kürzer genutzt, entspricht er der voraussichtlichen Nutzungsdauer (Art. 13 Abs. 8 Unterabs. 3). Siehe Unterstützungszeitraum und Update-Pflicht.
Ein konstruiertes Beispiel: ein Lernspielzeug mit Sprachfunktion
Das Beispiel ist frei gebildet. Ein Hersteller entwickelt eine Lernfigur für Kinder im Grundschulalter mit Mikrofon und Lautsprecher. Sie verbindet sich per WLAN mit einem Sprachdienst, den der Hersteller bei einem Cloud-Anbieter betreibt, und wird über eine Eltern-App eingerichtet. Technisch spricht viel für Anhang III Nr. 18; der Sprachdienst ist voraussichtlich Datenfernverarbeitung im Sinne von Art. 3 Nr. 2 und gehört mit der App zum Produkt.
Der Hersteller nimmt zuerst den Meldeprozess in Betrieb, weil Art. 14 schon gilt, auch für die Vorgängerfigur im Handel. Dann ordnet er EN 18031-2 und Anhang I einander zu, legt die elterliche Zugangssteuerung fest, erzeugt die SBOM aus dem Build und dokumentiert den Unterstützungszeitraum. Ob die Figur Spielzeug im Sinne des Spielzeugrechts ist, markiert er zur Prüfung durch seine Rechtsabteilung, und er sieht eine notifizierte Stelle vor, falls bis zum Inverkehrbringen keine passende harmonisierte Norm vorliegt.
Nächste Schritte
Ein erster Schritt ist der Betroffenheits-Check. In der CRA-Gap-Analyse schätzen wir Produktklasse und Konformitätsweg je Produkt technisch ein und markieren Rechtsfragen zur Prüfung durch Ihre Rechtsabteilung. Dazu passen Meldeprozess und PSIRT und die SBOM-Beratung. Für ein Gespräch: Kontakt aufnehmen. (Dieser Text ordnet schematisch ein und ist keine Rechtsberatung.)
Häufige Fragen
Fällt jedes Spielzeug mit App unter Klasse I?+
Ist eine Kinder-Smartwatch ein vernetztes Spielzeug im Sinne des CRA?+
Was ändert die neue Spielzeugverordnung (EU) 2025/2509 für die Cybersicherheit?+
Genügt die Erfüllung der RED-DA mit EN 18031-2 auch für den CRA?+
Gilt die Meldepflicht auch für Spielzeug, das schon im Handel ist?+
Brauchen wir für vernetztes Spielzeug der Klasse I eine notifizierte Stelle?+
Quellen
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex
- Durchführungsverordnung (EU) 2025/2392 (technische Beschreibung der Kategorien nach Anhang III und IV)
- Richtlinie 2009/48/EG über die Sicherheit von Spielzeug, EUR-Lex
- Verordnung (EU) 2025/2509 über die Sicherheit von Spielzeug, EUR-Lex
- Delegierte VO (EU) 2022/30 (RED Delegated Act, Art. 3.3 d/e/f)
- Delegierte VO (EU) 2026/339 (Aufhebung der VO 2022/30 zum 11.12.2027)
- Delegierte VO (EU) 2023/2444 (Verschiebung des Geltungsbeginns der VO 2022/30 auf den 01.08.2025)
- Richtlinie 2014/53/EU (Funkanlagenrichtlinie), EUR-Lex
- Durchführungsbeschluss (EU) 2025/138 (EN 18031-1, -2, -3 als harmonisierte Normen zur RED, mit Einschränkungen)
- Entwurf der Leitlinie der Kommission zur Anwendung des CRA, C(2026) 5252 (Inhalt am 27.07.2026 gebilligt, nur englisch, förmliche Annahme steht aus)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).