Stand: 2026-11-20
Die Europäische Kommission hat ihre Leitlinien zur Anwendung des Cyber Resilience Act (CRA) förmlich veröffentlicht: als Mitteilung C/2026/6013 im Amtsblatt der Europäischen Union vom 17. November 2026, damit auch in deutscher Fassung. Die Kommission hatte die Leitlinien bereits am 27. Juli 2026 vorgestellt. Für Hersteller ist das eine umfangreiche Auslegungshilfe zu Fragen, die in Projekten häufig auftauchen: Wann ist Software ein Produkt im Sinne des CRA, wann gehört ein Backend zum Produkt, was gilt für Produkte, die vor dem Geltungsbeginn am 11. Dezember 2027 konzipiert wurden, und wann macht ein Update aus einem Produkt ein neues?
Wichtig für die Einordnung: Die Leitlinien sind nicht bindend. Verbindlich auslegen kann den CRA nur der Gerichtshof der Europäischen Union (Rn. 8). Sie zeigen aber, wie die Kommission die Verordnung versteht, und sollen nach eigener Aussage auch die Arbeit der Marktüberwachungsbehörden und notifizierten Stellen unterstützen (Rn. 6). Wir gehen davon aus, dass sich diese daran orientieren, verpflichtet sind sie dazu nicht. Die Beispiele der Leitlinien ersetzen keine Bewertung im Einzelfall (Rn. 8). Vor der Veröffentlichung lief eine öffentliche Konsultation vom 3. März bis 13. April 2026 (Rn. 7).
Was schon heute gilt: die Meldepflichten
Die meisten Pflichten gelten ab dem 11. Dezember 2027. Die Meldepflichten nach Art. 14 gelten dagegen bereits seit dem 11. September 2026 (Art. 69 Abs. 3). Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden, auch bei Produkten, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, und auch dann, wenn ein Produkt nicht mehr unterstützt wird (Rn. 210). Wer dafür noch keinen Meldeprozess hat, sollte das zuerst angehen.
Software: wann sie als in Verkehr gebracht gilt
Eigenständige Software gilt als in Verkehr gebracht, sobald ihre Herstellungsphase abgeschlossen ist und sie im Rahmen einer Geschäftstätigkeit erstmals zum Vertrieb oder zur Verwendung auf dem Unionsmarkt bereitgestellt wird (Rn. 14). Alle Kopien derselben Version gelten als gleichzeitig in Verkehr gebracht, unabhängig davon, wann ein Kunde sie herunterlädt (Rn. 13 und 14, Beispiel 1).
Zwei Folgen sind für die Planung wichtig:
- Varianten gelten für das Inverkehrbringen als eigene Produkte. Fassungen, die sich in Komponenten, Konfiguration oder freigeschalteten Funktionen unterscheiden, etwa Builds für verschiedene Betriebssysteme oder Pakete mit unterschiedlichem Funktionsumfang, gelten nicht als Kopien desselben Produkts (Rn. 14).
- Updates verschieben das Datum nur bei wesentlicher Änderung. Eine neue Version ohne wesentliche Änderung braucht keine neue Konformitätsbewertung und ändert das Datum des Inverkehrbringens nicht (Rn. 15, Beispiel 2).
Installiert oder nur im Browser: was zum Produkt gehört
Die Leitlinien ziehen eine klare Linie zwischen Software, die beim Nutzer läuft, und Software, auf die er nur zugreift. Software, die heruntergeladen, installiert oder auf andere Weise bereitgestellt wird und auf dem System des Nutzers läuft, kann in den Anwendungsbereich fallen, wenn sie im Rahmen einer Geschäftstätigkeit in Verkehr gebracht wird, auch als Browser-Erweiterung oder als mit Web-Technik gebaute Anwendung, die lokal ausgeführt wird (Rn. 20 und 21, Beispiele 3 und 4). Eine Web-Anwendung, die ausschließlich im Browser genutzt wird, ist dagegen in der Regel für sich genommen kein Produkt mit digitalen Elementen, ebenso wenig eine Website, die nur informiert (Rn. 21, Beispiele 5 und 6). Beide können aber als Datenfernverarbeitung zum Produkt gehören, wenn sie eine Funktion eines Produkts unterstützen und die weiteren Voraussetzungen erfüllt sind (dazu unten).
Ob Software zu einem Gerät gehört, hängt davon ab, ob das Gerät sie braucht, um seine bestimmungsgemäßen Funktionen auszuführen. Über welchen Weg sie den Nutzer erreicht, spielt dafür keine Rolle (Rn. 25). Druckertreiber zum Herunterladen und die vom Hersteller bereitgestellte, für das Gerät erforderliche Begleit-App eines Fitness-Trackers aus dem App Store bilden mit dem Gerät ein einziges Produkt (Beispiele 8 und 9). Wer Quellcode an Kunden lizenziert, bringt diesen Code in Verkehr, auch wenn der Kunde ihn noch anpasst und übersetzt (Rn. 24, Beispiel 7). Unfertiger Code, der in der Konzeptions- und Entwicklungsphase etwa zum Testen weitergegeben wird, sowie Beispiel- und Demo-Code in Schulungsmaterial gelten dagegen nicht als in Verkehr gebracht (Rn. 23). Für unfertige Software, die befristet öffentlich zum Testen bereitgestellt wird, gilt zusätzlich Art. 4 Abs. 3: Sie muss sichtbar als nicht konform gekennzeichnet sein.
Mehr zur Abgrenzung für Softwareanbieter steht in unserem Artikel CRA für Software und SaaS, zur Frage der Schnittstellen im Artikel Datenverbindung und Schnittstellen.
Datenfernverarbeitung: wann das Backend zum Produkt gehört
Der CRA erfasst Datenverarbeitung aus der Ferne, wenn sie für das Produkt nötig ist. Die Leitlinien machen daraus zwei kumulative Prüffragen (Rn. 188 und 202):
- Würde das Produkt ohne diese Verarbeitung eine seiner Funktionen nicht erfüllen? Das umfasst auch Funktionen jenseits des Kerns. Als Beispiele nennen die Leitlinien das Senden von Befehlen an ein Gerät, die Synchronisierung von Dateien, das Onboarding von Nutzern, die Konfiguration, die automatische Verteilung von Updates und das Identitäts- und Zugriffsmanagement (Rn. 189 und 190). Telemetrie, die nur für Statistik oder künftige Produktentwicklung ausgewertet wird, gehört nicht dazu (Rn. 192).
- Wurde die Software vom Hersteller oder unter seiner Verantwortung konzipiert und entwickelt? Das trifft auf eigene Entwicklungen zu und auf Lösungen, die ein Dienstleister auf Grundlage der Entwürfe und Spezifikationen des Herstellers für ihn baut, nicht aber auf lizenzierte Standardprodukte (Rn. 195). Wer die Lösung betreibt, ist nicht entscheidend (Rn. 196). Auch ein Betrieb auf eigenen Servern oder in einer privaten Cloud kann Datenfernverarbeitung sein (Rn. 187).
Für Cloud-Modelle heißt das: Eigene Software auf fremdem IaaS oder PaaS kann zur Datenfernverarbeitung des Produkts gehören, eine fertige SaaS-Anwendung eines Dritten dagegen nicht (Rn. 198 bis 200). Wirkt sich ihre Einbindung auf die Sicherheit des Produkts aus, sollte sie wie eine Komponente behandelt werden: Risiken der Einbindung bewerten, auf Produktebene behandeln und Sorgfalt walten lassen (Rn. 201 und 202). Back-End-Systeme, mit denen das Produkt nicht direkt kommuniziert, gehören nicht zur Datenfernverarbeitung, bleiben aber externe Abhängigkeiten in der Risikobewertung (Rn. 205 und 206). In der technischen Dokumentation sollte angegeben werden, welche Datenfernverarbeitung das Produkt hat oder auf welche fremden Lösungen es sich stützt (Rn. 204). Als Nachweise zu Diensten Dritter lassen sich unter anderem Belege nach der NIS2-Durchführungsverordnung (EU) 2024/2690, nach DORA oder Zertifikate nach dem Cybersecurity Act heranziehen (Rn. 207).
Produkte, die vor dem Geltungsbeginn am 11. Dezember 2027 konzipiert wurden
Viele Hersteller werden ab dem 11. Dezember 2027 Einheiten eines Modells in Verkehr bringen, das lange vorher entwickelt wurde. Die Leitlinien stellen klar, dass das nicht automatisch eine Neukonstruktion verlangt (Rn. 33 und 34). Maßgeblich ist eine Bewertung der Cybersicherheitsrisiken: Zeigt sie, dass das Produkt bereits geeignete und wirksame Sicherheitsmaßnahmen hat, kann sich der Hersteller darauf stützen (Rn. 34 und 36).
Lässt sich nicht mehr belegen, wie Risiken in der ursprünglichen Entwicklung berücksichtigt wurden, reicht nach den Leitlinien eine aktuelle Risikobewertung samt technischer Dokumentation, mit der der Hersteller nachweisen kann, dass das bestehende Design die Risiken angemessen mindert. Bei Konformitätsbewertung nach Art. 32 Abs. 1 müssen Prüfergebnisse aus der ursprünglichen Konzeptions- und Entwicklungsphase nicht vorgelegt werden, wenn die Risikobewertung geeignete und wirksame Sicherheitsmaßnahmen zeigt. Noch erforderliche Tests lassen sich für Produkte mit gleichem Design und Risikoprofil bündeln (Rn. 35, 36 und 38, Beispiel 12). Unverändert bleiben die übrigen Pflichten: Konformitätsbewertung, EU-Konformitätserklärung und CE-Kennzeichnung (Rn. 35), die Schwachstellenbehandlung nach Anhang I Teil II und eine laufend aktualisierte Risikobewertung (Rn. 39).
Davon zu unterscheiden sind Einheiten, die schon vor dem 11. Dezember 2027 in Verkehr gebracht wurden. Für sie gelten die Anforderungen des CRA nur, wenn sie danach wesentlich geändert werden (Art. 69 Abs. 2). Die Meldepflichten gelten für sie trotzdem.
Wann ein Update eine wesentliche Änderung ist
Für Softwarehersteller ist dieser Abschnitt besonders praxisrelevant. Rechtlich ist eine wesentliche Änderung eine Änderung nach dem Inverkehrbringen, die sich auf die Einhaltung der grundlegenden Anforderungen in Anhang I Teil I auswirkt oder die Zweckbestimmung ändert (Art. 3 Nr. 30 CRA). Für Software-Updates erklären die Leitlinien, worauf es dabei ankommt: ob das Update neue oder erhöhte Cybersicherheitsrisiken bringt, die die Risikobewertung bisher nicht berücksichtigt hat (Rn. 104). Es kommt auf die Wirkung auf das Risikoprofil an, auf Umfang oder Komplexität der Änderung kommt es dabei nicht an (Rn. 107).
- Neue Zweckbestimmung: Ändert sich die Zweckbestimmung, gilt das im Allgemeinen als wesentliche Änderung. Beispiel: ein Dashboard, das Maschinendaten nur anzeigt und später Maschinen steuern kann (Rn. 105, Beispiel 40).
- Kleine Funktion, neues Risiko: Schon eine „Angemeldet bleiben"-Funktion, die Anmeldetoken lokal speichert, kann eine wesentliche Änderung sein, wenn das Risiko nicht bewertet war (Beispiel 44).
- Vorab bewertet: Funktionen, deren Risiken der Hersteller schon in der ursprünglichen Bewertung beschrieben, bewertet und mit Maßnahmen abgesichert hat und die er wie bewertet umsetzt, etwa ein geplanter Gruppenchat oder später freigeschaltete Steuerfunktionen, gelten in der Regel nicht als wesentliche Änderung (Rn. 106, Beispiele 42 und 43).
- Sicherheitsupdates: Sie sind in der Regel keine wesentliche Änderung, auch wenn sie technisch tief eingreifen (Rn. 108, Beispiele 46 bis 48). Anders kann es sein, wenn ein Sicherheitsupdate die Zweckbestimmung ändert oder neue Abhängigkeiten, Datenflüsse oder von außen erreichbare Schnittstellen einführt, etwa einen externen Schlüsseldienst eines Dritten (Rn. 109, Beispiele 49 und 50).
Für die Einzelfallprüfung nennen die Leitlinien vier Kriterien, die Hersteller zum Beispiel heranziehen können (Rn. 110):
| Kriterium | Beispiele |
|---|---|
| Neue Bedrohungsvektoren? | Zusätzliche Schnittstellen, Kommunikationskanäle, Ausführungsumgebungen oder externe Abhängigkeiten |
| Neue Angriffsszenarien? | Neue Wege für unbefugten Zugriff, Manipulation, Störung oder Missbrauch des Produkts oder seiner Daten |
| Veränderte Wahrscheinlichkeit zuvor ermittelter Angriffsszenarien? | Geringerer Aufwand für Angreifer, mehr Kontakt zu nicht vertrauenswürdigen Akteuren, geschwächte Schutzmaßnahmen |
| Veränderte Auswirkung zuvor ermittelter Angriffsszenarien? | Mehr betroffene Daten oder Funktionen, schwerere Folgen, schlechtere Erkennung oder Wiederherstellung |
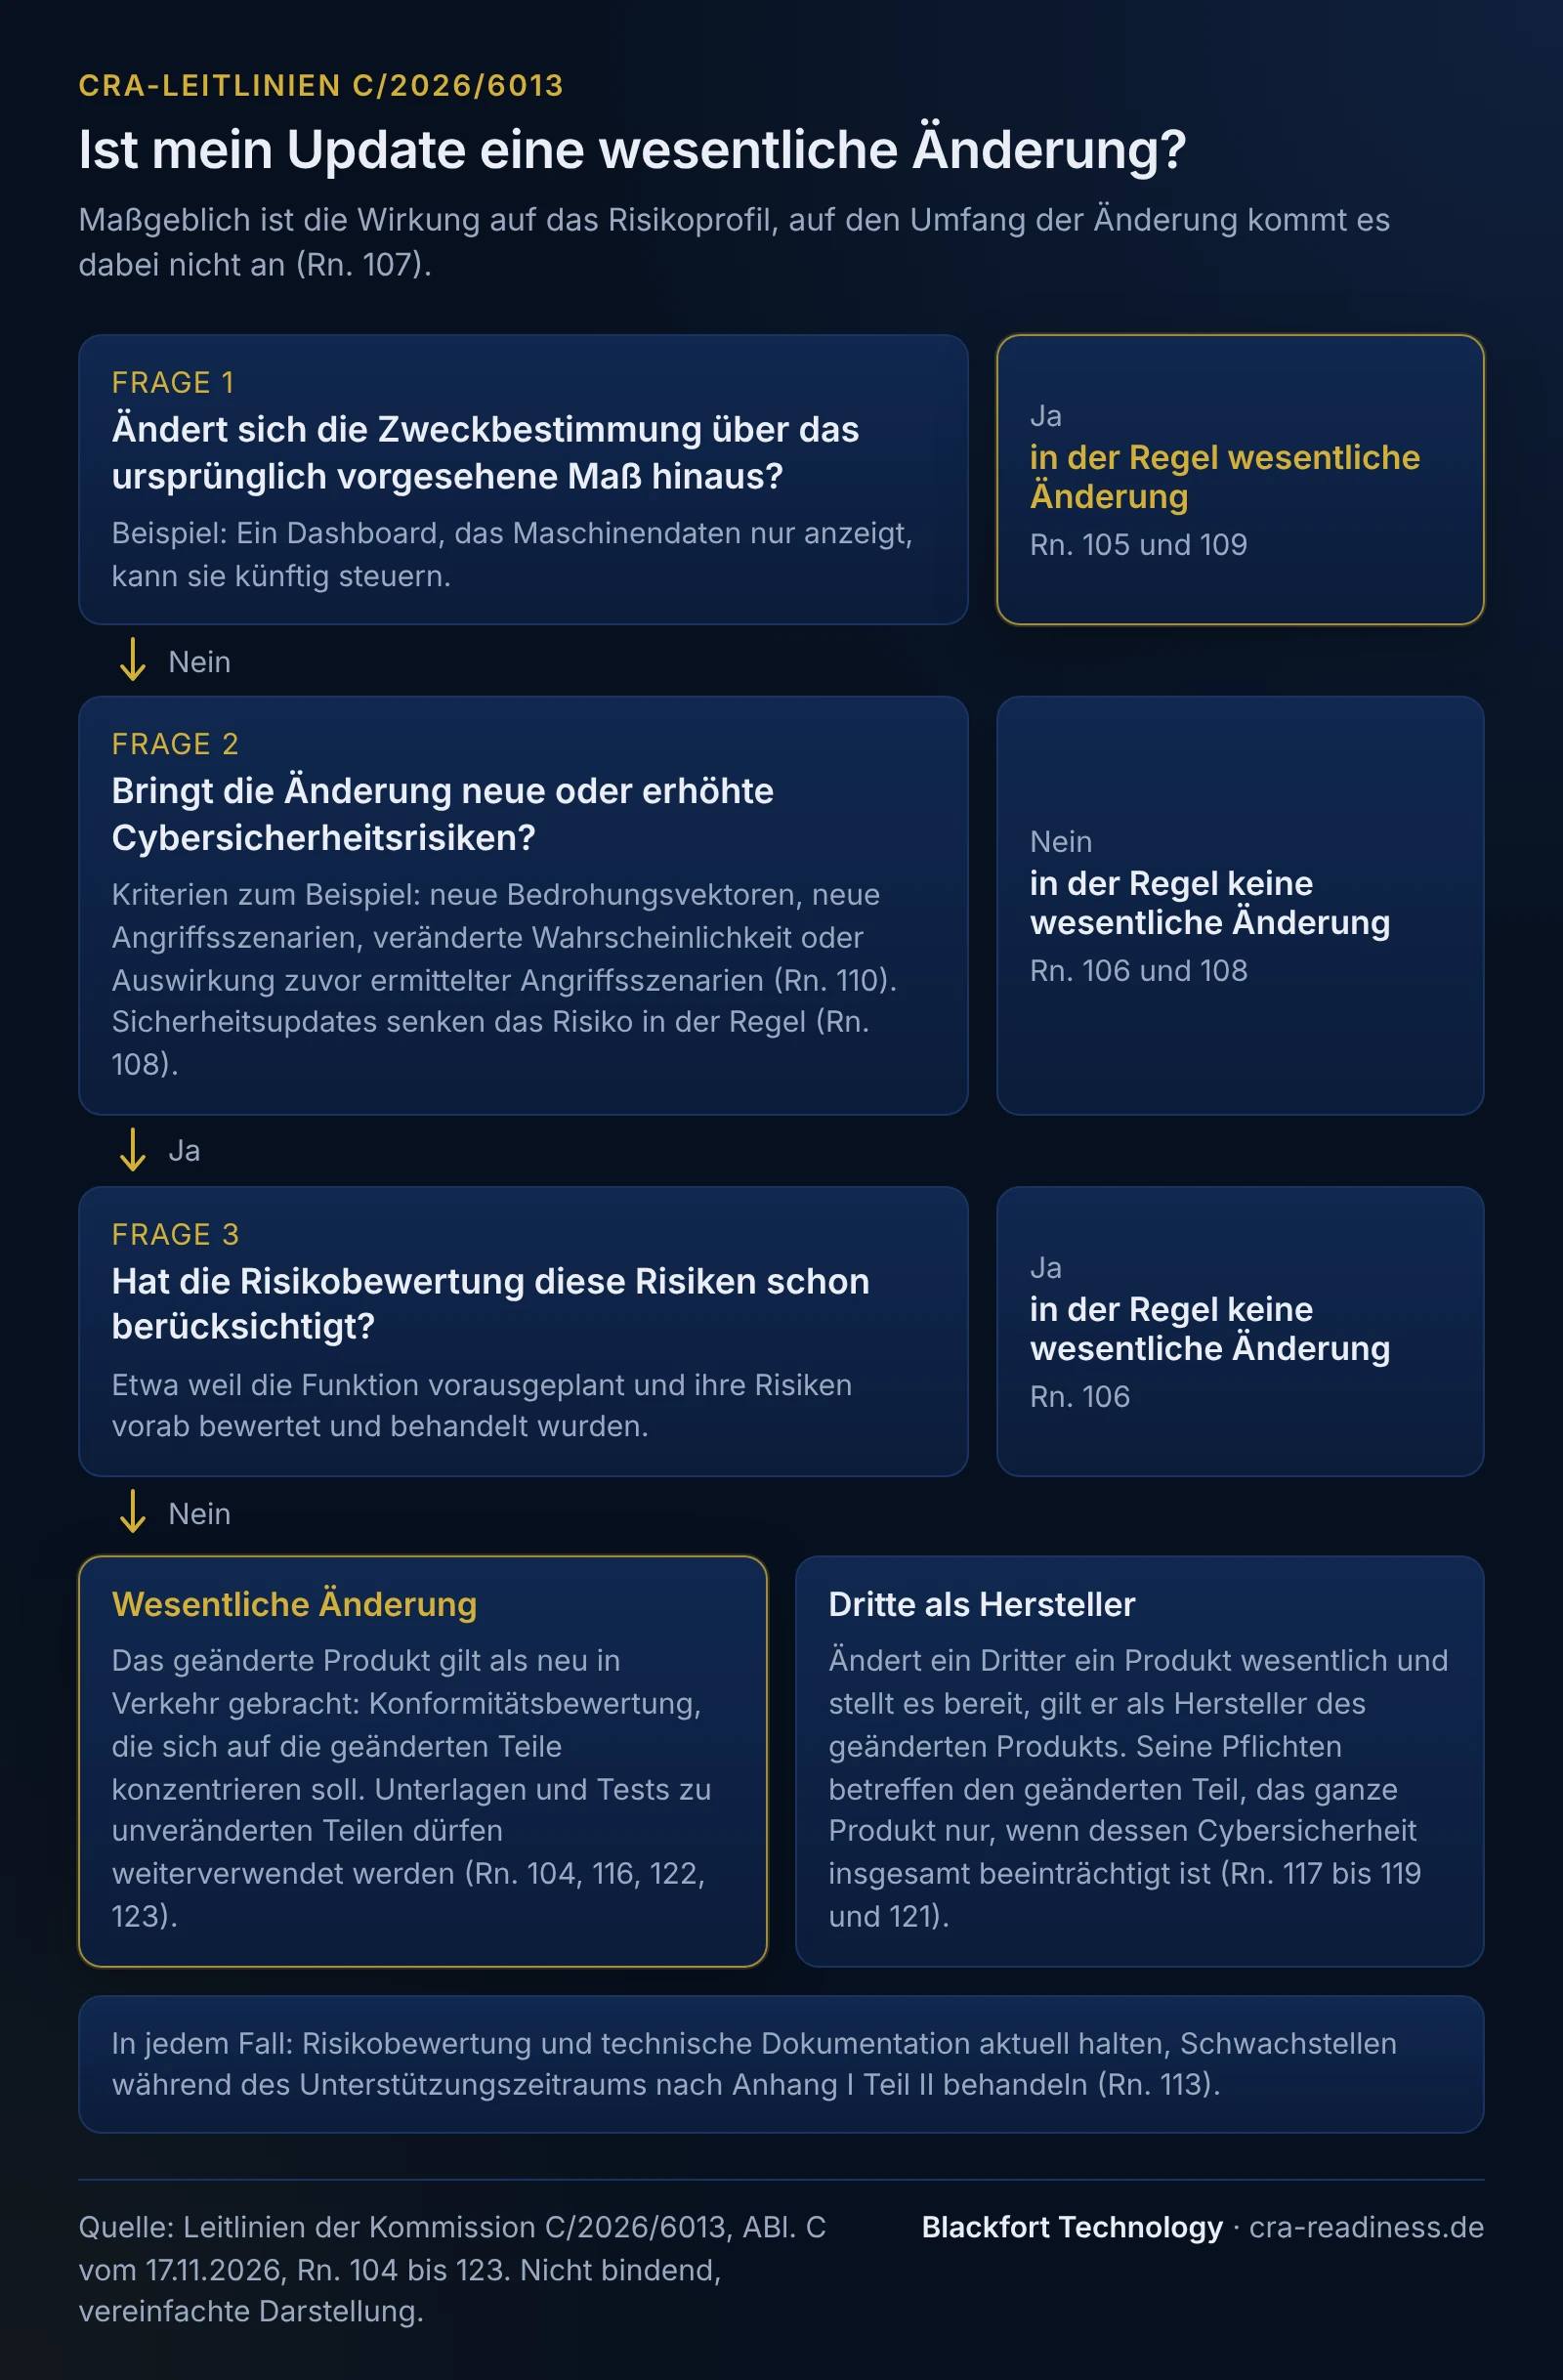
Ist eine Änderung wesentlich, gilt das geänderte Produkt beim Bereitstellen als neu in Verkehr gebracht (Rn. 116 und 122). Unterlagen und Tests zu Teilen, die von der Änderung nicht betroffen sind, darf der Hersteller weiterverwenden (Rn. 123). Wer als Dritter ein Produkt wesentlich ändert und bereitstellt, gilt als Hersteller des geänderten Produkts (Rn. 117). Seine Pflichten beschränken sich dann auf den geänderten Teil, solange die Änderung die Cybersicherheit des Produkts als Ganzes nicht beeinträchtigt. Andernfalls ist das geänderte Produkt insgesamt wie ein neues zu behandeln (Rn. 118, 119 und 121). Unabhängig von der Einstufung müssen Risikobewertung und technische Dokumentation immer aktuell bleiben (Rn. 113). Ändert der ursprüngliche Hersteller ein vor dem 11. Dezember 2027 in Verkehr gebrachtes Produkt wesentlich, muss er deshalb nicht das ganze Produkt neu bewerten (Rn. 124). Bei Softwareprodukten darf der Hersteller Schwachstellen unter den Bedingungen des Art. 13 Abs. 10 nur in der zuletzt in Verkehr gebrachten Version beheben, etwa wenn Nutzer kostenlos auf diese Version wechseln können (Rn. 129 und 130). Wie lange Sicherheitsupdates zu liefern sind, behandelt unser Artikel Support-Zeitraum und Update-Pflicht.
Was Hersteller jetzt tun sollten
- Meldeprozess sicherstellen: Aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle müssen schon jetzt gemeldet werden, auch für Altprodukte.
- Produktzuschnitt festhalten: Für jede Software festlegen, ob sie installiert läuft, nur im Browser genutzt wird oder als Begleit-App zu einem Gerät gehört, und Varianten für das Inverkehrbringen als eigene Produkte führen.
- Datenfernverarbeitung inventarisieren: Für jede Verarbeitung aus der Ferne die beiden Prüffragen beantworten, das Ergebnis in der technischen Dokumentation festhalten und fremde SaaS-Dienste wie Komponenten bewerten. Für das Inventar der Komponenten und Abhängigkeiten bietet Blackfort einen SBOM-Service an.
- Risikobewertung vorausschauend schreiben: Geplante Funktionen und deren Risiken schon in der ersten Bewertung beschreiben und mit Maßnahmen absichern. Was so vorab bewertet ist und wie bewertet umgesetzt wird, ist in der Regel keine wesentliche Änderung.
- Update-Prozess anpassen: Unsere Empfehlung: die vier Kriterien aus Rn. 110 als Prüfraster in die Freigabe jeder Version aufnehmen und das Ergebnis dokumentieren. Maßgeblich bleibt die Einzelfallprüfung nach Rn. 104.
- Bestandsprodukte bewerten statt neu bauen: Für Modelle, deren neue Einheiten ab dem 11. Dezember 2027 erstmals in Verkehr gebracht werden, eine aktuelle Risikobewertung erstellen und noch nötige Tests für Produkte mit gleichem Design und Risikoprofil gemeinsam planen.
Die Leitlinien behandeln außerdem Open Source, Ersatzteile, den Support-Zeitraum, wichtige und kritische Produkte sowie Einzelheiten zu den Meldepflichten. Zu Open Source siehe unseren Artikel CRA und Open Source.
Dieser Beitrag ist allgemeine Information zu den Leitlinien und keine Rechtsberatung im Einzelfall.
Häufige Fragen
Sind die Leitlinien der Kommission zum CRA verbindlich?+
Fällt eine reine Web-Anwendung unter den CRA?+
Ist jedes Sicherheitsupdate eine wesentliche Änderung?+
Müssen Produkte, die vor dem Geltungsbeginn am 11. Dezember 2027 konzipiert wurden, neu konstruiert werden?+
Quellen
- Leitlinien der Kommission zur Anwendung der Verordnung (EU) 2024/2847 (Cyberresilienzverordnung), C/2026/6013, ABl. C vom 17.11.2026
- Verordnung (EU) 2024/2847 (Cyber Resilience Act), EUR-Lex
- Europäische Kommission: Commission publishes new guidance to support timely Cyber Resilience Act implementation (27.07.2026)
Diese Inhalte dienen der allgemeinen technischen und organisatorischen Information zum Cyber Resilience Act (Verordnung (EU) 2024/2847) und stellen keine Rechtsberatung dar (keine Rechtsdienstleistung i.S.d. RDG).